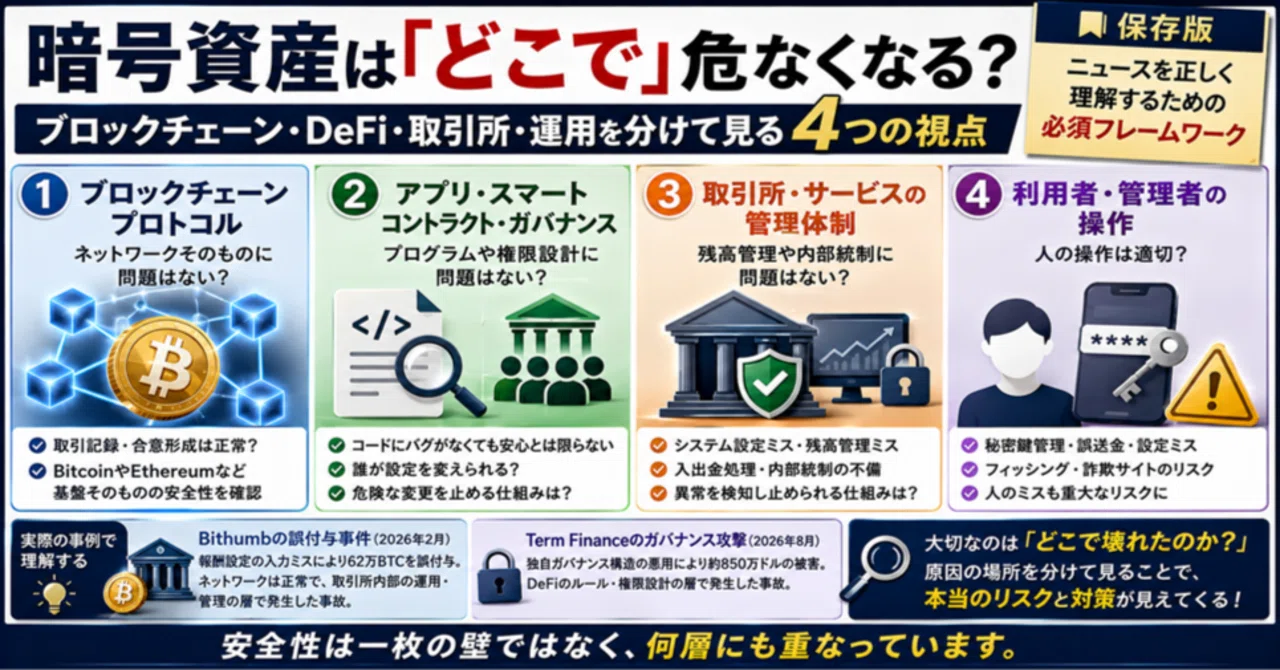
暗号資産は「どこで」危なくなる? ブロックチェーン・DeFi・取引所・運用を分けて見る4つの視点

「暗号資産で事故が起きた」
そんなニュースを見ると、
「やっぱり暗号資産は危ない」
と思ってしまうかもしれません。
でも実際には、
同じ「暗号資産の事故」でも、問題が起きた場所はまったく違います。
ブロックチェーンそのものに問題があったのか。
DeFiのスマートコントラクトやガバナンスなのか。
取引所なのか。
それとも、人の操作や内部管理なのか。
ここを分けずに、
「暗号資産だから危ない」
とひとまとめにしてしまうと、
本当のリスクが見えにくくなります。
最近、分かりやすい例がありました。
韓国の暗号資産取引所Bithumbでは、2026年2月6日のキャンペーンで、本来KRWと入力するところをBTCと誤って設定。
その結果、695人の利用者口座に合計62万BTCが内部的に誤付与されました。
Bithumbによると、35分以内に取引・出金を停止し、99.7%を当日中に回収。
誤付与されたBTCが外部ウォレットへ送金された事実は確認されていません。
つまり、
Bitcoinネットワーク上で62万BTCが実際に外部へ流出した事故ではなく、取引所内部の残高・業務処理の事故
でした。
その後、誤付与分を売却した一部利用者との間で返還訴訟となり、8月27日時点では4件中2件の一審でBithumb側が勝訴しています。
一方、DeFiのTerm Financeでは、
ガバナンスに関する攻撃によって、
約850万ドルの被害が推計されました。
こちらは取引所の入力ミスではありません。
TermがVaultの上に追加した独自のガバナンス構造が攻撃対象になり、
・7日間の待機期間
・LPによる拒否権
といった安全策があったにもかかわらず、
攻撃を防げませんでした。
なお、
「どの役割が悪用されたのか」
「なぜ安全策が機能しなかったのか」
については、
今後の詳細な技術報告を確認する必要があります。
どちらも「暗号資産関連の事故」です。
でも、
起きていることはまったく違います。
そこで今回は、
暗号資産の安全性を考えるときに、
「どこで問題が起きるのか?」
を4つの層に分けて整理します。
① ブロックチェーン・プロトコルに問題はない?
一つ目は、
⛓️ ネットワーク・プロトコル
です。
BitcoinやEthereumには、
取引を記録し、
どの残高が誰のものかを確認し、
ネットワーク参加者の間で合意する
という基本的な仕組みがあります。
この基盤そのものに問題が起きれば、
・取引記録
・合意形成
・ネットワークの動作
・暗号方式
などに影響する可能性があります。
ただし、
暗号資産関連の事故が起きたからといって、
毎回ブロックチェーンそのものが壊れているわけではありません。
Bithumbのケースが分かりやすい例です。
Bitcoinネットワークそのものは、
通常どおり動いていました。
問題が起きたのは、
Bitcoinではなく、
Bitcoinを扱っていた取引所内部
です。
これは、
銀行のATMでシステム障害が起きても、
「円という通貨そのものが壊れた」
とは言わないのと少し似ています。
暗号資産でも、
🧭 基盤そのものの問題なのか、その上のサービスの問題なのか
を分けて考える必要があります。
② アプリ・スマートコントラクト・ガバナンスは安全?
二つ目は、
💻 アプリケーション・スマートコントラクト・ガバナンス
です。
DeFiでは、
貸し借り、
交換、
運用、
清算など、
多くの処理をプログラムが自動で行います。
ここでよく聞くのが、
「監査済み」
という言葉です。
専門企業がコードを確認していることは、
もちろん大切です。
でも、
コードにバグがなければ安全
とは限りません。
Term Financeの件では、
単純なコードの脆弱性だけを見るのではなく、
その上にある
🔑 権限
🏛️ ガバナンス
⏱️ 変更までの待機時間
🛑 危険な変更を止める仕組み
まで見る必要がありました。
同サービスには、
提案から実行までの7日間の待機期間や、
LPが提案を拒否できる仕組みがありました。
それでも攻撃は防げませんでした。
つまり、
見るべきなのは、
💻 コードだけではありません。
🔑 誰が設定を変えられる?
🏛️ 誰がルールを決められる?
⚠️ 危険な変更を誰が止められる?
💰 最終的に誰が資産を動かせる?
まで見る必要があります。
DeFiでは、
プログラムの安全性と、権限設計の安全性は別
なのです。
③ 取引所・サービスの管理体制は安全?
三つ目は、
🏢 取引所・サービス事業者の管理体制
です。
暗号資産を使うとき、
多くの人はBitcoinネットワークへ
直接アクセスするわけではありません。
取引所。
ウォレットアプリ。
カストディサービス。
決済サービス。
さまざまな事業者を経由します。
ここには、
ブロックチェーンとは別のリスクがあります。
例えば、
・システム設定ミス
・残高管理ミス
・入出金処理の不具合
・内部統制の不備
・サイバー攻撃
・内部不正
などです。
Bithumbの事故は、
まさにこの層を考える材料になります。
発端は、
👤 報酬設定時の入力ミス
でした。
しかし、それだけではありません。
問題は、
🖥️ 異常な数量を止められなかった仕組み
🏢 残高・取引を管理する内部統制
まで含みます。
つまり、
「担当者が入力を間違えた」
だけで終わる話ではありません。
異常な値が入ったとき、
システムが止められたか。
別の担当者による確認があったか。
異常残高を検知できたか。
事故が起きた後、
どれだけ早く取引や出金を止められたか。
こうした仕組みも、
サービスの安全性を左右します。
暗号資産というと、
高度な暗号技術ばかりに目が向きます。
でも実際のサービスでは、
普通のITシステムと同じように、
「入力ミス」
「設定ミス」
「内部統制の不備」
も事故原因になります。
だから、
「大手取引所だから絶対安心」
とも言い切れません。
見るべきなのは、
🧭 資産をどう管理し、異常をどう止める仕組みになっているか
です。
④ 利用者・管理者の操作は適切?
四つ目は、
👤 人の操作
です。
ここは最も身近なリスクです。
どれだけ安全なブロックチェーンでも、
どれだけ監査されたスマートコントラクトでも、
どれだけ大きな取引所でも、
人が使う以上、
操作ミスや判断ミスは残ります。
例えば、
・送金先を間違える
・詐欺サイトに秘密鍵を入力する
・怪しいトークンを承認する
・パスワードを使い回す
・フィッシングメールを信じる
・管理者が設定を間違える
などです。
ただし、
ここで大切なのは、
人のミスだけに責任を押しつけないこと
です。
例えばBithumbでは、
入力したのは人でも、
異常な数量がそのまま反映された背景には、
サービス側の管理体制や内部統制もあります。
つまり、
👤 操作ミス
と
🏢 仕組みの問題
は、
別々に見る必要があります。
安全なシステムとは、
「人が絶対に間違えない」
ことを前提にするのではなく、
人が間違えても、大きな事故になる前に止められる
ことも重要です。
暗号資産の安全性を見る4つの層
ここまでを整理すると、
暗号資産の事故を見たときは、
⛓️ ① ブロックチェーン・プロトコル
→ ネットワークそのものに問題が起きた?
💻 ② アプリ・スマートコントラクト・ガバナンス
→ プログラムや権限設計に問題があった?
🏢 ③ 取引所・サービスの管理体制
→ 残高管理、入出金、内部統制、システム設計に問題があった?
👤 ④ 利用者・管理者の操作
→ 秘密鍵管理、誤送金、フィッシング、設定ミスなど、人の操作は適切だった?
この4つに分けて考える。
すると、
「暗号資産で事故」
という一つの見出しが、
かなり違って見えてきます。
「どこで壊れた?」を最初に見る
例えば、
取引所でBitcoinが誤付与された。
だからBitcoinが危険。
とは限りません。
DeFiで資産が流出した。
だからブロックチェーンが危険。
とも限りません。
大切なのは、
原因となった場所を確認すること
です。
これは車にも少し似ています。
事故が起きたとき、
車そのものの設計不良なのか。
道路の問題なのか。
整備不良なのか。
運転操作なのか。
原因によって、
対策は変わります。
暗号資産も同じです。
「危険だった」
だけでは、
次にどう注意すればよいのか分かりません。
だから、
🧭 どこで問題が起きた?
と考える。
そのうえで、
⛓️ ネットワーク
💻 コード・権限
🏢 サービス管理
👤 人の操作
に分けてみる。
「安全/危険」の二択で見ない
暗号資産ニュースでは、
「Bitcoinは安全」
「DeFiは危険」
「取引所なら安心」
といった、
単純な言葉が使われることがあります。
でも、
本当の安全性は、
そんな二択では整理できません。
Bitcoinのネットワークが安全でも、
秘密鍵を盗まれれば、
資産を失う可能性があります。
DeFiのコードが監査されていても、
ガバナンス設計に問題があるかもしれません。
取引所が大手でも、
内部の運用ミスや管理体制の問題は起こり得ます。
つまり、
安全性は一枚の壁ではなく、何層にも重なっています。
一つの層が安全だから、
全部安全、
ではありません。
逆に、
一つのサービスで事故が起きたから、
暗号資産全体が危険、
とも言えません。
ニュースを見たら、この4つを確認する
暗号資産で事故や流出のニュースを見たら、
まず、
⛓️ ブロックチェーンそのもの?
💻 スマートコントラクトや権限?
🏢 取引所やサービスの管理体制?
👤 利用者や管理者の操作?
と分けてみる。
そして最後に、
🧭 「どこで壊れたのか?」
を見る。
これだけでも、
「暗号資産で事故=暗号資産全部が危険」
という見方から、
一歩離れることができます。
技術の安全性と、
その技術を使うサービスの安全性は別。
さらに、
サービスの安全性と、
人の操作の安全性も別。
暗号資産を理解するうえで、
覚えておきたい基本の物差しです。
※この記事は、特定の暗号資産、DeFi、取引所、サービスの利用を推奨・否定するものではありません。暗号資産には価格変動だけでなく、ネットワーク、スマートコントラクト、ガバナンス、サービス事業者、秘密鍵管理、運用など複数のリスクがあります。利用する場合は、それぞれの仕組みと最新の公式情報をご確認ください。
📚 もう少し深く知りたい方へ
この「保存版・解説」では、暗号資産・Web3を中心に、AIやデジタル技術など、日々のニュースで気になったテーマを一歩深く掘り下げていきます。
基礎から順番に学ぶ「初心者講座」とは少し違い、
👉 気になったテーマから読める
のが「保存版・解説」です。
ほかのテーマも、もう少し深く知りたい方はこちら。
▶ 📚 保存版・解説インデックス
「そもそも暗号資産やWeb3の基本から知りたい」という方には、初心者向け講座を用意しています。
▶ 🔰 暗号資産・Web3初心者講座|第0話・シリーズ記事一覧【保存版】
基礎から順番に学びたい方は「初心者講座」へ。
気になるテーマをもう一歩深く知りたい方は「保存版・解説」へ。
目的に合わせて、気になるところから読んでみてください。
いいなと思ったら応援しよう!
この記事は noteマネー にピックアップされました

