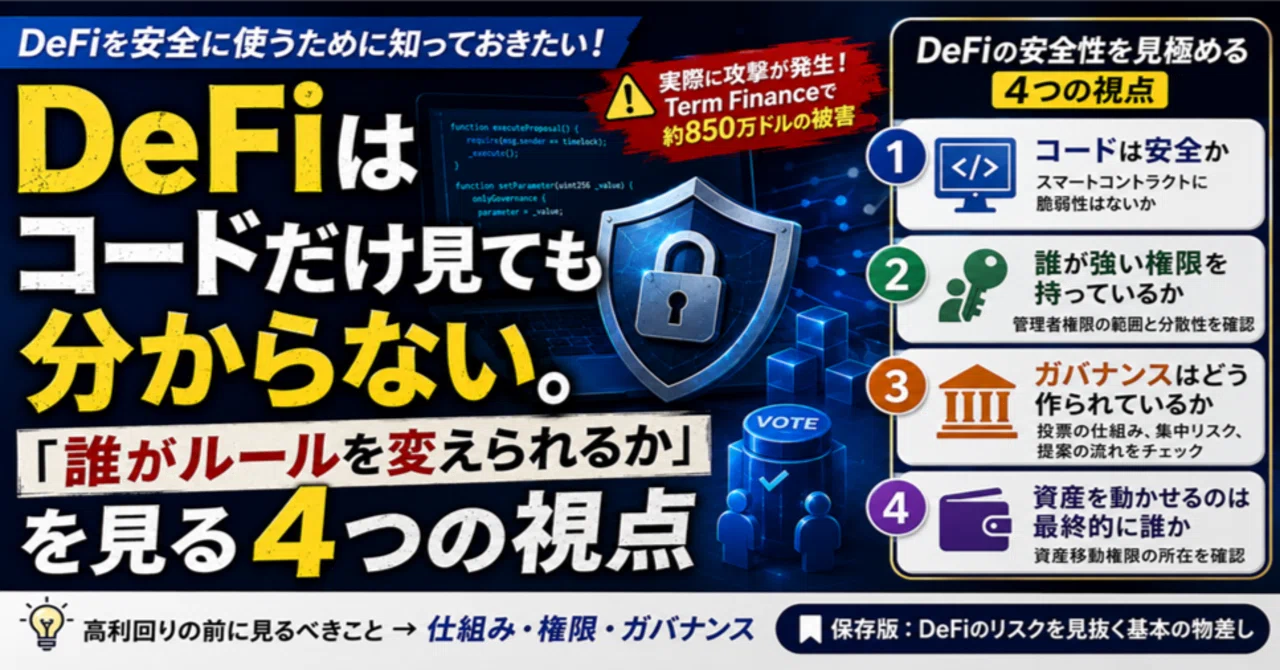
DeFiはコードだけ見ても分からない。「誰がルールを変えられるか」を見る4つの視点

DeFiという言葉を聞くと、
「人を介さず、プログラムで動く金融」
というイメージを持つ方も多いと思います。
確かに、それはDeFiの大きな特徴です。
でも、
「プログラムで動く」
=
「人の判断や権限がなくなる」
という意味ではありません。
ここは、初心者のうちに知っておきたい大切なポイントです。
2026年8月23日、DeFiのレンディングサービス「Term Finance」のVaultsで、ガバナンスに関する攻撃が発生しました。
Term Labs自身も、
🏛️ ガバナンス・エクスプロイトがTerm Vaultsに影響した
と発表しています。
被害額については、
PeckShieldやCertiKなどのセキュリティ企業が、
約850万ドル
と推計しています。
さらに注目したいのは、
TermのVaultには、
・提案から実行まで7日間の待機期間
・LP(流動性提供者)が提案を拒否できる仕組み
など、ガバナンス上の安全策が用意されていたことです。
それでも、今回の攻撃は防げませんでした。
ただし、
「どの権限がどのように悪用されたのか」
「なぜ安全策が機能しなかったのか」
といった詳細については、
今後の技術分析や公式報告を確認する必要があります。
だから今回の記事では、
「Term Financeで何が起きたのか」
だけを追いかけるのではなく、
そこから一歩引いて、
DeFiを見るときに、何を確認すればよいのか
を整理してみます。
① コードは安全か
まず一つ目は、
💻 スマートコントラクト
です。
DeFiでは、
「誰にいくら貸す」
「担保が不足したら清算する」
「資産をどこへ移動する」
といった処理の多くを、
プログラムが自動で実行します。
そのため、
コードに脆弱性があれば、
資産が失われる可能性があります。
そこでよく見かけるのが、
「監査済み」
という言葉です。
専門企業がコードを確認していることは、
もちろん一つの安心材料です。
ただし、
監査済み=絶対安全
ではありません。
監査後に追加された機能や、
他のサービスとの組み合わせによって、
新しい問題が生まれることもあります。
つまり、
コードを見ることは大切。
でも、
コードだけを見れば十分ではない
ということです。
② 誰が強い権限を持っているか
二つ目は、
🔑 管理者権限
です。
DeFiでは、
「中央管理者がいない」
という言葉をよく聞きます。
でも実際には、
・設定を変更できる
・新しい機能を追加できる
・資金移動を止められる
・緊急停止できる
といった特別な権限を、
誰かが持っている場合があります。
これは必ずしも悪いことではありません。
問題が起きたとき、
サービスを止められる仕組みは、
むしろ安全性を高める場合もあります。
大切なのは、
権限があるか、ないか
ではなく、
誰が、どこまでの権限を持っているのか
を見ることです。
一人で変更できるのか。
複数人の承認が必要なのか。
変更までに時間があるのか。
この違いは大きいです。
③ 「ガバナンス」はどう作られているか
三つ目が、
🏛️ ガバナンス
です。
ガバナンスとは簡単に言えば、
サービスのルールを、誰がどう決めるのか
という仕組みです。
DeFiでは、
ガバナンストークンを持っている人が投票して、
・手数料
・担保条件
・運用方法
・新機能
・資金の使い方
などを決めるケースがあります。
一見すると、
「みんなで決めるから安全」
に見えます。
でも、ここにも注意点があります。
例えば、
投票する人が少なければどうなるでしょうか。
一部の人が大量の議決権を持っていたら?
短期間で大きな投票権を取得できたら?
危険な提案を止める人がいなかったら?
仕組みとして投票制度があっても、
実際に誰が参加し、どれくらい権限が集中しているか
によって安全性は変わります。
今回のTerm Financeでも、
提案から実行まで7日間の待機期間があり、
LPが拒否できる仕組みがありました。
それでも攻撃を防げなかったことから、
「安全策が存在する」ことと、
「安全策が実際に機能する」ことは別
だと分かります。
④ 最終的に「資産を動かせる」のは誰か
最後は、
💰 資産を動かす権限
です。
これは初心者にとって、
一番分かりやすい確認ポイントかもしれません。
そのサービスに預けた資産を、
最終的に誰が動かせるのか。
利用者本人だけなのか。
スマートコントラクトなのか。
管理者なのか。
ガバナンスによって変更できるのか。
ここを見ることです。
DeFiでは、
「自分でウォレットを管理しているから安心」
と思いがちです。
でも、
ウォレットからDeFiへ資産を預けた後は、
そのサービスの仕組みに資産を委ねることになります。
だから、
🔐 秘密鍵を守る
だけではなく、
🏛️ 預けた先では誰が何をできるのか
まで見る必要があります。
DeFiを見る4つの視点
ここまでを整理します。
DeFiの安全性を見るときは、
💻 コード
→ プログラムに問題はないか
🔑 管理者権限
→ 誰が強い権限を持っているか
🏛️ ガバナンス
→ ルールを誰がどう変えられるか
💰 資産移動権限
→ 最終的に誰が資産を動かせるか
この4つに分けて考える。
すべてを技術的に理解する必要はありません。
初心者なら、
まず一つだけ。
🧭 「このサービスのルールを、最終的に誰が変えられる?」
と考えてみる。
これだけでも十分です。
「高利回り」より先に見るもの
DeFiでは、
「年利○%」
という数字が目立ちます。
当然、高い利回りには目が行きます。
でも、
利回りを見る前に、
誰がルールを変えられるのか。
誰が資産を動かせるのか。
問題が起きたとき、
誰が止められるのか。
ここを見る。
DeFiのリスクは、
「ハッキングされるかどうか」
だけではありません。
コードそのものだけでなく、
そのコードを動かすルールや権限、
ガバナンスの設計にもリスクがあります。
だから、
「監査済みだから安全」
「DAOだから分散している」
「DeFiだから管理者はいない」
という言葉だけでは判断しない。
仕組みを見る。
権限を見る。
そして、
誰が最終的にルールを変えられるのかを見る。
DeFiを利用するときに、
覚えておきたい一つの物差しです。
※この記事は特定のDeFiサービスの利用を推奨・否定するものではありません。暗号資産やDeFiには価格変動だけでなく、スマートコントラクト、運営、ガバナンス、流動性などさまざまなリスクがあります。利用する場合は、ご自身でも最新の公式情報をご確認ください。
📚 もう少し深く知りたい方へ
この「保存版・解説」では、暗号資産・Web3を中心に、AIやデジタル技術など、日々のニュースで気になったテーマを一歩深く掘り下げていきます。
基礎から順番に学ぶ「初心者講座」とは少し違い、
👉 気になったテーマから読める
のが「保存版・解説」です。
ほかのテーマも、もう少し深く知りたい方はこちら。
▶ 📚 保存版・解説インデックス
「そもそも暗号資産やWeb3の基本から知りたい」という方には、初心者向け講座を用意しています。
▶ 🔰 暗号資産・Web3初心者講座|第0話・シリーズ記事一覧【保存版】
基礎から順番に学びたい方は「初心者講座」へ。
気になるテーマをもう一歩深く知りたい方は「保存版・解説」へ。
目的に合わせて、気になるところから読んでみてください。
