


凌晨两点,你放在床头充电的iPhone弹出一个并不起眼的提示:软件更新可用。几乎同一时刻,你工位上的MacBook、手腕上的Apple Watch、客厅里的Apple TV,甚至那台还没怎么戴出门的Vision Pro,都被同一场"静默风暴"波及。2026年9月14日,苹果放出了有史以来规模最大的协同安全更新之一,一次性修复横跨iPhone、iPad、Mac、Apple Watch、Apple TV、Vision Pro、Safari和Xcode的273个严重漏洞。这不是一次普通的版本迭代,而是一次对整个生态的"地毯式排雷"。如果你最近一直点"稍后提醒",这一次,真的不建议再拖了。
273这个数字,到底意味着什么
很多人看到"修复273个漏洞"会下意识觉得夸张,甚至有人把苹果十份安全公告里列出的条目直接相加,得出上千个的错觉。真相是:这273个是去重之后的唯一CVE编号。由于iOS 27、iPadOS 27、macOS Golden Gate 27、watchOS 27、tvOS 27、visionOS 27、Safari 27和Xcode 27大量共享底层框架,同一个漏洞往往会同时出现在多个系统的公告里,逐页累加会重复计算。
真正值得留意的结构是这样的:macOS Golden Gate 27一口气涵盖了210个CVE,是本次修复面最广的系统;老分支macOS Sequoia 15.8修补154个,macOS Tahoe 26.7修补153个。手机端同样不轻松,iOS 27和iPadOS 27合计修复126个安全漏洞,其中内核级高危问题占比超过三成。而iOS 26.7、iPadOS 26.7则扮演了"安全补丁专列"的角色,让暂时不想上大版本的用户也能把近80个漏洞堵上,其中包含16个内核漏洞和一枚可让恶意App拿到root权限的CVE-2026-43689。
一个颇值得国内读者留意的细节是:这份修复名单里有多处中国安全团队的名字。百度安全研究员张烨独立上报了BackgroundAssets组件的CVE-2026-65406和内核相关的CVE-2026-65377,字节跳动IES Red Team的李忠成贡献了账户标识符读取类漏洞,还有来自天府简易信工作室的Dem0ns上报了Safari相关问题。苹果生态的安全水位,早已是全球研究者共同抬起来的。
最危险的几颗"雷",长什么样
漏洞名单很长,但杀伤力并不平均。真正需要捏把汗的,是那几个能"越级"的。
排在前面的CVE-2026-65414是一枚蓝牙越界写入漏洞,攻击者可以在无线距离内让应用崩溃,甚至执行任意代码——它不需要你点开什么,只要在蓝牙覆盖范围内,就可能被扫到。CVE-2026-84607藏在AVEVideoEncoder里,是个竞态条件问题,最麻烦的地方在于:一个被沙盒牢牢看管的普通App,可能借它直接以内核权限跑代码。沙盒是iOS安全体系的基石,这类漏洞等于在基石上撬裂缝。再加上APFS文件系统的CVE-2026-84523可诱发系统终止或写入内核内存,几条路径叠在一起,"设备完全失控"不再是纸面威胁。
Mac阵营同样不轻松。autofs的CVE-2026-84568允许控制网络目录服务器的攻击者以root身份执行代码;打印服务CUPS里的CVE-2026-43692可被远程用户触发崩溃或任意代码执行;而macOS屏幕共享服务器的CVE-2026-65400更直接——攻击者无需有效凭据,就可能"隔空围观"你的桌面。Gatekeeper、沙箱强制、文件隔离、TCC隐私控制、SMB、WebDAV、APFS、HFS、exFAT这一串名字读起来枯燥,但它们每一个都是过去挡住无数恶意软件的闸门,这次全部加固了一遍。
隐私层面也有一串"补丁连环":钥匙串、使用Apple登录、CloudKit、网络扩展、聚焦搜索、照片、Siri、快捷指令,修的都是同一类事——防止App读取持久化标识符、枚举你已安装的App、翻敏感文件、绕过隐私偏好去摸你的位置。FontParser、CoreText、CoreUI、SceneKit、RealityKit、Model I/O和媒体处理链则补上了缓冲区溢出、整数错误、内存泄漏等一堆不安全的解析口子。一张恶意图片、一份来路不明的磁盘映像,都曾是潜在的触发器。
为什么一台设备出事,整条产品线都要跟着打补丁
这次更新传递出一个越来越清晰的信号:苹果的全家桶,底层早已是"同一套骨架"。CoreMedia、ImageIO、WebKit这些框架横跨手机、平板、电脑、手表、电视和空间计算设备,一处出问题,处处要缝补。这既是苹果生态体验一致性的红利,也是风险同源性的代价。
浏览器战场依旧拥挤。WebKit相关的内存损坏、释放后使用、信息泄露、跨站脚本和崩溃漏洞被成批修复;Safari 27单独修补了六个CVE,其中包括CVE-2026-86898——一枚可通过恶意Web归档文件实施通用跨站脚本攻击的问题,以及可能在网页处理中泄露敏感信息的CVE-2026-64753。连开发者工具都没被放过,Xcode 27单独修复了可能泄露用户敏感数据的权限问题CVE-2026-65393。攻击面从消费端一路延伸到开发端,这也是为什么管理员眼里不能只盯着iPhone:开发机、共享工作站、常连外部文件服务器的终端,优先级一点都不低。
普通用户和企业,分别该怎么做
好消息是,苹果目前并未指出这273个漏洞中已有被实际利用的迹象。但安全圈有个常识:CVE信息一旦公开,攻击者的分析和武器化往往以小时计。补丁发布的速度,必须跑赢利用开发的速度。
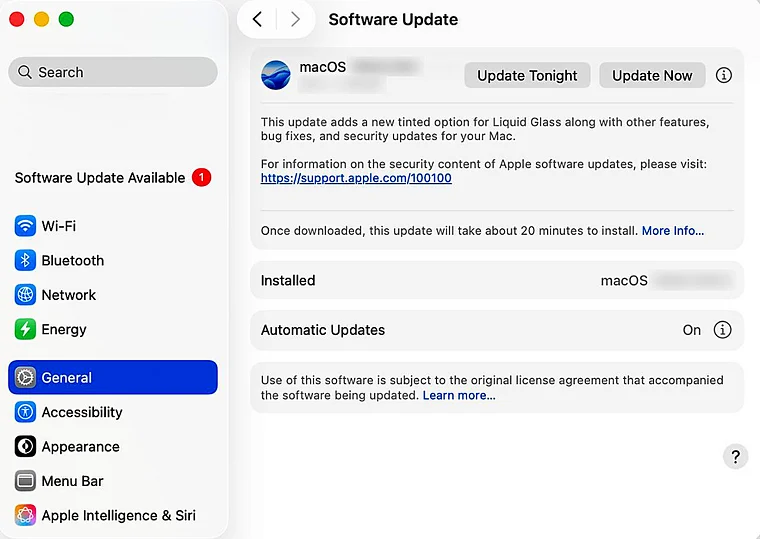
对个人用户,动作可以很简单:打开设置,进入通用,点软件更新,今晚就升。iPhone用户还有得选——想尝鲜就上iOS 27,求稳就装iOS 26.7这条纯安全补丁线,两条路都能把洞堵上。顺手把"自动更新"打开,让以后的风暴在夜里无声无息地过去。Mac用户同理,macOS Golden Gate 27与macOS Tahoe 26.7、macOS Sequoia 15.8按机型各取所需,别长期停在旧版本上。
企业环境则复杂一层。建议按风险排序推进:先补暴露在互联网上的Mac,再处理会接触不受信任媒体与压缩包的机器,然后是蓝牙常开的终端和多人共用的工作站,最后别忘了开发者电脑。落地时靠移动设备管理核查更新合规率,升级前在关键业务应用上跑一遍冒烟测试,上线后盯住异常崩溃、权限提升、来历不明的隐私设置变更和可疑网络服务活动。一次273个CVE的发布,本质上是一次对资产管理能力的压力测试——设备清单不全、版本参差不齐的组织,会在这种时刻露出马脚。
"没有被利用"不等于"不会被利用"。273个漏洞安安静静躺在更新包里等你,而攻击者也在读同一份公告。对普通消费者、开发者和企业安全团队来说,答案其实只有一句话:尽快更新,全部更新,别再点"稍后提醒"。


 扫一扫


 196

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


