


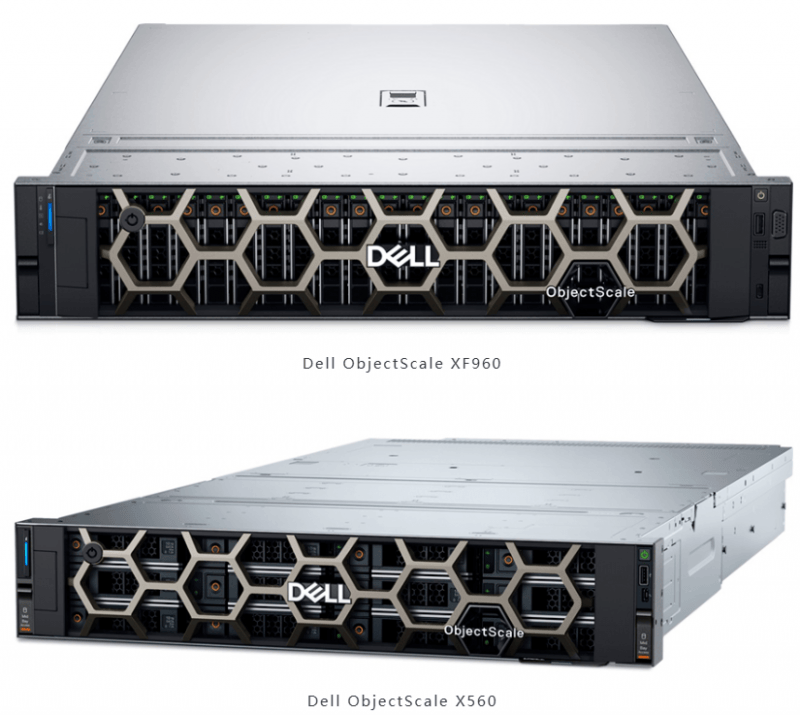
如果给2026年下半年的企业存储安全事件排个名,戴尔这次捅出的篓子大概率要坐进头排。9月10日,戴尔科技正式发布安全公告DSA-2026-393,一口气披露了影响旗下ObjectScale与Elastic Cloud Storage(ECS)两大对象存储平台的多个高危漏洞。其中最扎眼的那一个——CVE-2026-70416,CVSS评分直接拉满到10.0分,这是什么概念?在漏洞评分体系里,10分就是顶格,意味着攻击者不需要任何账号密码、不需要你点一下鼠标,远程发一个精心构造的请求,就能在你最信任的存储系统里执行任意代码。
放在企业级对象存储这个语境里,这绝不是一句轻飘飘的"高危警告"。ObjectScale承载的往往是备份、归档、应用数据乃至云原生工作负载,换句话说,它是很多企业数据资产的"保险柜"。保险柜的门锁被人从外部轻轻一捅就开,里面存着什么、谁能看见、谁能拿走,主动权就完全易主了。
满分漏洞是怎么把"保险柜"变成"透明柜"的
先来拆解这个CVE-2026-70416。根据戴尔官方公告,这是一个存在于ObjectScale 4.4.0.0之前版本中的"不受信任数据反序列化"漏洞。反序列化攻击在安全圈算是老面孔,但在企业级存储产品里出现满分评级的情况并不多见——它可怕就可怕在利用门槛几乎为零。
攻击者只要把恶意数据喂给存在缺陷的接口,系统在解析还原数据的过程中就会被牵着鼻子走,最终执行攻击者注入的代码。整个过程不需要有效凭据,不需要受害者配合,理论上只要网络可达就有被攻陷的可能。戴尔在公告中列出的潜在后果同样直接:窃取数据、篡改配置、中断存储服务、投递恶意载荷,甚至在被攻破的基础设施里长期潜伏、建立持久化控制。
而且这还只是冰山一角。同一份公告里还挂着一串同样不该被忽视的编号。CVE-2025-43936是一个评分8.1的身份验证不当漏洞,虽然攻击复杂度偏高,但同样无需凭据、无需交互即可尝试远程越权访问——这在补丁尚未覆盖全部节点的时间窗口内,是非常现实的风险敞口。另外两个漏洞CVE-2026-26947(评分6.7)和CVE-2025-36591(评分4.4)则同时波及ECS 3.8.1.0至3.8.1.7版本以及ObjectScale 4.4.0.0之前的版本,前者能让本地高权限攻击者进一步提权,后者涉及存在缺陷的加密算法实现,可能被用来套取敏感信息。此外还有CVE-2026-76104(评分5.5),属于操作系统层面权限分配不当,高权限远程攻击者可借此制造拒绝服务。
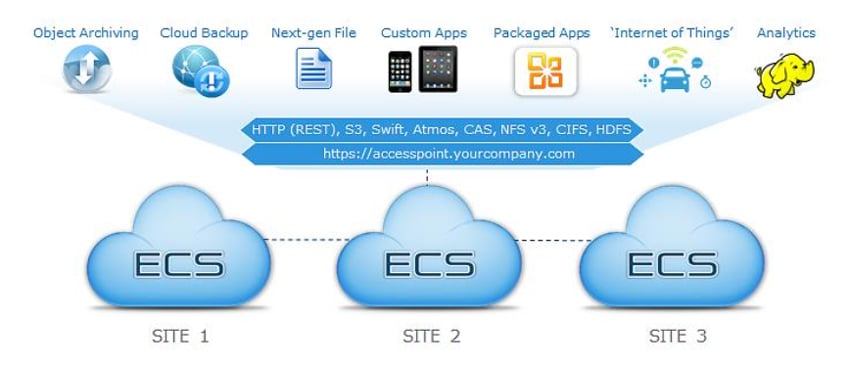
别忘了公告里还有一长串第三方组件的"连带责任":Apache Log4j、liblzma以及Linux内核相关的问题,涉及CVE-2026-34477、CVE-2026-34478、CVE-2026-34480、CVE-2026-34743、CVE-2026-31694和CVE-2026-43499等多个编号。这类组件漏洞传递出另一个信号——企业存储系统的攻击面从来不只是厂商自己写的代码,供应链上任何一个环节出问题,最后买单的都是部署这套系统的企业。
值得一提的是,戴尔特别感谢了安全研究员WinD39(又名Huynh Dinh Vu)报告了那个满分漏洞。漏洞发现到公告发布之间是否存在野外利用,官方暂未给出说明,但对于暴露在互联网侧或广域网侧的存储节点而言,"等等看"从来不是一个策略选项。
企业现在该做什么,而不是能做什么
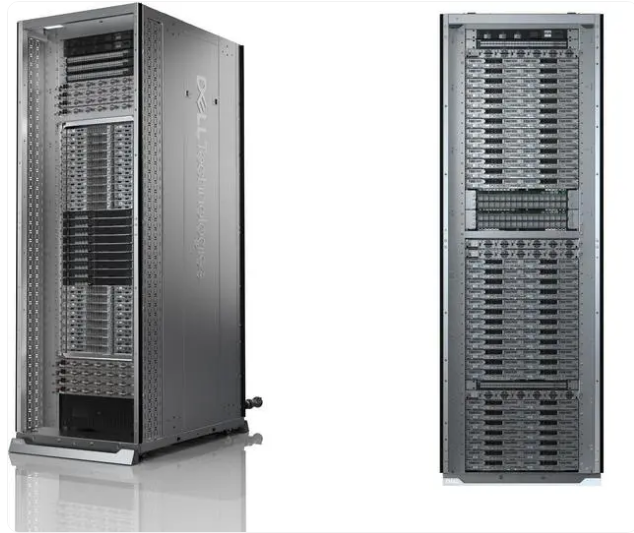
戴尔的官方建议相当明确:受影响版本的用户应尽快升级到ObjectScale 4.4.0.0或更高版本;运行受支持受影响版本的客户也可以直接升级至4.2.0.1。各组织应提交操作系统环境升级服务请求,并在工单中引用公告编号DSA-2026-393。
不过在补丁真正落地之前,有几件事建议现在就做。针对CVE-2025-43936这个身份验证漏洞,戴尔建议在更新部署完成前,启用官方安全配置指南中的安全服务级别通信机制作为临时缓解手段。与此同时,把管理和存储管理接口严格收敛到受信任网络内,是一个成本极低但收效立竿见影的动作——很多企业存储事故的起点,往往只是某个管理端口不经意地对公网"露了个脸"。
安全团队还应当对当前暴露的ObjectScale服务做一次彻底的资产盘点和暴露面核查,重点监控异常的身份认证活动,并对任何非预期的配置变更、权限变更保持警觉。对于承担着备份与归档职责的对象存储而言,一次静默的权限改动可能数周后才被发现,到那时损失评估早已超出技术范畴。
写在最后
这次事件再次把一个老话题摆上台面:越是"默认可信"的基础设施,越不能默认安全。对象存储因为架构简洁、接口标准(S3兼容),常常被安全团队当作"低维护成本"的存在,而满分漏洞的出现恰恰打破了这种惯性认知。戴尔从公告到修复建议的动作算快的,但安全的最后一公里,始终落在每一位运维和安全负责人自己身上——补丁速度、网络收敛、行为监控,这三件事任何一件掉链子,风险模型就要重新算一遍。
如果你正在运行ObjectScale或ECS,建议把DSA-2026-393拉进本周的工单系统,而不是本月的。


 扫一扫


 158

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


