


前言
极空间平时拿来备份照片、存文件、看电影已经够省心,但只要开始折腾 Docker、自建服务或自动化脚本,图形界面很快就会碰到边界。对我来说,SSH 的意义并不是把 NAS “秒变全能服务器”,而是终于有了一个可以直接进入系统命令行的管理入口:需要检查 Docker、看进程、改配置或者执行脚本时,不必再等某个功能被做进 App。它更像是一把管理钥匙,打开以后能力会增加,但操作风险也会跟着增加,所以我更愿意先确认本地连接、权限和端口都正常,再考虑远程访问。
本文先从极空间系统设置里开启 SSH,实际完成终端连接,再切换到 root 用户查看 Docker 权限;确认本地 SSH 能用以后,再安装 cpolar,把当前 192.168.50.100:10000 的 SSH 服务通过 TCP 隧道提供到公网。先用随机地址 2.tcp.cpolar.top:15595 做连接验证,再切换到保留的固定 TCP 地址 22.tcp.cpolar.top:11909。整条链只解决一件事:让极空间从“只能在本地管理”,变成一台可以通过终端远程维护的 NAS,而且每一步都先验证再继续。对于这种涉及系统权限的操作,我宁愿步骤多一点,也不想把“能连上”和“配置正确”混成一件事。这样更稳妥。
1. SSH 不是“隐藏功能”,而是命令行管理入口
极空间默认更强调 App 和 Web 图形界面,这对普通文件、照片和影音管理很友好。
但当需求开始变成:
- 检查 Docker;
- 手工部署服务;
- 执行脚本;
- 查看系统状态;
- 修改配置;
- 处理图形界面覆盖不到的问题;
SSH 就变得很实用。
我更愿意把它理解成“极空间的命令行入口”,而不是一个打开以后什么都自动拥有的万能开关。能做多少事,仍然取决于系统本身、权限和后续具体配置。
2. 在极空间里开启 SSH
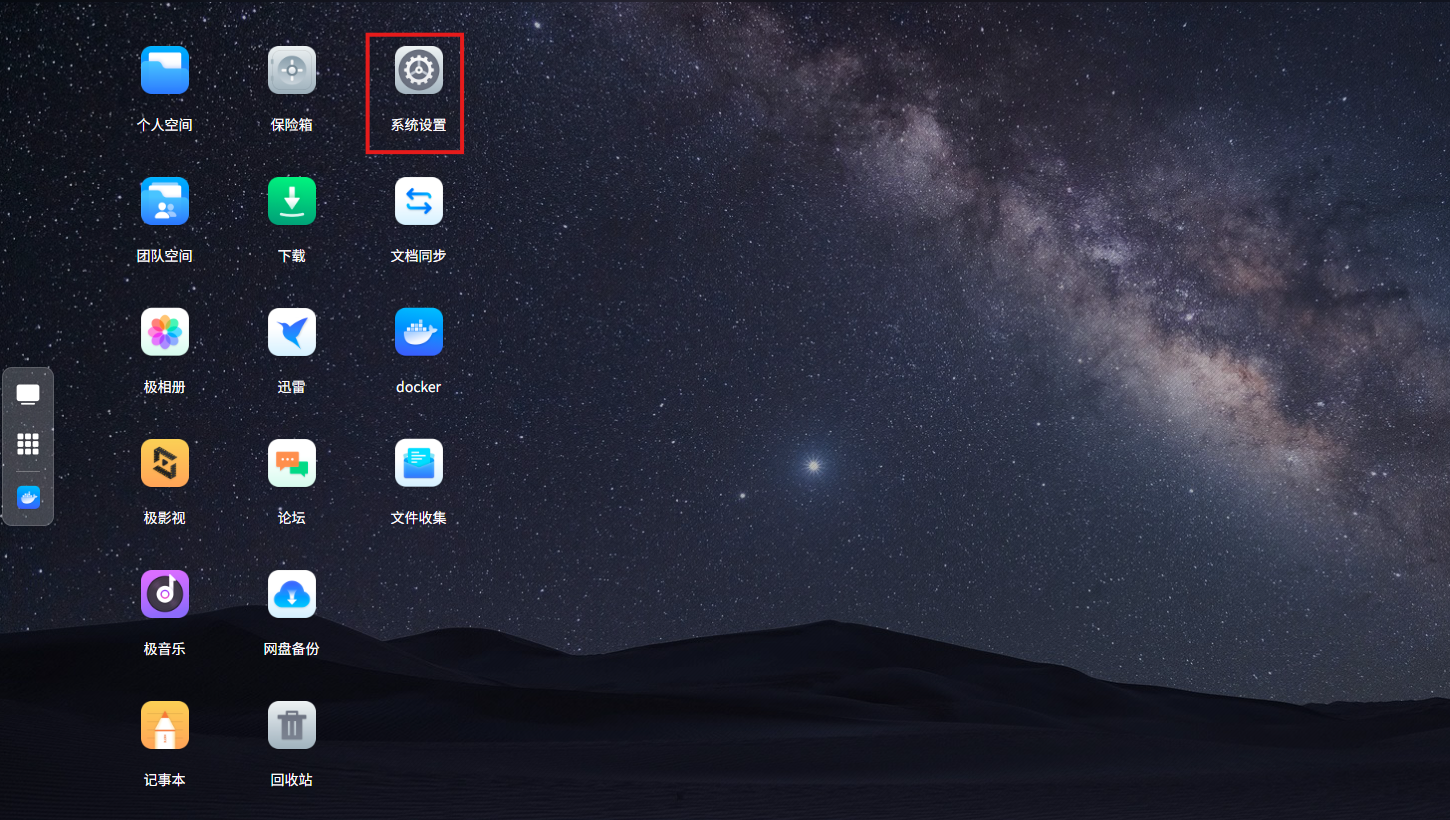
先打开极空间,进入系统设置。
继续进入设置页面。
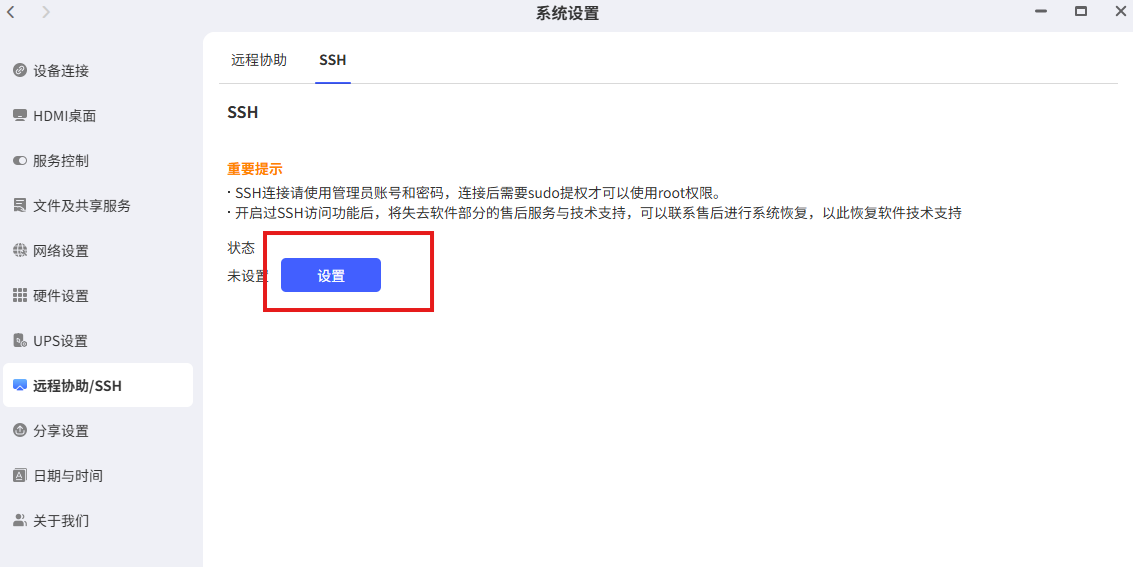
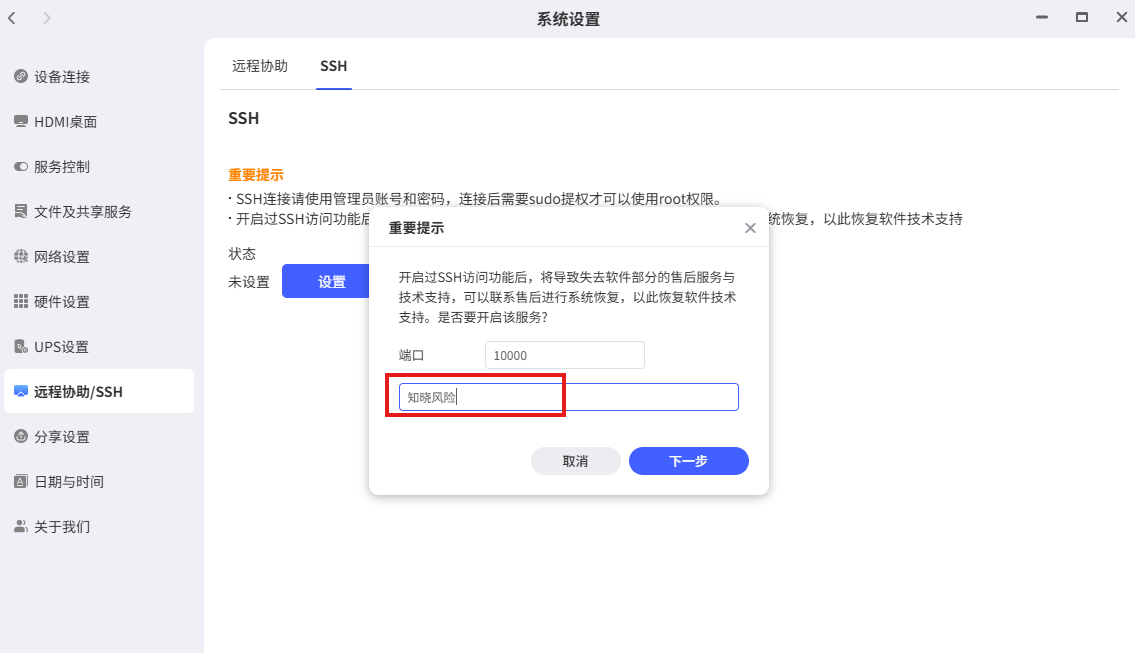
开启 SSH 时,页面会要求输入:
知晓风险
确认风险以后,输入账号和密码并启用 SSH。
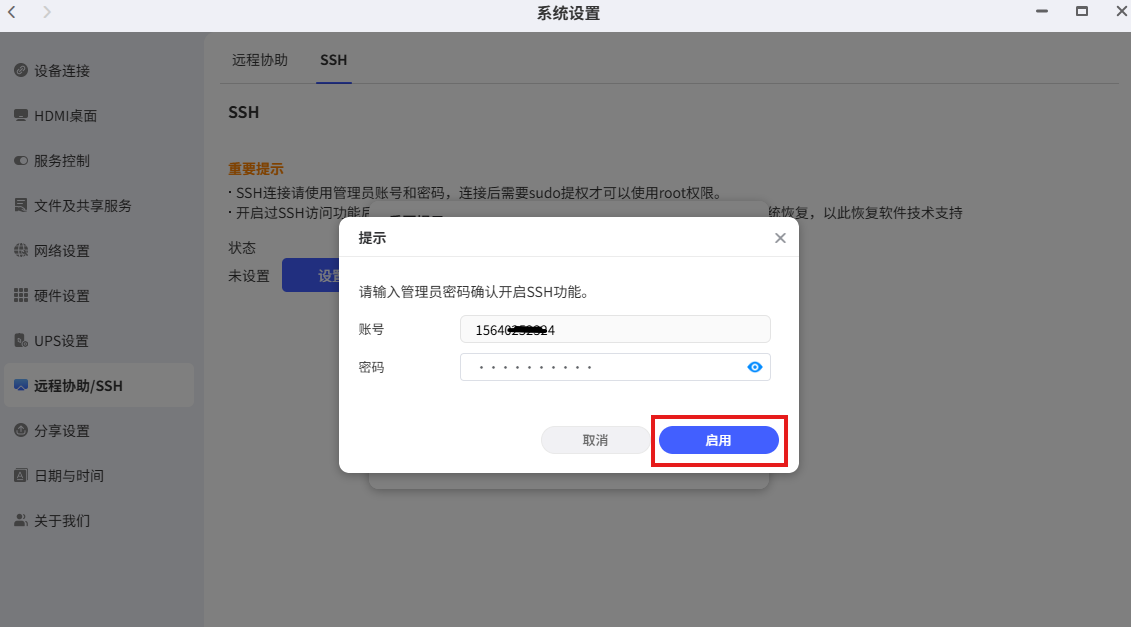
这一步完成以后,极空间才会开始提供 SSH 连接入口。
3. 先在局域网里验证 SSH 是否真的可用
SSH 开启后,不要急着做公网穿透,先在本地网络里连一次。
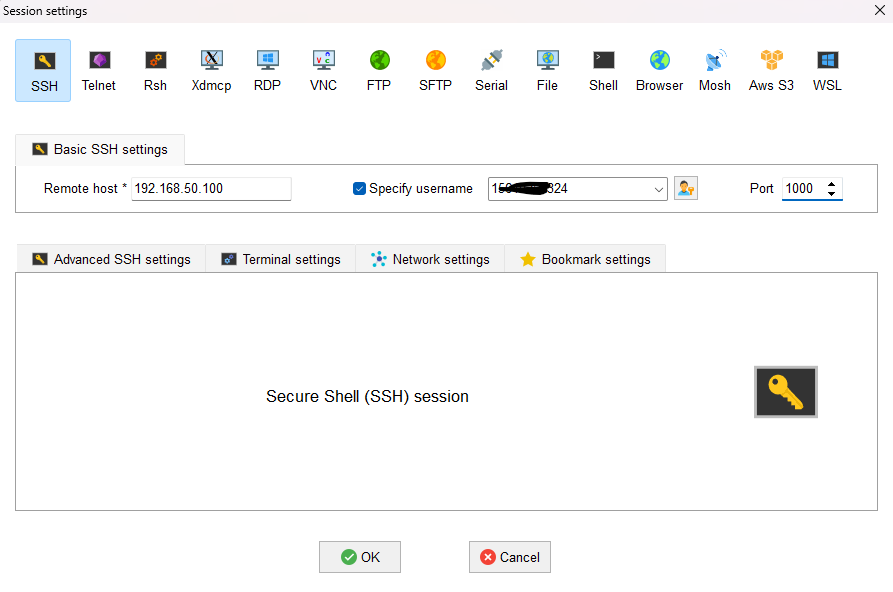
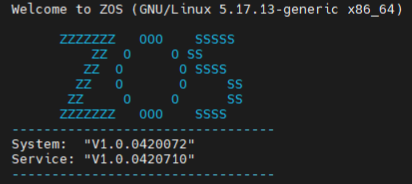
终端能够正常进入系统。
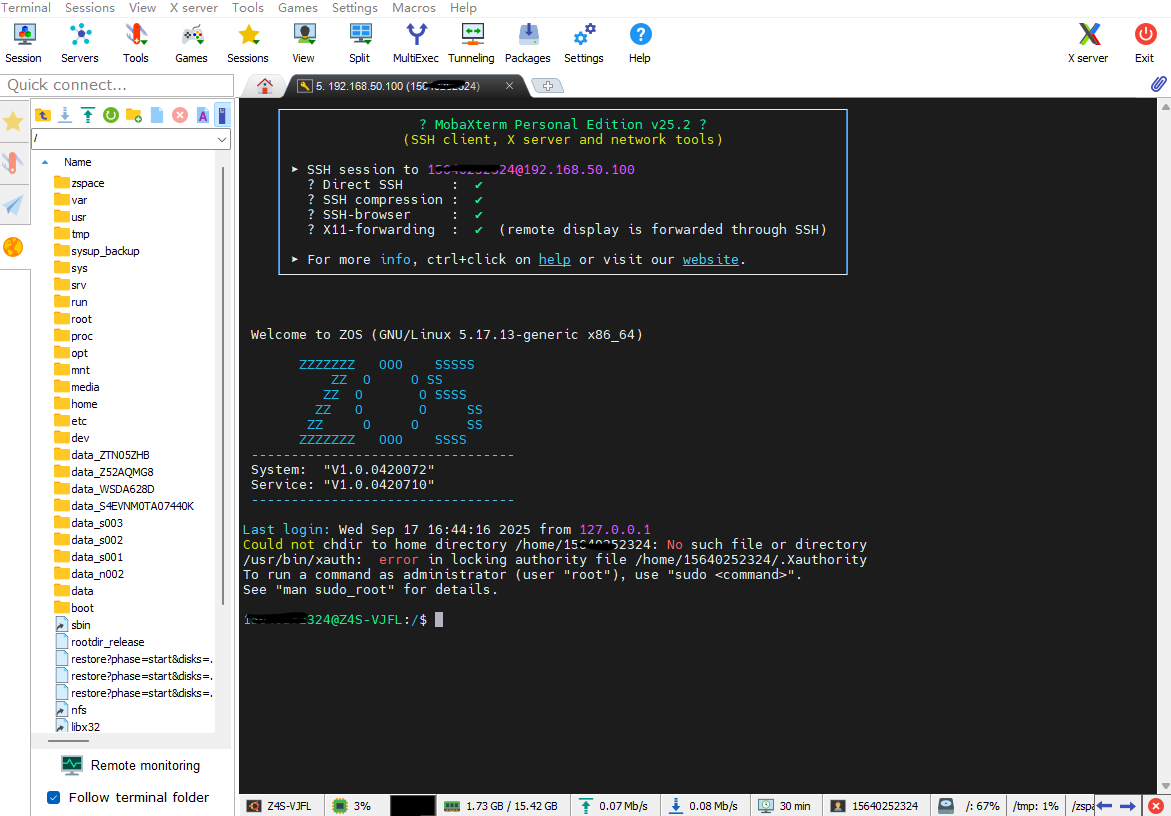
这一步很重要,因为公网访问只是把一个已经正常工作的本地服务映射出去。如果本地 SSH 自己都连不上,后面继续配隧道只会让问题更难查。
4. 切换到 root,再看 Docker 权限
连接成功以后,继续切换到 root 用户,并查看 Docker 权限。
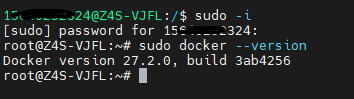
到这里,可以确认两件事:
SSH 已经开启并能正常连接;终端里也能够继续进行 Docker 相关管理。
这才是后面折腾容器、自建服务或脚本的基础。
5. 本地 SSH 跑通以后,再解决外网连接
如果只在家里局域网使用,SSH 到这里已经够用。
但人在公司、出差或者其他网络环境时,本地地址无法直接访问,这时才需要公网入口。
这里 cpolar 负责的事情很单一:
把极空间当前可用的 SSH 服务通过 TCP 隧道提供到公网。
SSH 认证、系统权限、Docker 和其他服务仍然由极空间本身负责。
6. 在极空间安装 cpolar
执行安装命令:
sudo curl https://get.cpolar.sh | sh
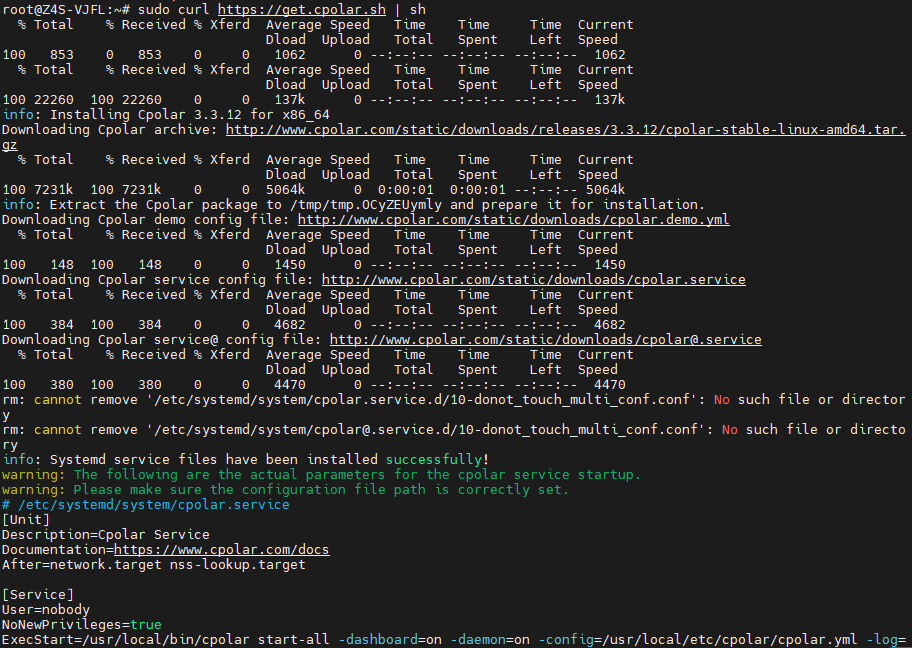
安装完成以后检查服务状态:
sudo systemctl status cpolar
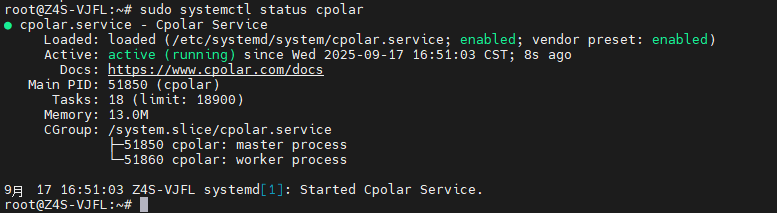
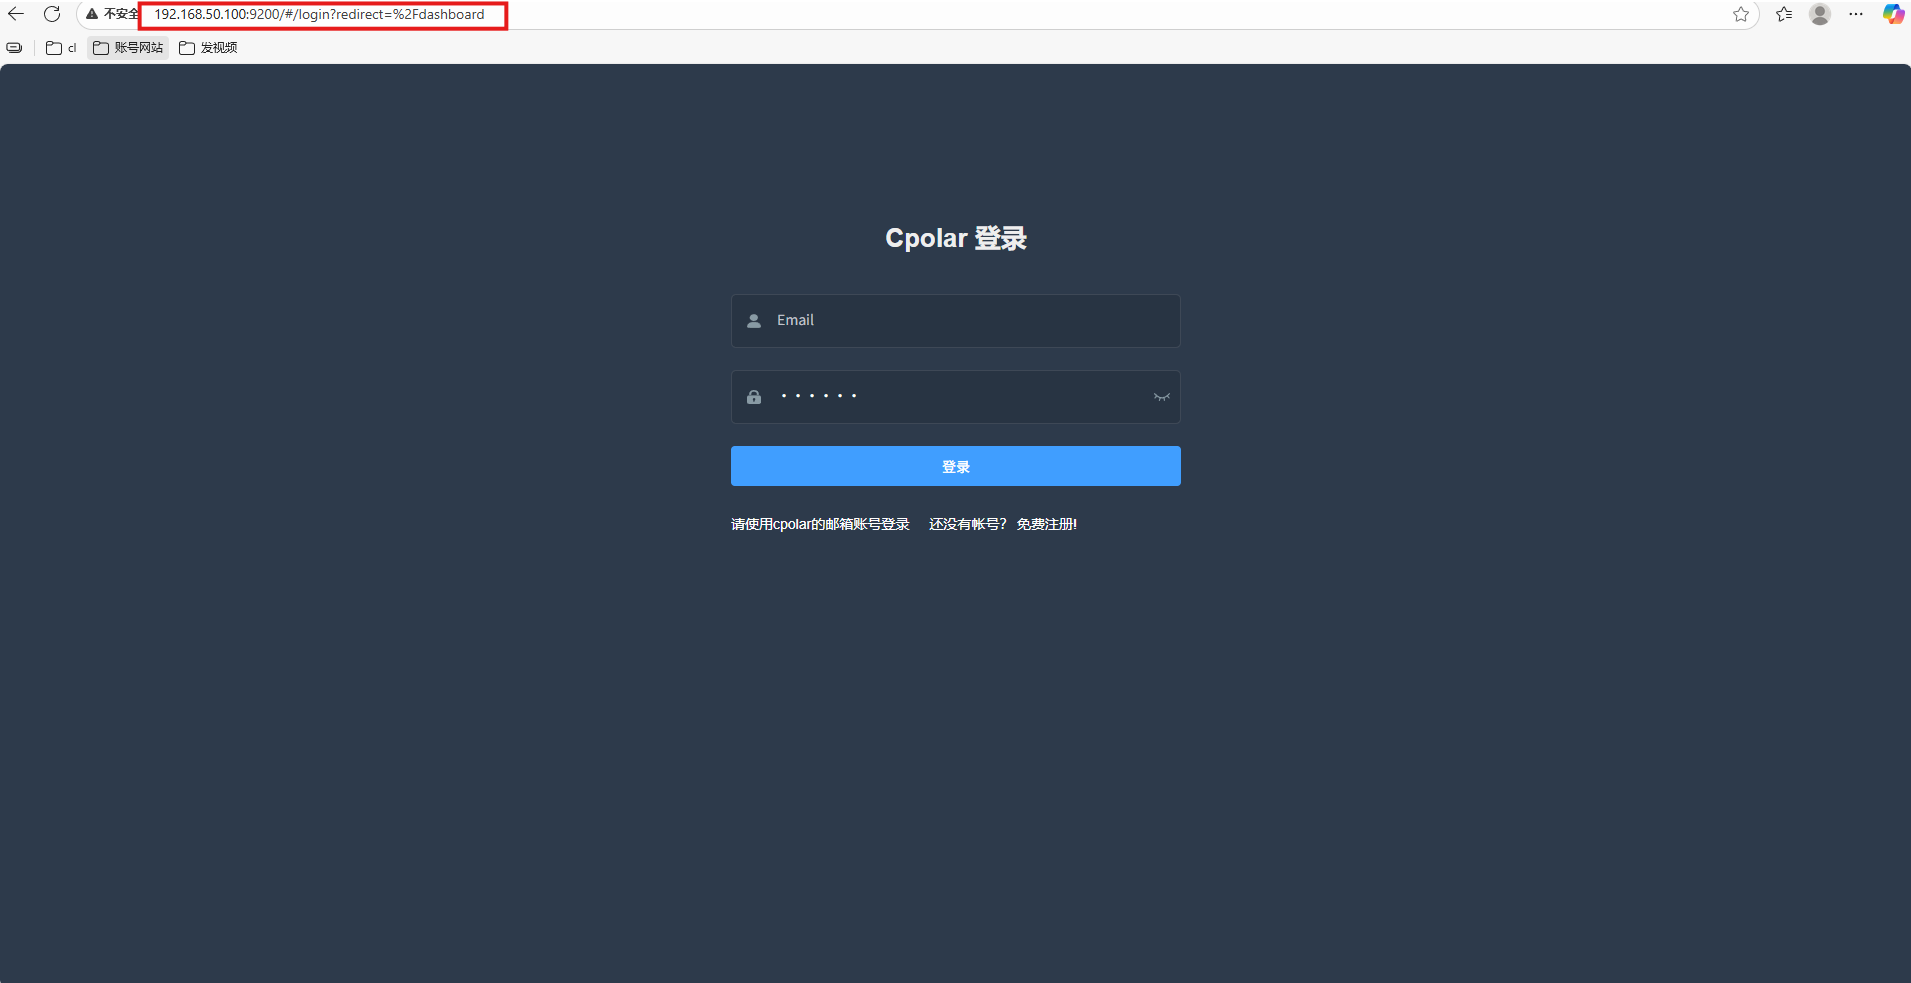
服务正常启动后,通过 9200 端口进入 cpolar Web 管理页面。
当前访问记录中同时出现:
http://192.168.50.100:9200
以及链接目标:
http://localhost:9200/
实际使用时,以当前设备真正能够打开的管理地址为准。
7. 先创建随机 TCP 隧道
进入 cpolar Web UI 的【隧道管理】,创建一条 SSH 隧道。
当前配置为:
- 隧道名称:
ssh - 协议:
tcp - 本地地址:
192.168.50.100:10000 - 端口类型:随机临时 TCP 端口
- 地区:
China Top
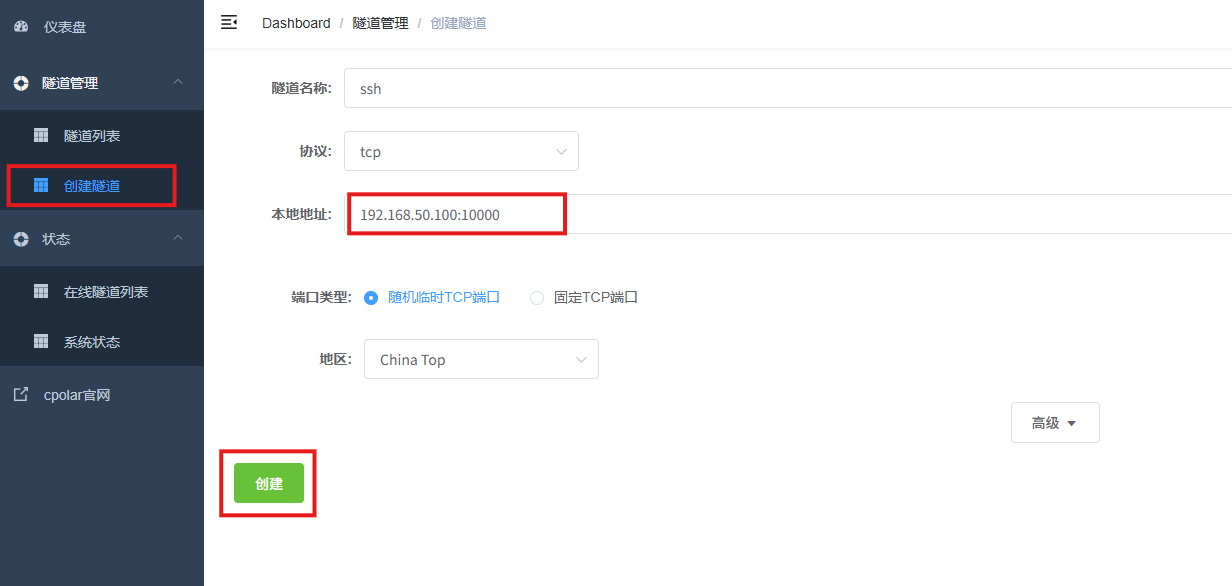
这里最值得确认的是本地地址:
192.168.50.100:10000
后面的公网隧道都会指向这个地址。
8. 随机公网地址先做一次真实 SSH 连接
创建成功后,到在线隧道列表查看生成的公网地址。
当前示例中:
- 协议:
tcp - 公网域名:
2.tcp.cpolar.top - 公网端口:
15595
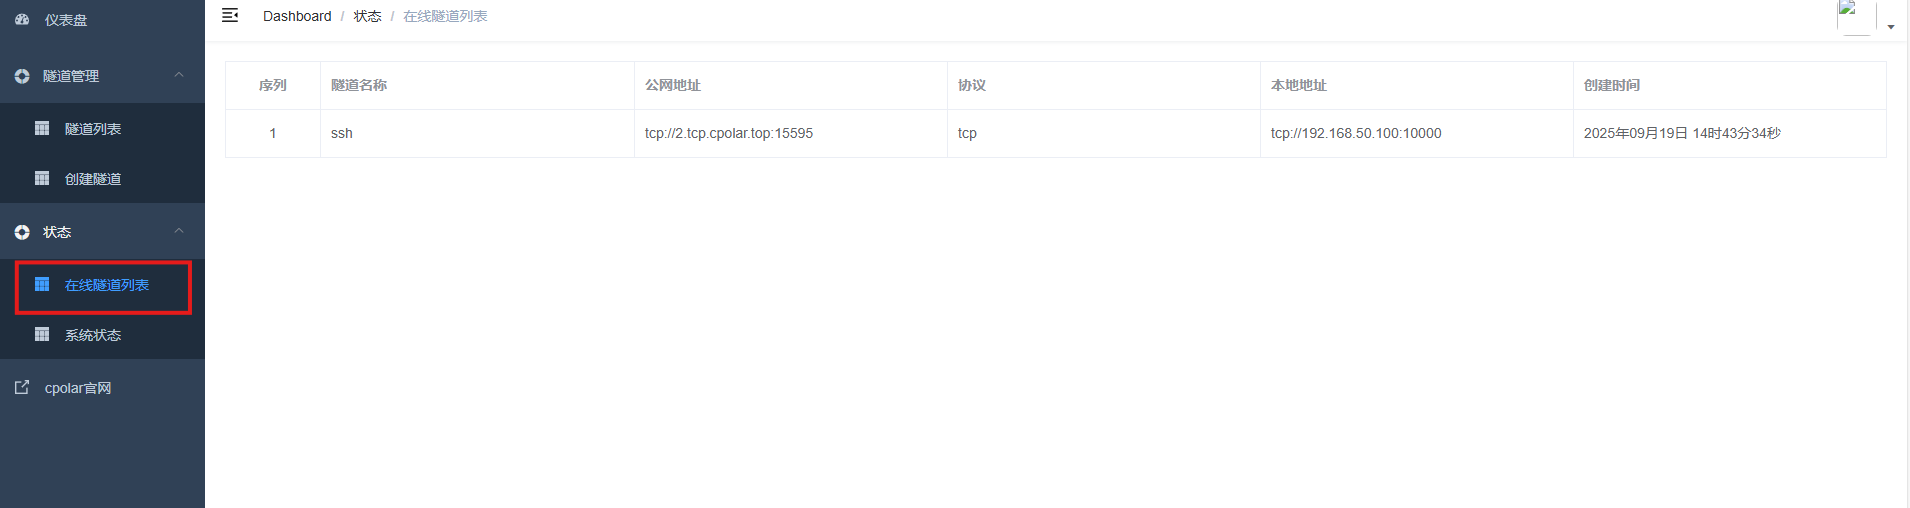
然后从其他主机使用这个公网域名和端口进行 SSH 连接。
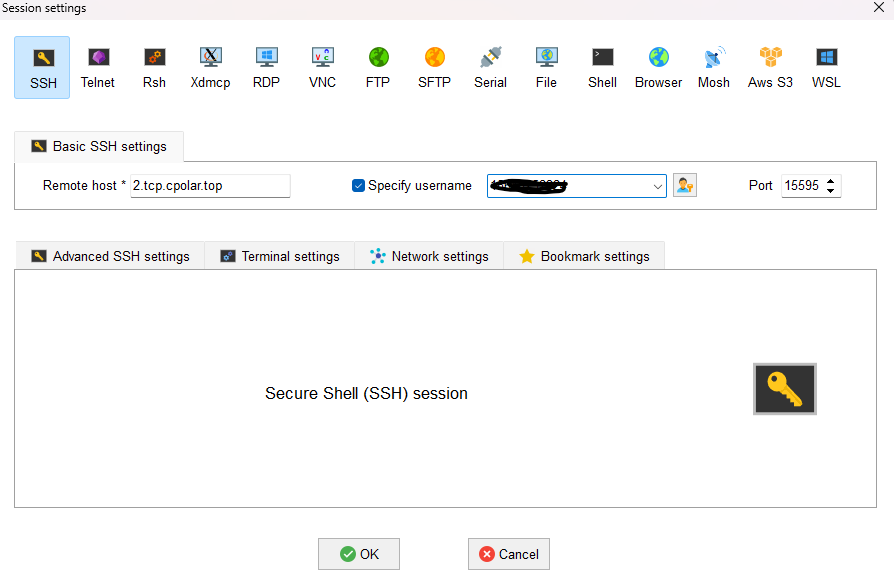
连接成功。
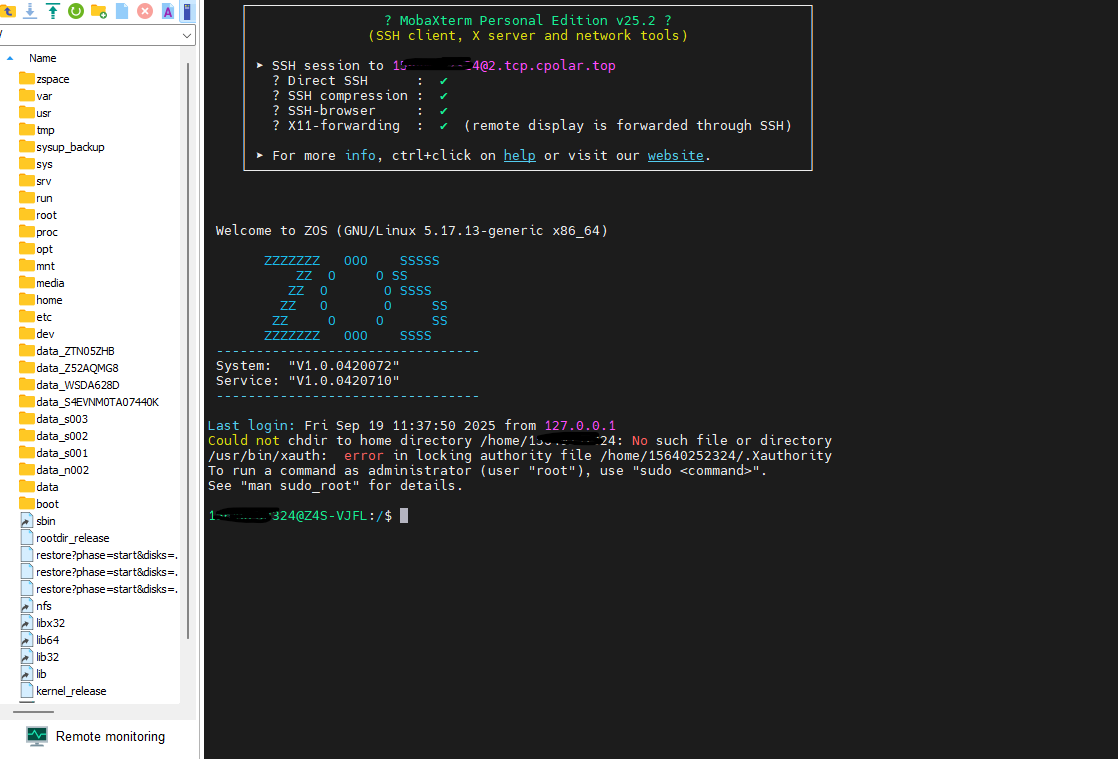
这一步确认的是:
公网 TCP 地址 → cpolar 隧道 → 192.168.50.100:10000 → 极空间 SSH
整条随机公网连接链已经成立。
9. 长期使用,再保留固定 TCP 地址
随机 TCP 地址适合先验证。
如果经常需要远程维护极空间,固定 TCP 地址更方便,不需要每次重新确认公网端口。
进入 TCP 地址预留页面。
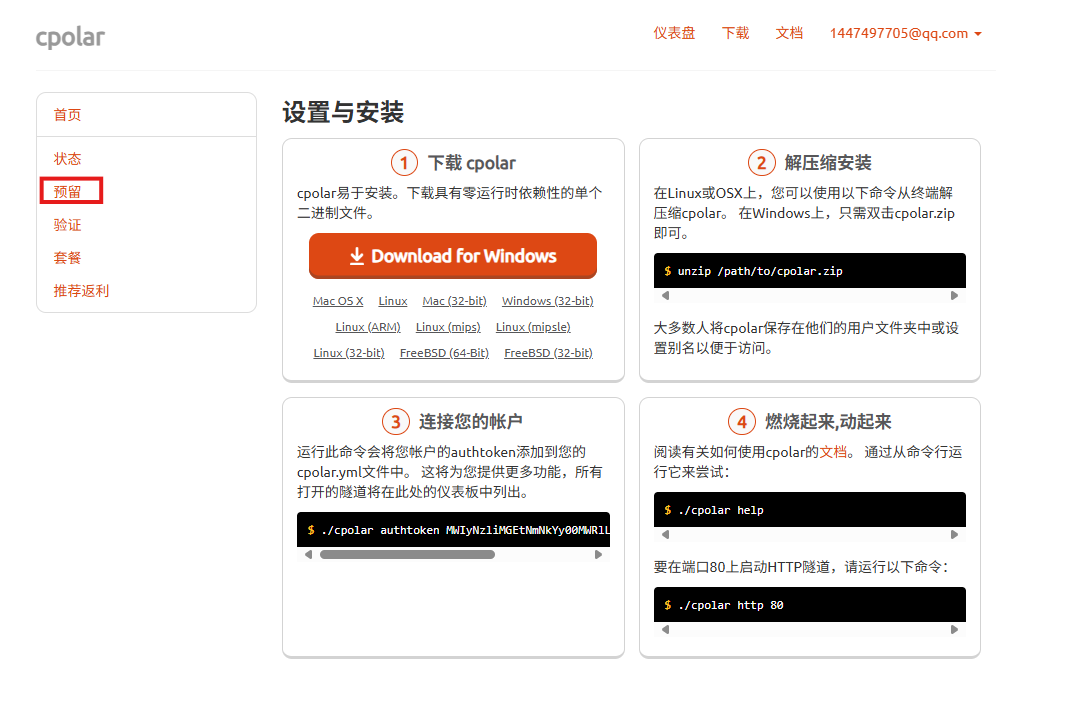
当前页面的区域选择文字显示为:
China VIP
而后面的已保留记录中显示:
- 地区:
China Top - 地址:
22.tcp.cpolar.top:11909
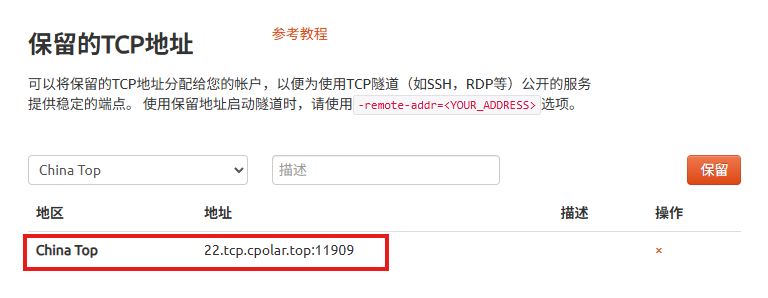
这两个地区记录并不一致,实际配置时按自己账户页面最终显示的保留结果继续即可。
10. 把 SSH 隧道切换到固定 TCP 地址
回到 cpolar Web UI,进入:
【隧道管理 → 隧道列表】
找到隧道:
ssh
点击编辑。
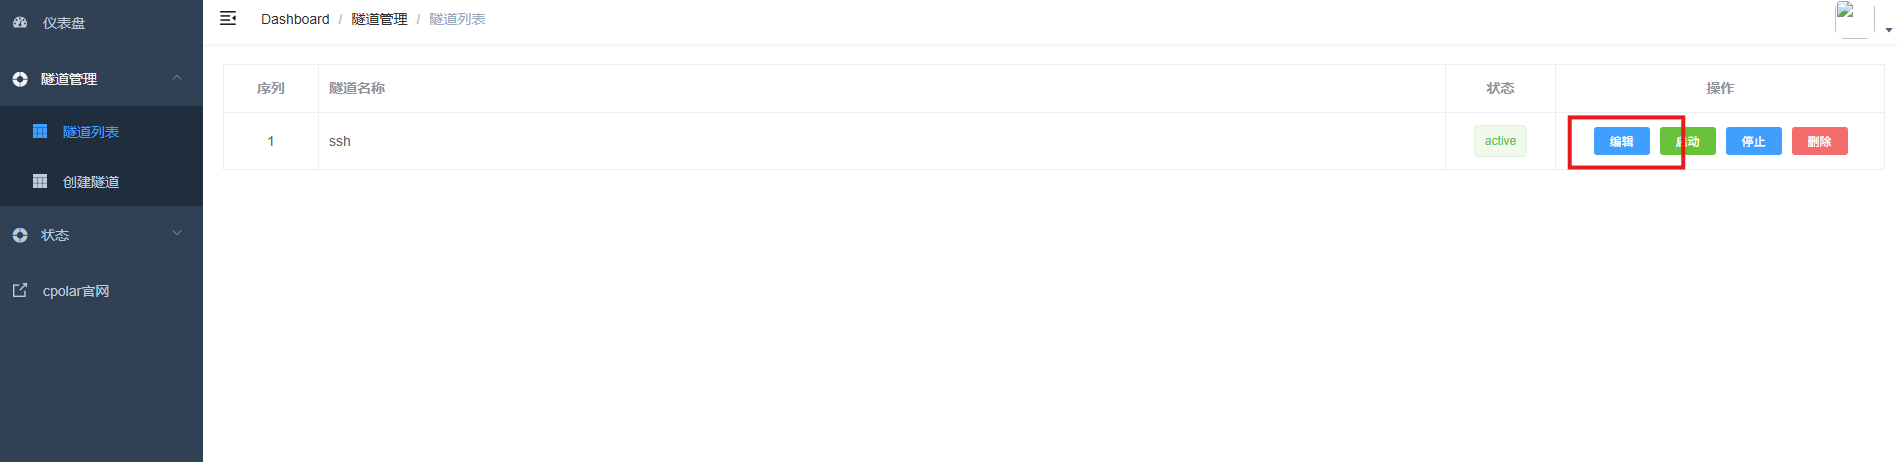
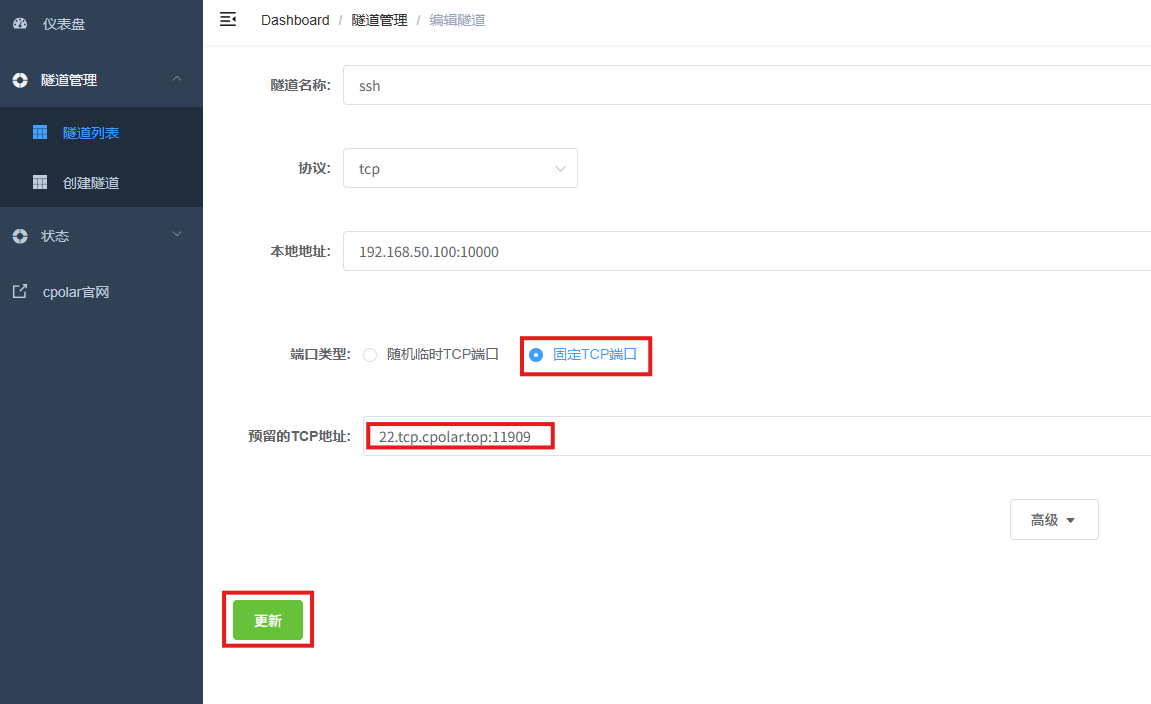
修改:
- 端口类型:固定 TCP 端口
- 预留的 TCP 地址:填写前面保留成功的 TCP 地址
点击更新。
更新完成以后,再打开在线隧道列表。
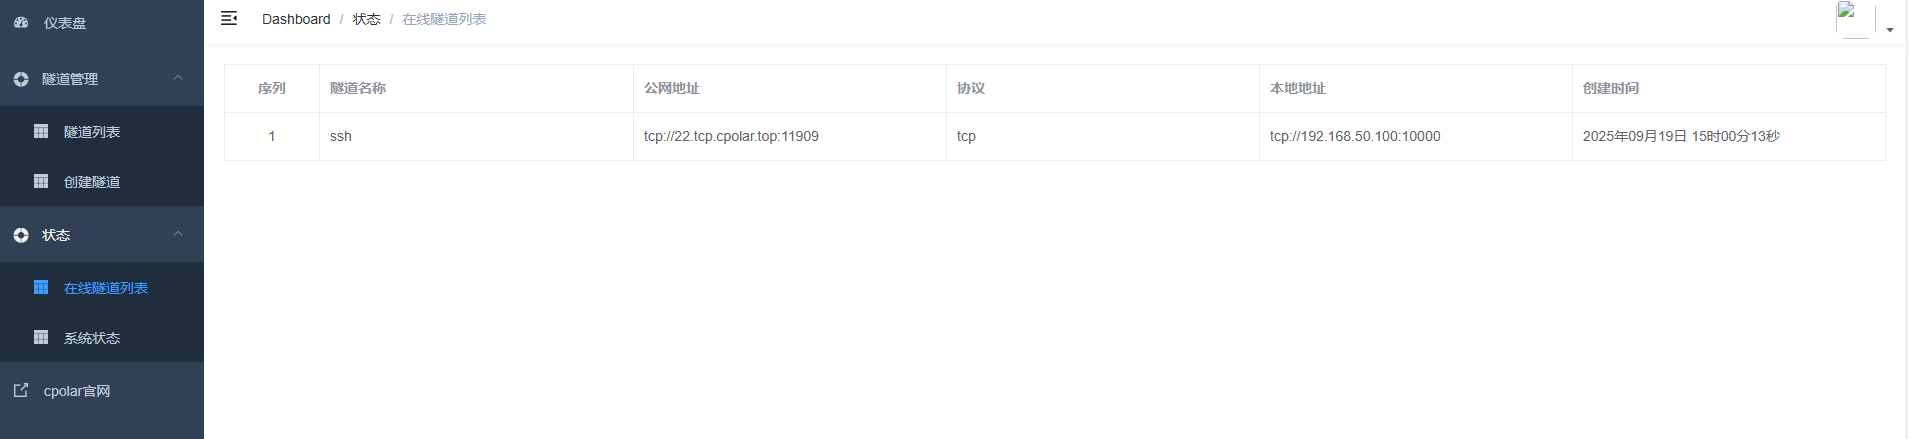
这时公网入口已经切换到固定 TCP 地址。
11. 最后再做一次固定地址连接验证
使用固定公网地址测试 SSH。
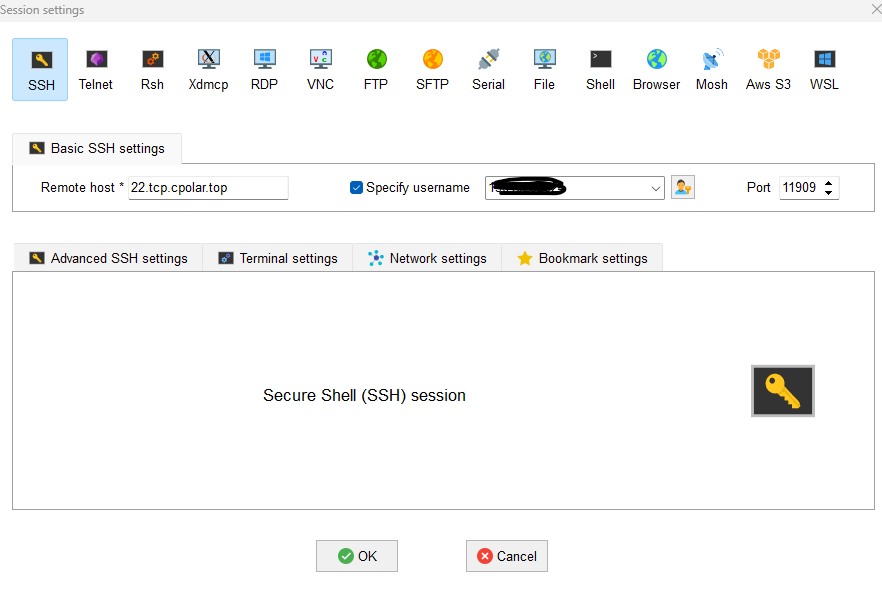
连接成功以后,再进入系统。
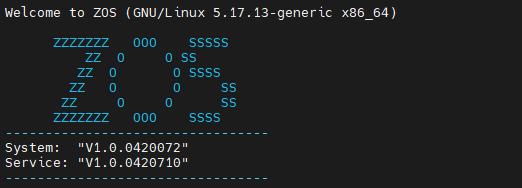
到这里,远程 SSH 的完整链路就跑通了:
极空间开启 SSH → 本地终端连接 → root / Docker 权限检查 → cpolar 随机 TCP → 外网 SSH 验证 → 固定 TCP 地址 → 再次连接成功。
总结
开启 SSH 以后,极空间并不会自动变成所谓“全能服务器”,但它确实从只依赖图形界面,增加了一条更直接的系统管理路径。对于需要部署 Docker、自建服务、执行脚本或做更细致维护的人来说,这个入口很实用。
这次真正跑通的是:
极空间系统设置 → SSH → 本地终端连接 → root 用户 → Docker 权限 → cpolar → 192.168.50.100:10000 → 随机地址 2.tcp.cpolar.top:15595 → 固定地址 22.tcp.cpolar.top:11909。
几个关键参数值得记住:
- cpolar 管理页面端口:
9200 - 隧道名称:
ssh - 协议:
tcp - 本地地址:
192.168.50.100:10000 - 随机公网地址示例:
2.tcp.cpolar.top:15595 - 固定公网地址示例:
22.tcp.cpolar.top:11909 - 随机隧道地区:
China Top - TCP 预留页面还出现了
China VIP - 固定记录中显示
China Top
我更建议按这个顺序来:先保证局域网 SSH 能连,再做随机公网验证,最后才换固定 TCP。 这样每一层都单独确认,后面真连不上时,不会把 SSH、本地端口和公网隧道三个问题搅在一起。


 扫一扫


 1257


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


