


昨晚在整理 星云API www.xingyapi.com 的底层架构演进笔记,准备往 CSDN、知乎和掘金等开发者社区同步连载的时候,有个做 AI 客服机器人的后端兄弟找我倒苦水。
他们团队刚接通了企微的回调,写了个非常“直板”的逻辑:网关收到客户在群里 @机器人的消息 -> 提取问题 -> 同步调用大模型(LLM)生成答案 -> 调企微接口把答案发回群里 -> 结束。 结果一上线,客户问了一个稍微复杂点的问题,大模型思考了 8 秒钟才出结果。紧接着群里瞬间像疯了一样,机器人连续回复了三条一模一样的答案。还没等这兄弟查日志,企微官方网关直接切断了他们的回调连接,系统全面瘫痪。
很多刚接触企微二次开发的兄弟,以为 Webhook 回调就是简单的“写个 HTTP POST 接口接收 JSON”。但在工业级的企微 SaaS 架构中,Webhook 是一场伴随着加密解密、死亡倒计时和并发洪峰的硬仗。今天咱们直接扒开 Webhook 的底层机制,手撕这套高并发回调管线。
第一关:生死时速 5 秒钟与重试风暴
如果你去仔细查阅 开放文档,你会看到一条悬在所有企微开发者头顶的达摩克利斯之剑:企微网关在向你的服务器推送事件时,如果 5 秒内没有收到响应,就会立刻断开连接,并判定为推送失败,随后发起连环重试。
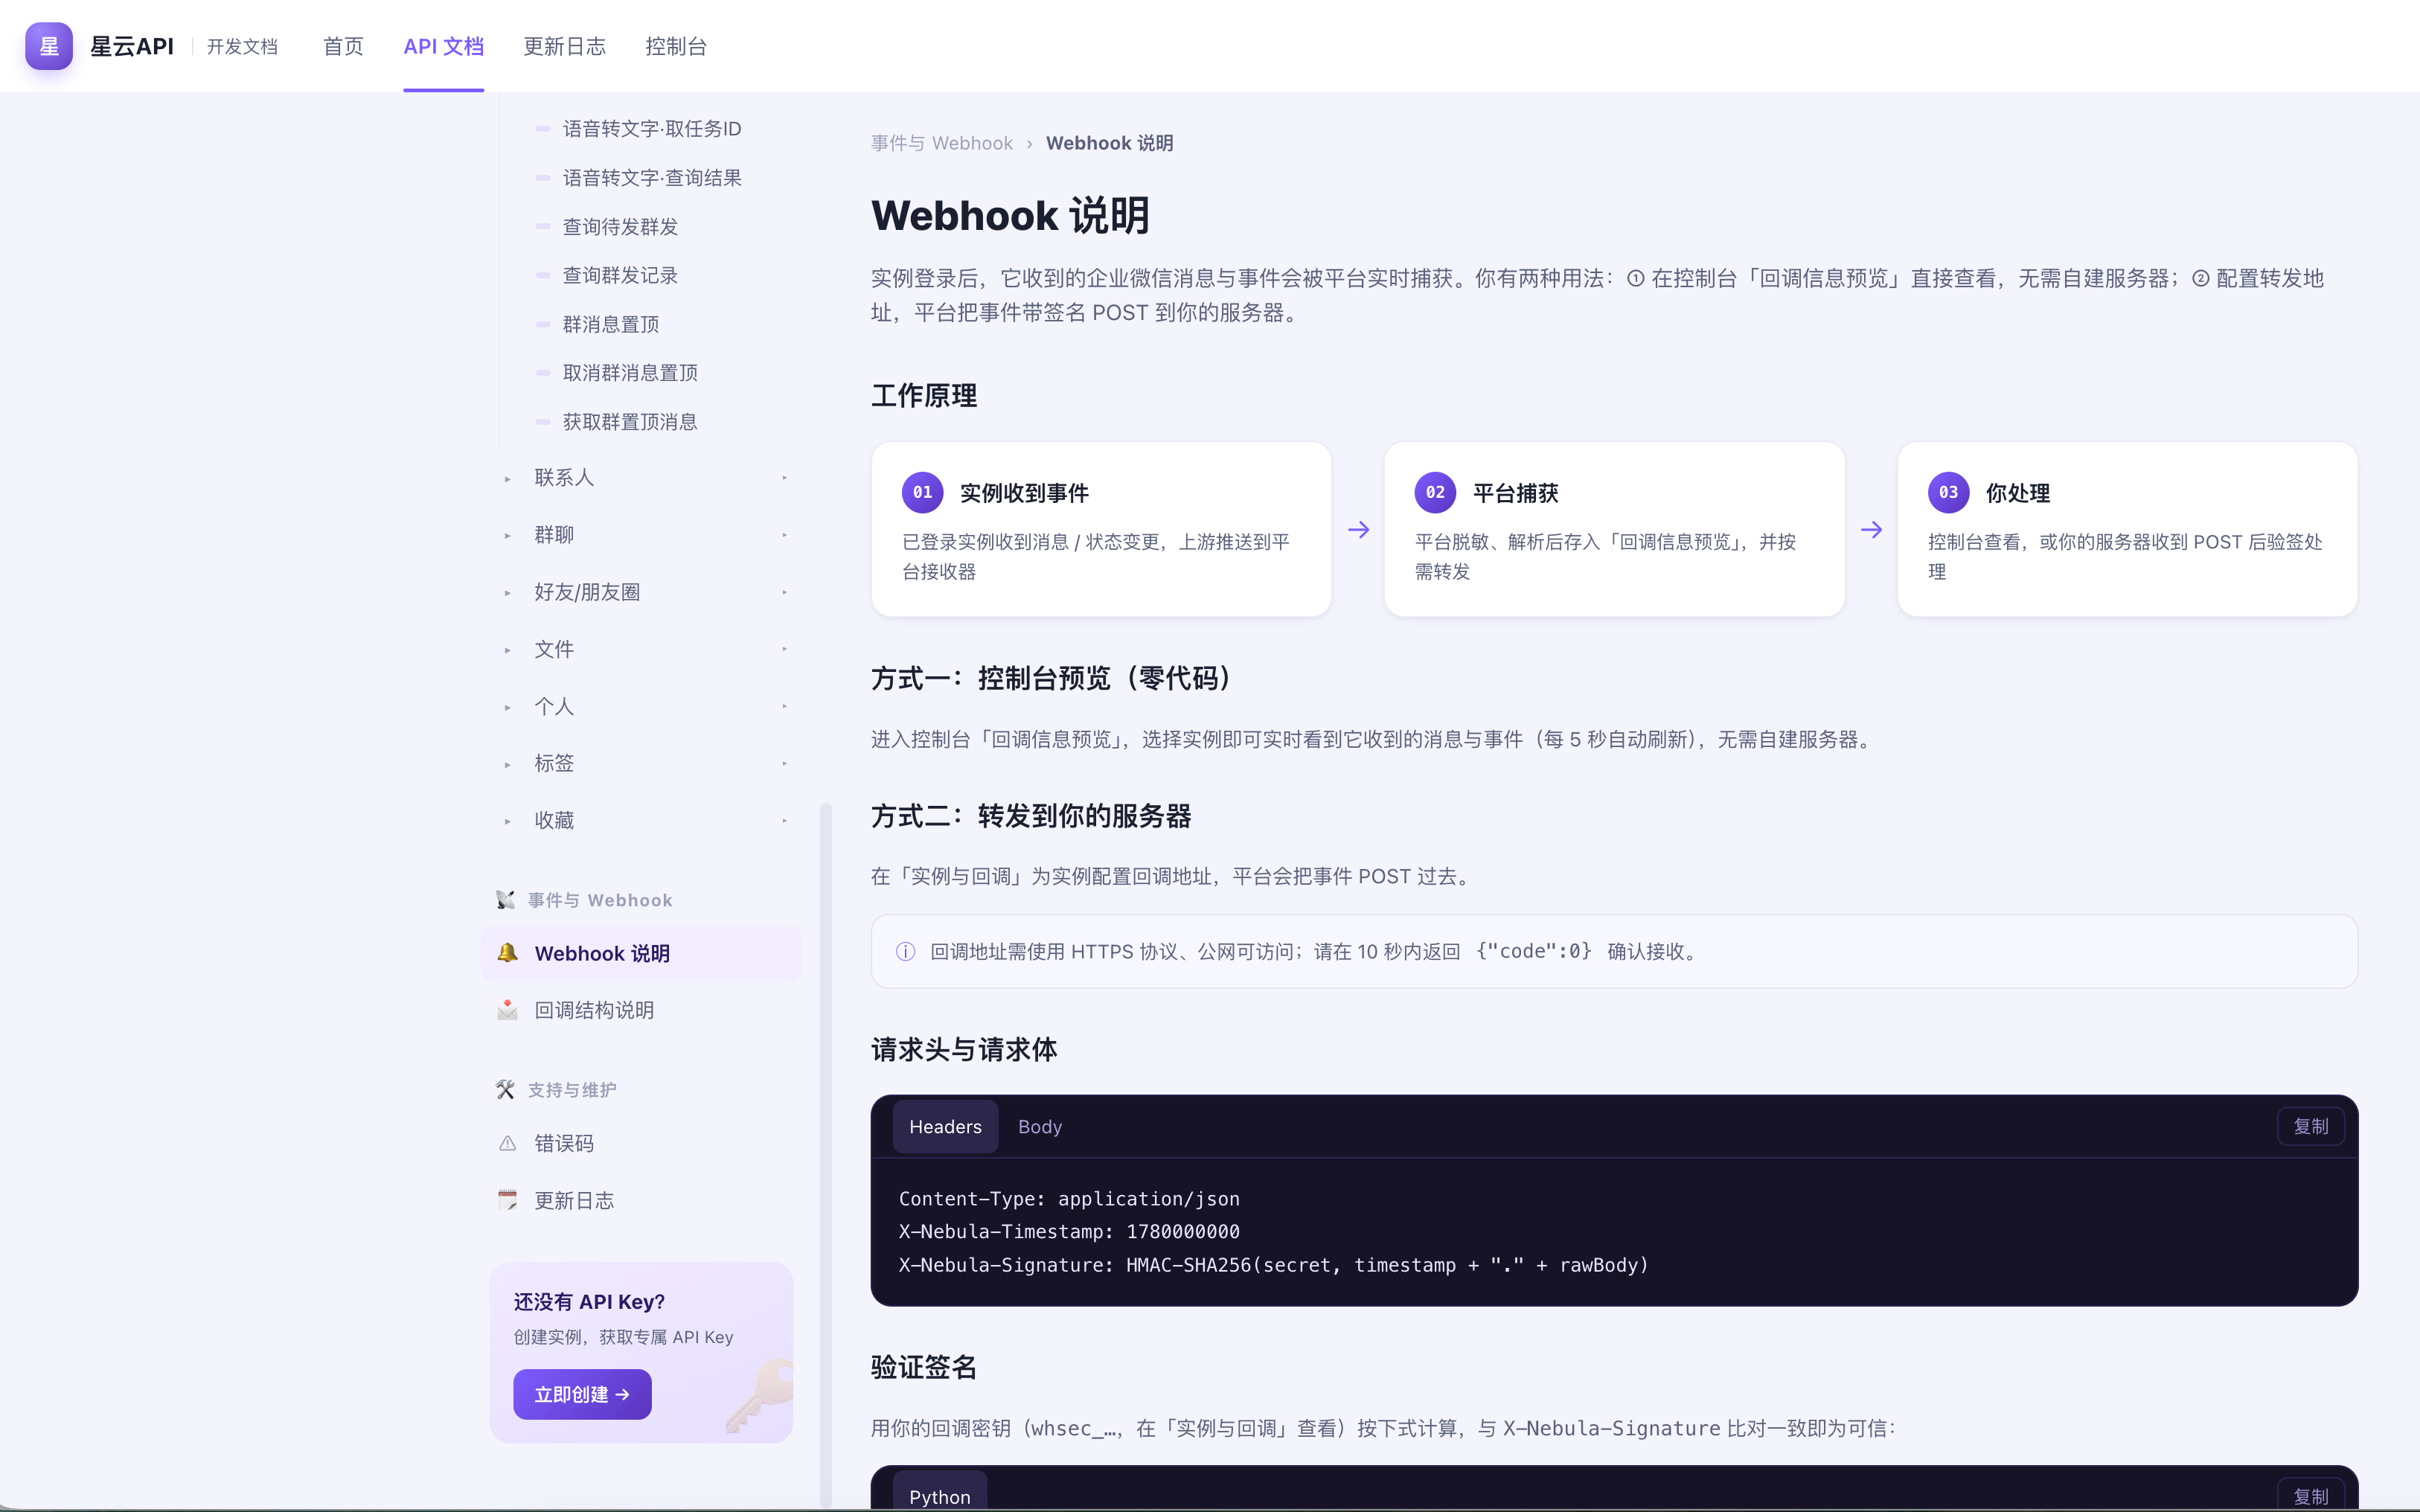
上面那个做 AI 机器人的兄弟,死就死在“同步阻塞”上。大模型跑了 8 秒,企微在第 5 秒的时候认为你服务器挂了,于是又推了一次一样的消息过来。你的服务器还没消化完第一条,又开始跑第二条,最终线程池直接被重试风暴打爆。
工业级铁律:Webhook 网关绝不允许包含任何重度业务逻辑! 你的回调接收接口,唯一的使命就是“快”。不管业务逻辑有多复杂(查数据库、调大模型、图片审核),在网关层,你必须在 1 毫秒内把接收到的密文扔进本地内存队列或者 MQ,然后立刻 return "success";。只要企微网关看到了纯文本的 success,它就会乖乖闭嘴,绝不重试。
第二关:XML 密文解包——别用 JSON 思维做企微回调
企微主动 API 用的都是现代化、高颜值的 JSON,但到了被动回调 Webhook,它用的却是极其古老且厚重的 XML 格式,并且全部是高强度的 AES-256-CBC 加密。
当客户发了一条“你好”,你的 Webhook 收到的根本不是明文,而是长这样的一坨东西:
XML
<xml>
   <ToUserName><![CDATA[wx5823bf96d3bd56c7]]></ToUserName>
   <Encrypt><![CDATA[Riawfa...极其长的一大串密文...fw==]]></Encrypt>
</xml>
很多新手在这里会被各种签名校验、Base64 补码折磨得痛不欲生。在实际研发中,我们团队为了提高对接效率,通常会直接在 Apifox 里 Mock 一段这样的官方 XML 加密报文,把它当作前置脚本,专门用来在本地反复锤炼解密算法,而不是每次都去真机上发消息抓包。
实战打法:拿来主义,直接上官方 SDK。 千万不要自己手写解密算法!直接引入官方的 WXBizMsgCrypt 工具类,把企微后台的 Token 和 EncodingAESKey 喂给它。解密出来的明文 XML,再用 XStream 或者 Jackson-dataformat-xml 强转成 Java 对象。
Java
@PostMapping("/wecom/callback")
public String receiveCallback(
        @RequestParam("msg_signature") String msgSignature,
        @RequestParam("timestamp") String timestamp,
        @RequestParam("nonce") String nonce,
        @RequestBody String encryptXml) {

    try {
        // 1. 调用官方 SDK 一键解密
        WXBizMsgCrypt wxcpt = new WXBizMsgCrypt(sToken, sEncodingAESKey, sCorpID);
        String decryptXml = wxcpt.DecryptMsg(msgSignature, timestamp, nonce, encryptXml);

        // 2. 将解密后的明文 XML 扔进 MQ,彻底交接给下游慢消费线程
        mqProducer.send("TOPIC_WECOM_WEBHOOK", decryptXml);

        // 3. 极速阻断,安抚企微网关 (必须是小写的纯文本 success)
        return "success";

    } catch (Exception e) {
        log.error("Webhook 接收或解密异常", e);
        // 即使内部报错,也建议返回 success,防止企微无意义的重试把服务器彻底拖死
        return "success";
    }
}
第三关:MsgId 排重——斩断乱序与重复的影子
即便你严格遵守了 5 秒返回 success 的规则,在真实的公网环境中,依然会因为网络抖动(比如企微的网关没有按时收到你的 success ACK 报文),导致同一条消息被企微推送两到三次。
如果你在异步消费线程里,直接拿着解密出来的数据去执行 INSERT 数据库或者调用外部发消息接口,你的数据依然会脏。
工业级防线:Redis 分布式幂等拦截。
在解密后的明文 XML 中,无论是文本消息还是图片消息,企微都会附带一个全局唯一的 <MsgId>。这个 ID 就是我们做防重(幂等控制)的绝对锚点。
在你的异步消费逻辑(Consumer)最外层,必须加上这道拦截网:
Java
@RabbitListener(queues = "queue_wecom_webhook")
public void processWeComMessage(String decryptXml) {
    StandardMsgDTO msg = parseXml(decryptXml);

    // 1. 提取唯一标识
    String msgId = msg.getMsgId();

    // 2. Redis 原子性防重 (SETNX),过期时间设为 10 分钟足矣
    boolean isNew = redisTemplate.opsForValue().setIfAbsent("WeCom:MsgId:" + msgId, "1", 10, TimeUnit.MINUTES);

    if (!isNew) {
        log.warn("【防重拦截】收到重复的 Webhook 消息推送,直接丢弃。MsgId: {}", msgId);
        return;
    }

    // 3. 真正开始执行耗时的业务逻辑(如调大模型、查库等)
    businessService.handle(msg);
}
做企微的 Webhook 回调,本质上是在做一套高吞吐的流式接收管线。把解密和接收做薄,用极速响应(success)堵住官方重试的枪眼;把业务处理做厚,用 MQ 和 Redis 幂等在后台从容消化数据。搞懂了这套“快收慢处”的哲学,你才算真正摸到了企微中台开发的门道。
你们平时在处理这种极速回调时,为了防止网关层的 Tomcat/Undertow 线程池被瞬间打满,是会调整 Web 容器的 max-connections 参数硬扛,还是习惯在网关前再架设一层 Nginx 的限流配置?


 扫一扫


 893

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


