


大家读完觉得有帮助记得关注和点赞!!!
摘要
物联网(IoT)是现代信息物理系统不可或缺的一部分。由于系统架构异构、威胁态势不断演变以及可靠的漏洞利用概率数据有限,物联网环境中的定量网络安全评估仍然面临挑战。尽管攻击树分析(ATA)为建模导致系统失陷的潜在攻击路径提供了结构化框架,但传统的ATA量化通常依赖于主观的专家判断或启发式评分方案,这可能引入不确定性并降低分析的可复现性。本研究通过集成基于模型的系统工程(MBSE)、攻击树分析和经验漏洞数据,为物联网安全关键系统引入了一种数据驱动的、基于概率的安全框架。在所提出的框架中,SysML模型捕获系统架构,并从中导出攻击树。漏洞被映射为基本攻击步骤(BAS),并使用漏洞利用预测评分系统(EPSS)分配利用概率。随后,攻击树被表示为贝叶斯网络,从而实现概率推理、诊断推断和漏洞关键性分析。该框架量化了系统失陷概率,识别了攻击的可能原因,并对缓解策略进行了优先级排序。通过将架构驱动建模与真实世界的漏洞情报相结合,它为复杂物联网环境中的网络安全风险评估提供了一种严谨、可复现的方法。
1. 引言
物联网通过赋予日常物品计算能力,使其能够通过互联网进行通信和协调,从而改变了我们与物理世界的互动方式。通过集成计算、通信和机电一体化技术,物联网支持对物理系统和过程的实时监控与控制(Abdulhamid et al., 2022; Lefoane et al., 2023)。这种融合实现了智能、互联的系统,增强了自动化、响应能力和运营效率(Musa et al., 2023; Ayaz et al., 2019)。通过桥接数字与物理领域,物联网促进了在智能家居、工业自动化、医疗保健、交通、农业和防御等多个应用领域的感知、分析与控制(Qureshi et al., 2020; Raza et al., 2017; Gope et al., 2020; Boddu et al., 2023; Lefoane et al., 2021)。
尽管具备这些变革性能力,物联网系统日益增长的互联性和异构性极大地扩展了其攻击面。分布式传感、无线通信、边缘智能和云服务的集成引入了高度易受网络威胁影响的复杂信息物理依赖关系(Xing, 2020; Qureshi et al., 2015; Ghafir et al., 2016)。随着物联网部署在关键基础设施中持续扩展,网络安全已成为系统可靠性的基本决定因素。
物联网系统中的可靠性是指系统在指定时间内可靠、安全地提供预期服务的能力(Abdulhamid et al., 2022)。根据Avizienis等人(2001)的定义,可靠性涵盖可用性、可靠性、完整性、机密性、安全性和可维护性。从网络安全角度看,机密性、完整性和可用性(CIA三元组)构成了安全系统运行的基石。可用性确保操作连续性,完整性保证系统数据的正确性和一致性,机密性保护敏感信息免受未经授权的访问(Avizienis et al., 2001)。
尽管大量研究已涉及物联网系统的安全性和可靠性建模(Xing, 2020; Steiner and Liggesmeyer, 2015; Bilgen and Altin, 2021; Kabir et al., 2015; Abdulhamid et al., 2023b, 2025b, 2024b, a; Rahman et al., 2023b; Abdulhamid et al., 2024a),但在统一的可靠性框架内对网络安全属性进行严格的定量建模则关注较少。鉴于物联网系统的混合信息物理特性,必须将网络安全分析与安全性和可靠性考量系统地结合起来,以实现整体的可靠性评估。
物联网系统通过无线通、智能处理和云计算技术的复杂组合运行(Abdulhamid et al., 2023c; Qureshi et al., 2015)。虽然这些技术实现了无缝的分布式功能,但也增加了遭受远程利用、恶意软件传播和拒绝服务等网络攻击的风险(Ghafir and Prenosil, 2015)。许多物联网设备有限的计算能力,加上大规模的分布式部署,进一步增加了实施强大安全机制的复杂性(Qureshi et al., 2015; Ghafir et al., 2016; Abdulhamid et al., 2023b)。
尽管安全性通常被视为一种非功能性属性(NFP),但由于系统异构性、多种攻击向量和设备资源有限,在概念设计阶段纳入可量化的网络安全评估仍然具有挑战性(Xing, 2020; Lefoane et al., 2022)。传统的漏洞评估方法通常依赖于定性判断或序数评分方案,限制了分析的严谨性和可复现性。虽然鼓励在系统开发过程中进行主动安全验证(Jacobs et al., 2021; Xing, 2020),但缺乏客观的概率量化限制了基于风险的明智决策。
攻击树分析(ATA)为建模导致系统失陷的潜在攻击路径提供了结构化框架(Asif et al., 2018; Gabbay et al., 2020)。通过将顶级事件(TE)——通常代表系统被攻破——分解为攻击目标和子目标的组合,ATA能够估算系统级的安全风险(Gabbay et al., 2020)。然而,传统的ATA量化通常依赖于主观的、基于成本的或专家推导的估计(Asif et al., 2018; Gabbay et al., 2020; Abdulhamid et al., 2023b),导致不确定性并限制了标准化。与通常有经验故障数据可用的可靠性工程不同,网络安全建模历史上一直缺乏一致的、概率性的可利用性数据,导致风险估计存在变异性。
漏洞情报的最新进展为数据驱动的网络安全量化创造了机会。多个公开可用的漏洞数据库支持跨网络安全领域的系统分析(Jacobs et al., 2021)。其中,漏洞利用预测评分系统(EPSS)提供了真实世界漏洞利用的概率估计(Janiszewski et al., 2022)。EPSS预测已披露漏洞在野外被利用的可能性,生成范围从0%到100%的概率分数。该框架利用通用漏洞披露(CVE)数据、经验利用证据和社区情报来计算动态可利用性指标(Janiszewski et al., 2022; Ali et al., 2011; Scarfone and Mell, 2009; Jacobs et al., 2021)。通过纳入攻击复杂性、利用可用性和当前威胁状况等因素(Scarfone and Mell, 2009),EPSS提供了基于证据的漏洞利用概率度量。
受对严谨且具备架构感知能力的网络安全量化需求的驱动,本研究提出了一种面向物联网安全关键系统的数据驱动概率安全评估框架。该框架集成了基于模型的系统工程(MBSE)、攻击树建模和经验可利用性数据,以量化系统失陷的可能性。首先使用SysML模型表示系统架构,并从中导出攻击树以捕获潜在的攻击传播路径。识别出的漏洞被映射到系统组件,并作为基本攻击步骤(BAS)纳入,利用EPSS数据分配可利用性概率。这种集成使得对代表系统失陷的TE概率进行客观估计成为可能。
为了进一步增强分析能力,攻击树结构被映射到贝叶斯网络表示,从而支持超越确定性攻击树评估的概率推理。这种概率形式支持诊断推断和漏洞关键性分析,允许识别对系统失陷贡献最大的漏洞,并对缓解策略进行优先级排序。
所提出的框架与领域无关;然而,本文采用智慧农业作为一个代表性的信息物理物联网案例研究来验证该方法。在智慧农业中,基于物联网的技术和无人机(UAV)优化了灌溉、害虫检测、作物监测和资源管理(kumar Jayam et al., 2020)。集成传感器网络监测土壤湿度、温度、湿度和水位(Dahane et al., 2020; Gutiérrez et al., 2013),而深度学习技术增强了病虫害检测能力(Saranya et al., 2023)。无人机支持土壤分析和作物损害评估(Maslekar et al., 2020),垂直农业利用物联网和人工智能提高资源效率(Kalantari et al., 2018),精准畜牧业则利用RFID、GPS和智能地理围栏技术(Mishra and Sharma, 2023)。此类系统的操作复杂性和信息物理相互依赖性使其成为验证定量网络安全评估方法的合适对象。
据我们所知,在统一的框架内结合架构驱动建模、经验漏洞可利用性数据和概率推理来量化物联网系统中的网络安全风险的研究还很有限。
本文的具体贡献如下:
-
开发了一个数据驱动的、面向物联网安全关键系统的网络安全风险量化框架,将攻击树建模与MBSE环境下的漏洞情报相结合。
-
将EPSS可利用性概率集成到攻击树结构中,以基于真实世界的漏洞数据客观估计系统级的失陷可能性。
-
将攻击树表示转换为贝叶斯网络,以支持概率推理、诊断推断和漏洞关键性分析,从而对网络安全缓解策略进行优先级排序。
-
通过一个智慧农业物联网案例研究演示了所提出的框架,阐明了在安全关键的信息物理环境中,漏洞利用如何传播并导致系统级故障。
本文的其余部分组织如下。第2节回顾相关背景和相关工作。第3节提出所提出的以漏洞为中心的定量建模方法,第4节通过智慧农业案例研究展示其应用。第5节讨论结果并将所提出的框架与现有方法进行比较。最后,第6节总结全文并概述未来的研究方向。
2. 背景与相关研究
本节概述背景概念,并重点介绍其他信息安全领域威胁分析的著名研究。
2.1 物联网系统的网络安全评估
物联网及其他联网系统的网络安全评估涉及对系统架构的系统性评估,以识别潜在的漏洞、攻击向量和安全风险(Ralston et al., 2007)。此类评估对于维护系统完整性、防止未经授权的访问以及保护敏感数据和操作功能免受网络威胁至关重要(Hussaini et al., 2022)。鉴于物联网技术与安全关键基础设施的日益融合,有效的安全评估已成为确保安全可靠系统运行的基本要求。
安全评估可以在系统生命周期的多个阶段进行,包括在概念设计、系统开发和部署后运行阶段。早期安全分析尤为重要,因为在设计阶段引入的漏洞可能会在整个系统中传播,并在后期阶段变得难以缓解。因此,安全分析方法越来越多地应用于系统设计阶段,以评估潜在风险以及现有安全机制的有效性(Abdulhamid et al., 2023b; Hussaini et al., 2021)。
全面的网络安全评估通常涉及识别潜在威胁、分析漏洞以及评估现有安全控制措施的有效性。基于此分析,可以制定适当的缓解策略,包括实施加密、认证、访问控制策略和网络安全措施等防护机制(Aksu et al., 2017)。此类评估的有效性很大程度上取决于根据风险的可能性和潜在影响来识别和确定风险优先级的能力(Ralston et al., 2007)。
为了支持系统的风险识别和评估,通常采用结构化建模方法来表示潜在的攻击场景和系统漏洞。在这些方法中,威胁建模提供了一种正式机制来分析攻击者如何利用系统弱点,以及此类攻击如何通过互联组件传播(Aksu et al., 2017)。因此,威胁建模技术已成为对物联网系统进行严格网络安全分析的重要基础。
2.2 物联网系统的威胁建模
威胁建模是网络安全评估的基本组成部分,它系统地识别、分析和评估系统架构内的潜在威胁和漏洞(Mahak and Singh, 2021)。在物联网环境中,由于设备的分布式特性、异构通信协议以及物理与数字组件之间复杂的交互,威胁建模尤为重要。这些特征显著扩大了潜在的攻击面,并引入了攻击者可能借以危害系统功能的多条路径。
威胁建模通常涉及分析所考虑系统的架构、操作流程、通信协议和功能交互。通过检查这些要素,安全分析师可以识别攻击者可能利用的潜在弱点,并评估此类漏洞如何影响系统行为(Mahak and Singh, 2021)。该过程通常考虑多种攻击场景、攻击者能力以及成功攻击对系统完整性、可用性和机密性的潜在后果(Khan et al., 2017)。
威胁建模的主要目标是提供对网络安全风险的结构化理解,以支持制定有效的安全策略和缓解措施。通过在系统生命周期的早期识别漏洞和可能的攻击路径,可以采取主动措施来降低网络攻击的可能性和影响。
已经提出了几种威胁建模框架来支持系统安全分析。一种广泛使用的方法是STRIDE模型,它将威胁分为六类:欺骗(Spoofing)、篡改(Tampering)、抵赖(Repudiation)、信息泄露(Information Disclosure)、拒绝服务(Denial of Service)和权限提升(Elevation of Privilege)(Khan et al., 2017)。此类框架为识别潜在安全威胁和评估其潜在影响提供了结构化指导。
为了进一步分析已识别的威胁如何在系统中传播并导致失陷,通常采用形式化建模技术。在这些技术中,攻击树分析提供了攻击路径的结构化表示,并已广泛用于复杂系统的安全风险建模。
2.3 用于安全分析的基于模型的系统工程
基于模型的系统工程(MBSE)已成为一种系统化管理现代信息物理系统复杂性的方法,它使用形式化模型而非传统的基于文档的规范来表示系统架构、行为和交互。通过提供系统组件及其关系的结构化表示,MBSE促进了整个系统生命周期的早期分析、可追溯性和验证。
在物联网和其他分布式信息物理系统的背景下,MBSE能够对异构组件、通信接口和操作依赖关系进行全面建模。这些能力对于安全分析尤其有价值,因为漏洞通常源于硬件、软件、通信网络和控制过程之间的复杂交互。在MBSE环境中集成安全分析技术,可以在架构层面系统地识别和分析潜在威胁与漏洞。
正如Grechi等人(2025)所综述的,研究人员已经探索使用MBSE来支持复杂系统中的安全性和安保性协同分析,使设计人员能够在早期设计阶段评估潜在风险,并保持系统设计工件与可靠性评估之间的可追溯性。通过将威胁建模技术与系统模型联系起来,MBSE有助于对单个组件中的漏洞如何传播到整个系统并导致更高级别故障进行结构化推理。
在此背景下,ATA提供了一种合适的形式主义来表示对抗性攻击路径,并分析系统漏洞如何导致安全漏洞。当与系统架构模型集成时,ATA能够系统识别攻击场景,并支持对复杂物联网环境中的网络安全风险进行定量评估。
2.4 攻击树分析模型
攻击树分析(ATA)是一种图形化安全建模技术,最初由Bruce Schneier提出,用于系统分析针对系统的潜在攻击场景(Espedalen, 2007)。该方法通过分解攻击目标为更小的子目标和基本攻击步骤,来表示对手如何实现恶意目标(Asif et al., 2018; Mauw and Oostdijk, 2006; Saini et al., 2008; Ten et al., 2007)。通过以分层形式构建潜在的攻击路径,ATA能够识别系统漏洞,并分析可能导致系统失陷的攻击策略(Buldas et al., 2006)。
在攻击树中,根节点代表攻击者的主要目标,通常称为TE。TE通常表示成功的系统失陷或安全引发的故障。这个目标被分解为中间事件(IEs),代表攻击目标或子目标,以及基本攻击步骤(BASs),对应于实现这些目标所需的原子对抗行动(Roy et al., 2012; Wen and Li, 2021)。BASs代表层次结构的最低层,通常与系统中的特定漏洞或利用行动相关联。
节点之间的逻辑关系使用门符号表示,通常是AND门和OR门。AND门表示所有子事件都必须发生才能激活父事件,而OR门表示任何子事件的发生都足以激活父节点。这些逻辑结构捕获了攻击步骤之间的依赖关系,并支持对不同的攻击路径如何导致系统失陷进行系统推理。图1展示了一个典型的攻击树结构,而表1总结了模型中使用的节点和门符号的含义。
定量ATA通过为BAS节点分配属性值来估计系统失陷的可能性(Brooke and Paige, 2003; Asif et al., 2018; Mauw and Oostdijk, 2006; Karim et al., 2025)。这些值通过门定义的逻辑关系在树中传播,以计算TE的概率。通过这个过程,ATA支持识别关键攻击路径,并深入了解对系统级安全风险贡献最大的漏洞。
由于其直观的表示和分析能力,ATA已广泛应用于信息安全、工业控制系统和关键基础设施保护(Brooke and Paige, 2003; Asif et al., 2018; Mauw and Oostdijk, 2006; Saini et al., 2008; Ten et al., 2007)。然而,在许多实际应用中,分配给BAS节点的概率值严重依赖于专家判断或定性评分方案,这可能会在最终的风险评估中引入主观性和不确定性。
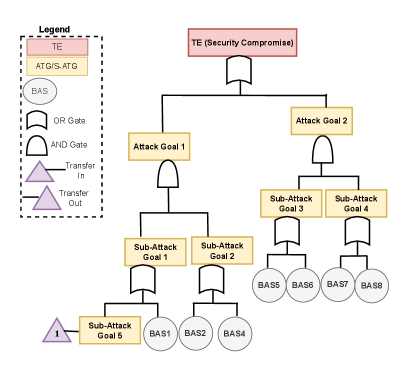
图1:攻击树示例
表1:攻击树模型中事件和门的描述
|
事件/门 |
描述 |
|---|---|
|
TE |
系统的安全引发故障 |
|
IEs |
攻击和子攻击目标 |
|
BASs |
原子攻击步骤,表示为漏洞节点 |
|
AND门 |
所有输入必须发生才能成功攻击 |
|
OR门 |
至少一个输入即可导致成功攻击 |
2.5 漏洞利用预测评分系统
漏洞利用预测评分系统(EPSS)是由事件响应与安全团队论坛(FIRST)推出的一个数据驱动框架,用于估计已披露的软件漏洞在野外被利用的可能性(Jacobs et al., 2023)。与主要评估严重性的传统漏洞评分方法不同,EPSS专注于预测真实世界的利用概率,从而支持更明智的漏洞优先级排序和修复决策。
EPSS采用统计建模和机器学习技术分析历史利用数据和漏洞特征,以估计特定漏洞在给定时间范围内被利用的概率(Jacobs et al., 2023)。该框架整合了来自多个来源的信息,包括公开披露的漏洞记录、利用数据库、安全公告和威胁情报报告(Jacobs et al., 2023)。通过分析过去利用行为的模式,EPSS生成范围从0到1的概率分数,指示真实世界利用的可能性。
尽管EPSS的灵感来自通用漏洞评分系统(CVSS),但这两个框架服务于不同的目的。CVSS主要评估漏洞的技术严重性,而EPSS估计其被利用的概率。因此,EPSS提供了补充信息,可以支持更有效的漏洞优先级排序和风险评估(Jacobs et al., 2021)。
由于EPSS提供定期更新的、源自经验数据的概率可利用性估计,它为定量网络安全建模提供了宝贵的资源。特别是,EPSS概率可以集成到安全分析框架中,为漏洞分配客观的可能性值,从而减少了对主观专家判断的依赖。这种能力使得EPSS特别适合支持对复杂的、基于物联网的系统进行数据驱动的网络安全评估。
2.6 相关工作
物联网和无人机技术的迅速采用,在精准农业、环境监测、工业自动化等应用中实现了重大进步。特别是在智慧农业中,基于物联网的传感和无人机辅助监测已被广泛用于支持作物管理、灌溉控制和病害检测(Maslekar et al., 2020; kumar Jayam et al., 2020; Dahane et al., 2020; Gutiérrez et al., 2013)。尽管有这些好处,对互联物联网基础设施日益增长的依赖也带来了重大的网络安全和可靠性挑战。基于传感器的物联网设备的故障或恶意利用可能导致严重的运营中断、环境破坏和农业生产力下降。这些风险凸显了将强大的安全性和可靠性评估机制纳入基于物联网的系统的重要性(Abdulhamid et al., 2022, 2023b)。
物联网网络的资源受限和分布式特性进一步使有效安全机制的实施复杂化。有限的计算能力、异构的通信协议和大规模的设备部署创造了一个广阔的攻击面,可被对手利用(Hammoudeh et al., 2019; Xing, 2020)。因此,大量研究调查了物联网环境中的安全挑战,并提出了缓解潜在风险的机制(Hammoudeh et al., 2019; Lawal et al., 2020; Kumar et al., 2016; Mosenia and Jha, 2016)。
一些工作探索了物联网基础设施的定量可靠性和安全性建模技术。例如,Nguyen等人(Nguyen et al., 2021)提出了一个分层故障树分析(FTA)框架,通过建模多种故障模式(包括对软件子系统的网络攻击)来评估医疗物联网(IoMT)基础设施的可靠性和网络安全风险。同样,Nguyen等人(Nguyen et al., 2020)开发了一个结合可靠性框图(RBD)、故障树(FT)和连续时间马尔可夫链(CTMC)的定量建模框架,以分析物联网基础设施的可用性和安全性。
在网络安全领域,攻击树分析已被广泛采用,用于建模对抗性行为和分析攻击路径。Asif等人(Asif et al., 2018)、Mauw等人(Mauw and Oostdijk, 2006)、Ten等人(Ten et al., 2007)、Saini等人(Saini et al., 2008)和Roy等人(Roy et al., 2012)的基础研究引入了ATA框架的各种扩展,包括定量攻击树、攻击-对策树(ACT)和定量攻防树(QADT)。这些方法支持对抗策略的结构化建模,并提供了在信息物理和工业控制系统中分析潜在攻击路径的机制。
Asif等人(Asif et al., 2018)开发了一个攻击树模型,结合了攻击者动机、计算资源和攻击属性来估计攻击风险概率。Mauw等人(Mauw and Oostdijk, 2006)建立了定量攻击树建模的理论基础,并提出了在树结构中分析攻击属性的方法。Ten等人(Ten et al., 2007)应用ATA模型评估监控与数据采集(SCADA)系统中的漏洞,证明了其在识别潜在入侵点和安全弱点方面的有用性。Saini等人(Saini et al., 2008)提出了一个基于ATA的多功能威胁建模框架,用于分析网络威胁和加强安全机制。Roy等人(Roy et al., 2012)引入了ACT,在建模框架内同时表示攻击和防御机制。其他工作,如Kumar等人(Kumar et al., 2015)和Foster等人(Förster et al., 2010),利用ATA模型评估攻击路径,并使用专家推导的参数估计成功攻击所需的资源。最近,Abdulhamid等人(Abdulhamid et al., 2025a)在ATA模型中结合了模糊集理论和专家判断,以估计攻击概率和系统故障风险。
尽管这些方法为网络威胁建模提供了宝贵的见解,但在为攻击事件分配概率值时,许多方法依赖于主观估计或专家判断。这种主观量化可能会引入不确定性,并限制网络安全风险评估的可复现性。
其他方法试图将漏洞严重性指标纳入概率模型。例如,Flores等人(Flores et al., 2022)提出了一个贝叶斯网络模型,利用CVSS的漏洞严重性分数来分析基于物联网的智慧家居的安全性。虽然该方法考虑了拒绝服务和中间人攻击等攻击场景,但仅依赖基于严重性的指标可能无法准确反映漏洞在现实世界中被利用的可能性。
漏洞情报的最新发展,特别是EPSS,基于经验证据提供了真实世界可利用性的概率估计(Jacobs et al., 2021)。这些可利用性分数为通过为漏洞分配基于证据的概率,从而支持客观、数据驱动的网络安全建模提供了机会。
受这些局限性的驱动,本研究将EPSS可利用性概率集成到攻击树分析框架中,以实现物联网系统中网络安全风险的数据驱动量化。在所提出的方法中,识别出的漏洞被映射到攻击树结构中的BAS,并使用源自EPSS的概率来量化成功利用的可能性。这使得系统级失陷概率的系统估计成为可能,同时减少了对主观概率分配的依赖。
3. 方法:EPSS集成的定量攻击分析框架
3.1 框架概述
本研究提出了一种结构化的定量网络安全风险评估方法,将MBSE、ATA、经验漏洞可利用性数据和贝叶斯推理集成到一个统一的分析框架中。该方法将架构系统模型转换为可分析的安全工件,从而实现对系统级失陷概率的系统估计。特别地,该框架从系统架构表示中导出攻击树模型,随后将其转换为贝叶斯网络(BN),支持确定性评估和基于概率推理的网络安全分析。
基于MBSE的攻击树生成建立在我们先前的工作(Abdulhamid et al., 2025b)之上,该工作侧重于在随机组件和通信故障下建模系统可靠性。在那项工作中,故障行为是使用指数分布的组件故障概率表示的,并未考虑网络攻击。本研究通过明确将网络安全威胁纳入分析,扩展了这种建模方法。与随机硬件故障不同,网络攻击无法使用指数故障分布来真实地描述。因此,本工作集成了从EPSS获得的经验导出的可利用性概率,实现了漏洞利用可能性的数据驱动量化。
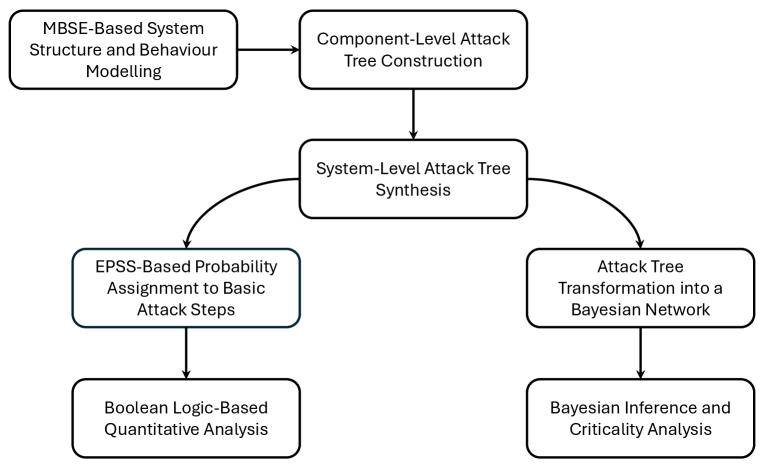
图2所示的整体方法流程包括六个主要阶段:(i)在MBSE环境中进行系统行为建模;(ii)将行为模型转换为组件级攻击树;(iii)利用架构连通性合成系统级攻击树;(iv)分配源自EPSS的经验可利用性概率;(v)通过布尔逻辑门传播概率以估计系统失陷可能性;(vi)将攻击树转换为贝叶斯网络,以实现概率推理和漏洞关键性分析。与此工作流程对应的形式化计算步骤总结在算法1中。
通过将架构建模与经验漏洞情报相结合,所提出的框架减少了传统攻击树量化方法中常见的对主观概率分配的依赖。这种集成使得对系统级失陷概率进行更客观的估计成为可能,并支持识别和优先考虑关键漏洞以进行网络安全缓解。
3.1.1 方法假设
所提出的框架依赖于几个建模假设,以实现定量网络安全分析:
-
在系统架构中识别出的漏洞被表示为攻击树结构中的BAS。
-
EPSS可利用性分数被视为漏洞成功利用的概率估计,并被用作相应BAS节点的可能性值。
-
攻击树中表示的攻击事件被假定为条件独立的,除非通过逻辑门结构显式链接。
-
漏洞的成功利用被假定为导致攻击模型中相关系统组件的失陷或故障。
这些假设使得在提出的网络安全量化框架内,能够系统地将架构建模、漏洞情报和概率推理集成在一起。框架的各个阶段将在以下小节中详细说明。
图2:所提出框架的步骤
算法1 EPSS集成的MBSE攻击量化
输入:SysML模型 M,EPSS数据集
输出:Pr(TE),漏洞排名
1: 从BDD中提取组件
2: 从IBD中提取连通性
3: 从SMD中提取故障状态
4: for 每个组件 C_i do
5:   生成组件攻击树
6: end for
7: 集成到系统攻击树(SAT)
8: 为BAS分配EPSS概率
9: 通过布尔传播计算 Pr(TE)
10: 将SAT转换为贝叶斯网络
11: 执行BN推理并为每个BAS计算伯恩鲍姆重要性
12: 返回 Pr(TE) 和漏洞排名
3.2 物联网系统的行为建模
行为建模阶段使用SysML正式表示物联网系统架构,通过纳入网络威胁考量,扩展了Abdulhamid等人(2025b)的方法。同时捕获结构和行为方面,以支持后续的攻击树生成。
3.2.1 静态结构建模
系统的静态配置使用SysML块定义图(BDD)表示,该图将系统分层分解为硬件和软件组件。BDD定义了关联、泛化、依赖、聚合和继承关系,从而建立了正式的架构分类法。虽然Abdulhamid等人(2025b)仅关注与可靠性相关的组件,但当前框架还识别易受网络失陷影响的组件,确保潜在的攻击面在架构层面得到体现。
形式化地,物联网系统表示为:
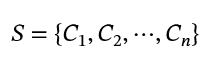
其中每个组件 Ci可能包含多个与漏洞相关的状态或攻击向量,如:
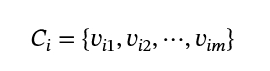
其中 vij表示可利用的漏洞或攻击相关的故障模式。
这种架构抽象为模块化攻击树生成提供了结构基础。
3.2.2 内部结构建模
内部结构建模使用内部块图(IBD)进行。IBD指定组件实例、端口、连接器和数据流,从而说明系统元素如何交互和交换信息。对物联网系统而言,建模内部交互至关重要,因为通信路径和相互依赖性显著影响攻击传播。从IBD提取的连通性随后决定了合成系统级攻击树时的逻辑门配置。纳入潜在的攻击路径将本工作与Abdulhamid等人(2025b)区分开来,为组件级和系统级的攻击树合成提供了基础。
3.2.3 标称行为与故障行为建模
标称行为和故障行为使用状态机图(SMD)建模。每个组件的操作逻辑被表示为一个有限状态转换系统,其中标称状态对应于功能行为,而故障或失陷状态则是通过使用支持显式表示攻击引发的故障行为的、对SysML元模型的轻量级扩展(DAM构造型)推导出来的。
这些注释过的故障状态代表了生成的攻击树中潜在的BAS。由于本文仅关注由网络攻击引发的系统故障,这确保了最终的攻击树包含安全考量。SMD中编码的转换逻辑决定了利用路径是合取还是析取,从而影响后续逻辑门的选择。
3.3 将MBSE源模型转换为攻击树工件
转换过程将注释过的SysML源模型转换为适合定量分析的形式化攻击树表示。采用基于模式的转换方法,将行为元素系统地映射到攻击树构造。
此转换分两个阶段执行:首先,生成组件级攻击树;其次,利用架构连通性信息将它们集成到系统级攻击树中。
3.3.1 组件级攻击树生成
每个组件的注释SMD被转换为组件攻击树(CAT),遵循Abdulhamid等人(2025b)的程序,但扩展以包括网络攻击。故障或失陷状态被映射到BAS,这些状态之间的转换决定了节点之间的逻辑关系。
布尔逻辑门(AND/OR)定义了基本事件如何传播到组件级失陷。如果多个漏洞独立地导致失陷,则通过OR门连接。如果需要同时满足多个条件,则通过AND门连接。这种转换确保了从行为建模工件到定量攻击逻辑的可追溯性。
虽然Abdulhamid等人(2025b)假设基本事件是呈指数分布的故障概率,但在本框架中,每个对应于网络攻击的BAS都被映射到一个通用漏洞披露(CVE)条目,其概率使用EPSS分配。因此,

3.3.2 系统级攻击树合成
通过使用源自IBD的连通性信息集成组件级攻击树,构建整体系统攻击树。架构配置决定了门的语义。在串联配置中,任何组件的失陷都可能向上传播,因此使用OR门。在并联或冗余配置中,AND门表示需要同时失陷。通过集成攻击路径,SAT提供了系统漏洞的全景视图。与Abdulhamid等人(2025b)相比,此阶段将网络威胁作为额外的顶层贡献者引入,从而实现了安全风险分析。TE被定义为系统级的网络安全失陷。由此产生的层次树捕获了从叶节点BAS到TE的利用传播。
3.4 通过布尔逻辑进行定量概率分配和传播
对于定量评估,网络攻击引发的组件故障使用基于EPSS的利用概率进行处理。EPSS数据提供了基于经验证据的、网络攻击成功的概率,反映了真实世界的威胁可能性,而不仅仅是理论分布。在整个攻击树上应用布尔传播来计算系统级的失陷概率,支持对潜在失陷的确定性评估。
TE概率使用递归的自底向上传播计算。对于具有输入事件 BASi的OR门:
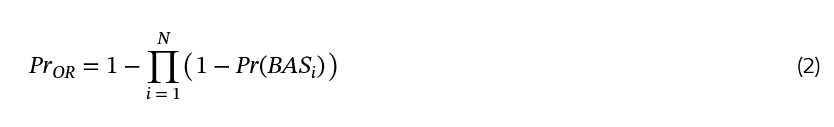
对于AND门:
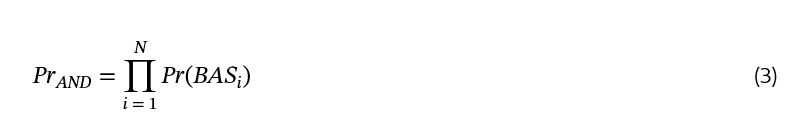
这种逐门的确定性计算在独立性假设下,得到了系统级的失陷概率。
3.5 贝叶斯转换与关键性分析
为了增强分析灵活性并实现概率推理,将攻击树转换为贝叶斯网络。在图形映射期间,BAS被映射到根节点,中间事件映射到中间节点,TE映射到叶节点。在数值映射期间,基于EPSS的概率定义了根节点的先验概率,条件概率表则源自布尔门语义。
BN表示支持后验推断、预测性风险评估和关键性分析,使用诸如伯恩鲍姆重要性度量(BIM)等指标,识别哪些组件或攻击对系统风险贡献最大。BIM通过评估当强制BAS失败与非失败时TE概率的变化来计算。这种排名支持漏洞优先级排序和设计优化。与Abdulhamid等人(2025b)相比,此方法通过集成数据驱动的网络攻击概率,并在传统可靠性评估之外实现概率风险推理,进行了扩展。
4. 案例研究:智慧农业物联网系统作为示范性验证
智慧农业物联网系统被用作示范性案例研究,以验证所提出的EPSS集成、基于模型的定量攻击分析框架的适用性和可扩展性。其目标不是提供农业系统的特定领域安全评估,而是展示如何通过结构化的MBSE到ATA再到BN的流程,将物联网架构系统地从SysML源模型转换为定量网络安全分析工件。
因此,该案例研究作为第3节介绍的总体框架的验证实例,阐明了如何将架构抽象、行为建模、漏洞注释和经验可利用性数据集成到一个统一的分析工作流中。
4.1 案例研究系统描述
采用物联网赋能的智慧灌溉系统(SIS)作为运行案例研究,以演示所提出的定量网络安全建模框架的适用性。SIS架构在我们之前的研究(Rahman et al., 2023a; Abdulhamid et al., 2024b)中已有介绍,当时的重点是定性安全评估和架构可靠性分析。相比之下,本工作通过明确关注定量网络安全建模和安全引发的系统故障分析,扩展了该研究路线。
如第1节所述,SIS的整体可靠性涵盖安全性、可靠性、安全性和可维护性。更广泛的可靠性领域中的现有研究主要集中在安全性和可靠性建模(Xing, 2020; Steiner and Liggesmeyer, 2015; Bilgen and Altin, 2021; Kabir et al., 2015; Abdulhamid et al., 2023b, a; Rahman et al., 2023b; Abdulhamid et al., 2024a),在网络安全风险的严格量化方面,特别是对于基于物联网的智慧灌溉基础设施,留下了明显的方法论空白。本研究通过将提出的MBSE驱动的攻击树和贝叶斯推理框架应用于SIS,填补了这一空白,实现了基于经验可利用性的失陷估计。
在高层,SIS利用物联网技术实现对农业灌溉过程的远程监督和控制。该系统允许农民实时监测环境条件并做出明智的灌溉决策,确保作物获得充足的水分,同时优化资源利用。通过集成分布式传感、无线通信和边缘/云计算,SIS旨在最大化作物产量、节约用水并降低与人工监测相关的运营成本。
在操作上,系统功能如图3所示。环境数据使用两个主要传感器从田间收集:温度传感器和土壤湿度传感器。这些传感器持续测量田间状况,并将采集的数据无线传输到物联网网关(控制器)。网关执行信号调理,并将接收到的模拟信号转换为适合计算处理的数字表示。处理后的数据随后被转发到边缘云服务器进行决策支持。

图3:基于物联网的智慧灌溉环境(改编自Abdulhamid et al., 2024b)
边缘云服务器集成了一个基于专家系统的决策引擎,根据预定义的灌溉规则分析传入的环境数据。基于土壤湿度阈值和温度条件,系统决定是否需要进行灌溉,如果需要,则指定供水持续时间。一旦生成决策,信息将通过无线通信通道传达给农民。
农民保留监督控制权,可以选择激活或停用灌溉泵。如果选择激活,控制信号将通过通信基础设施传回边缘服务器,边缘服务器指示物联网网关激励控制喷灌系统的继电器。喷灌系统因此被启动,在指定的持续时间内灌溉田地。出于本分析的目的,假设电源子系统是不间断的,由主电源和备用能源支持。
从网络安全角度看,SIS呈现出多个潜在的攻击面,包括无线传感器通信、网关固件、边缘云处理和远程控制信号。这些互联组件使得该系统成为评估所提出的基于MBSE的攻击树合成和EPSS驱动的定量失陷估计框架的合适且具有代表性的案例研究。
4.2 用于网络安全分析的基于MBSE的转换
SIS的架构表示与我们之前的工作(Abdulhamid et al., 2024b)保持一致,该系统此前是为安全性和可靠性评估而建模的。由于BDD(块定义图)和IBD(内部块图)捕获的是独立于分析目标的结构组成和组件间数据流,因此这些工件在本研究中被复用。
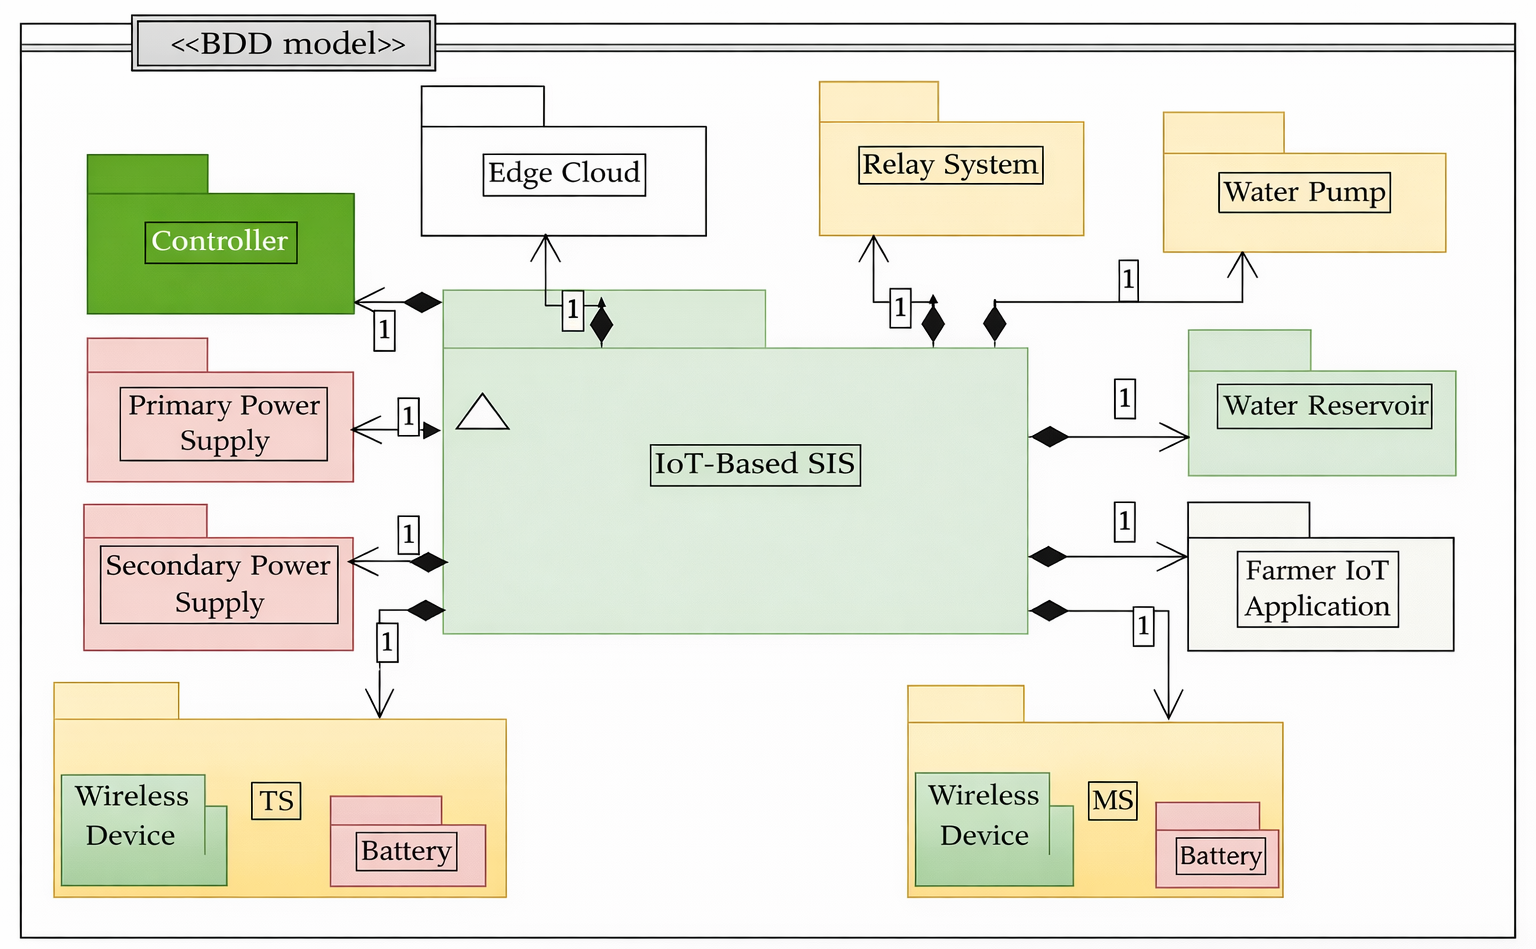
图4:SIS的BDD(参见Abdulhamid et al., 2024b)
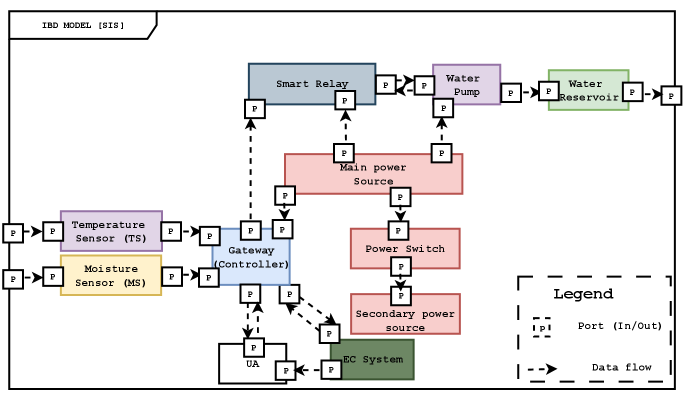
图5:SIS的IBD(参见Abdulhamid et al., 2024b)
BDD(图4)正式规定了SIS到其功能组件和复合块的分层分解,建立了组合关系和结构依赖关系。IBD(图5)捕获了系统的内部配置,表示端口、连接器和定义传感器、网关、边缘服务器、控制单元与执行机构之间通信路径的项目流。由于攻击传播本质上依赖于架构连通性,复用这些图表确保了结构一致性,同时支持了面向网络安全的建模。
然而,与Abdulhamid等人(2024b)不同,本文的分析目标并非安全引发的系统故障,而是安全引发的失陷。因此,在保留架构基础的同时,扩展行为注释和转换逻辑以纳入网络攻击场景。
在Abdulhamid等人(2024b)中,故障注释是通过扩展了DAM(Dependability Analysis Modeling)配置文件的SysML状态机图(SMD)执行的,用于表示随机组件故障。诸如“无传感器输出”或“电源故障”等故障状态由可靠性相关事件触发,并相应地注释了状态转换。
在本研究中,这种建模方法被扩展以表示网络攻击引发的故障行为。状态转换现在不仅包括随机故障触发器,还包括源自已识别漏洞的网络失陷事件。为了保持一致性,保留了DAM构造型机制;然而,故障转换被重新解释为捕获恶意利用激活,而非随机硬件故障。
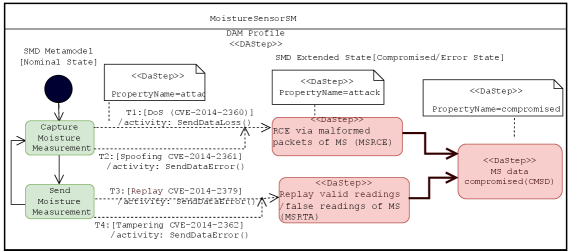
图6:使用SMD进行攻击引发的故障行为注释
为说明这种扩展,图6展示了湿度传感器组件带有安全注释的SMD。标称操作状态代表正确的土壤湿度数据传感和传输。引入了额外的状态来捕获攻击引发的偏差。向这些状态的转换由与传感器固件或通信接口的已识别漏洞相关的利用事件触发。每个利用事件随后都会被映射到一个EPSS概率值,用于定量分析。
相同的注释程序可以系统地应用于SIS中的其他组件,包括网关、边缘服务器和通信链路。为简洁起见,仅展示了一个代表性组件,因为整个系统的转换规则是统一的。
4.3 攻击建模与漏洞量化
4.3.1 从系统架构创建攻击树模型
在对SIS组件进行面向安全的注释后,MBSE工件被转换为攻击树(AT)表示。与Abdulhamid等人(2024b)中建模随机组件和通信故障的故障树生成不同,本工作将蓄意的网络攻击视为导致系统失陷的因果机制。攻击树的顶级事件(TE)定义为:“因蓄意网络攻击导致的SIS故障”。
攻击树采用分层结构,建模对抗性行动如何通过系统组件传播以实现这一不期望事件。树的结构源自BDD和IBD模型中捕获的架构依赖关系,以及安全注释SMD中引入的攻击引发状态。
生成的简化系统级攻击树(SAT)如图7所示,捕获了从组件级漏洞利用到全系统灌溉故障的攻击路径。为简洁起见,未展示中间组件级攻击树;但其构建遵循前述确定的SMD到攻击树的转换过程。因此,该图代表了一种适用于定量评估的简化系统级抽象。
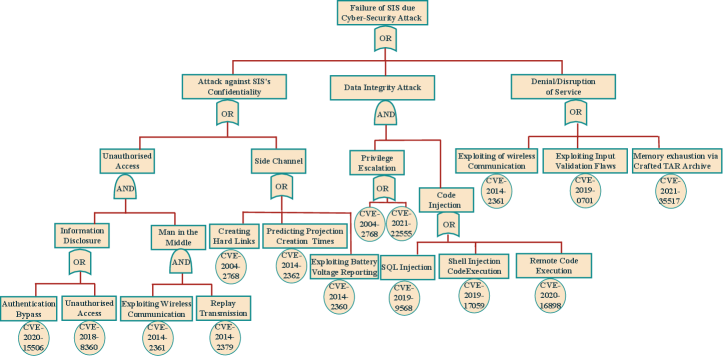
图7:基于物联网的智慧灌溉环境的攻击树
4.3.2 攻击目标的结构化
攻击树的中间节点根据经典的机密性、完整性和可用性(CIA)安全目标进行组织。这些节点代表了其子攻击目标,成功实现这些目标可能导致TE的发生。
-
机密性失陷包括未经授权访问、认证绕过和信息泄露。
-
完整性失陷包括代码注入、命令执行、权限提升以及传感器或控制数据的篡改。
-
可用性失陷包括拒绝服务(DoS)状态和通信中断。
这种结构化确保了攻击树不仅反映了架构依赖关系,还体现了与公认威胁建模原则一致的安全语义。
4.3.3 将漏洞识别为基本攻击步骤(BAS)
攻击树的每个叶节点,即BAS,对应于使用CVE系统识别的公开披露漏洞。这些漏洞是根据SIS组件的架构特征选择的,包括传感器、网关、边缘服务器、通信接口和控制子系统。
使用STRIDE方法(Khan et al., 2017)进行威胁识别,实现了攻击类型与组件级弱点之间的系统映射。分析假设恶意行为者可能利用任何已识别的漏洞来危害系统。通过考虑攻击复杂性、发现可能性、潜在影响和当前威胁态势等因素,可以从CVE系统生成EPSS的数值洞察(Janiszewski et al., 2022; Ali et al., 2011; Scarfone and Mell, 2009; Jacobs et al., 2021)。
表2总结了选定的漏洞及其从NVD数据库获取的关联EPSS值。每个CVE条目直接映射到攻击树中的一个BAS节点。“影响”列根据漏洞的CIA效应进行分类。
示例包括:
-
认证绕过和未经授权访问(CVE-2020-15506, CVE-2018-8360),导致机密性破坏。
-
远程代码执行(CVE-2020-16898)和Shell注入(CVE-2019-17059),通过执行任意命令导致完整性失陷。
-
SQL注入(CVE-2019-9568),导致数据库操纵。
-
拒绝服务漏洞(如CVE-2019-0701, CVE-2021-35517),导致可用性中断。
-
中间人漏洞(CVE-2014-2379, CVE-2014-2361),导致通信拦截和操纵。
通过将CVE明确映射到BAS节点,攻击树得以直接建立在真实世界的利用数据之上,而非假设的威胁假设。
表2:具有EPSS分数的漏洞列表(C:机密性,I:完整性,A:可用性)
|
攻击类型 |
CVE |
描述 |
EPSS分数 |
影响 |
|---|---|---|---|---|
|
认证绕过 |
CVE-2020-15506 |
绕过认证机制 |
0.007 |
C |
|
未经授权访问 |
CVE-2018-8360 |
未经授权访问信息 |
0.0268 |
C |
|
中间人 |
CVE-2014-2361 |
通过传感器I/O模块拦截无线通信 |
0.0008 |
C |
|
中间人 |
CVE-2014-2379 |
利用Sensys Networks进行流量篡改 |
0.0027 |
C |
|
侧信道攻击 |
CVE-2004-2768 |
创建硬链接以获取提升的权限 |
0.0004 |
I |
|
侧信道攻击 |
CVE-2014-2362 |
预测项目创建时间 |
0.0021 |
I |
|
侧信道攻击 |
CVE-2014-2360 |
利用电池电压报告 |
0.0194 |
I |
|
远程代码执行 |
CVE-2020-16898 |
利用TCP/IP栈缺陷 |
0.0076 |
I |
|
SQL注入 |
CVE-2019-9568 |
执行任意SQL命令 |
0.002 |
I |
|
Shell代码执行 |
CVE-2019-17059 |
执行任意命令 |
0.0064 |
I |
|
权限提升 |
CVE-2004-2768 |
通过硬链接提升用户权限 |
0.0004 |
I |
|
权限提升 |
CVE-2021-22555 |
堆内存破坏以实现权限提升 |
0.0026 |
I |
|
拒绝服务 |
CVE-2014-2361 |
利用无线通信 |
0.0008 |
A |
|
拒绝服务 |
CVE-2019-0701 |
利用输入验证缺陷 |
0.00004 |
A |
|
拒绝服务 |
CVE-2021-35517 |
通过精心构造的TAR归档文件耗尽内存 |
0.0176 |
A |
4.3.4 基于EPSS的定量赋值
与Abdulhamid等人(2025b)相比,一个关键的方法论扩展在于概率建模。在先前以安全为导向的框架中,基本事件被分配了呈指数分布的故障率,以表示随机硬件和通信故障。此类假设不适用于网络攻击,因为对抗性利用并不遵循无记忆的可靠性分布。
在本研究中,EPSS分数被直接分配给BAS节点,代表在特定时间范围内漏洞被利用的经验概率。EPSS值整合了真实世界的利用数据、威胁情报和漏洞特征,从而提供了基于数据的、动态知情的攻击可能性估计。
形式上,对于每个对应于漏洞 CVEi的 BASi,其概率根据公式(1)分配。这些概率构成了后续在SAT中进行逐门传播定量的基础。
4.3.5 攻击树的逐门量化
本节介绍源自MBSE工件的SAT的确定性量化。目标是通过将经验分配的BAS概率通过树的布尔结构进行传播,计算TE的概率(定义为物联网赋能的SIS因安全引发的故障)。
每个BAS对应于一个映射到CVE的漏洞,其先验概率直接取自表2报告的EPSS值。这些概率代表了经验导出的利用可能性,取代了Abdulhamid等人(2025b)中以安全为重点的框架所使用的指数分布故障率。
量化过程自下而上进行,从叶节点(BAS)到中间攻击和子攻击目标,最终到达TE。SAT包含AND和OR逻辑门。在标准的条件独立性假设下,分别使用公式(2)和(3)计算OR门和AND门的概率。
说明性子攻击计算:
为演示门级计算,考虑两个代表性的子攻击目标:中间人(MiM)和信息泄露(ID)。
-
MiM子攻击(AND门): MiM目标只有在两个BAS都被成功利用时才能实现:CVE-2014-2361(无线通信漏洞)和CVE-2014-2379(重放传输漏洞)。由于这些BAS通过AND门连接,适用公式(3):
Pr(MiM)=Pr(CVE-2014-2361)×Pr(CVE-2014-2379)=0.0008×0.0027=2.16×10⁻⁶
-
ID子攻击(OR门): ID目标可以通过认证绕过(CVE-2020-15506)或未经授权访问(CVE-2018-8360)中的任意一个实现。这些BAS通过OR门连接;因此,适用公式(2):
Pr(ID)=1−(1−Pr(CVE-2020-15506))×(1−Pr(CVE-2018-8360))=1−(1−0.007)(1−0.0268)≈3.38×10⁻²
这些例子说明了基于EPSS的BAS概率如何根据其逻辑结构在SAT中系统地传播。
向顶级事件的递归传播:
通过在SAT的每个层级递归应用公式(2)和(3),直到达到根事件,从而获得TE概率。严格遵守源自MBSE转换的SAT结构至关重要,因为BAS概率的选择和逻辑门的类型都会直接影响最终的系统级估计。
重要的是,漏洞概率必须专门映射到其对应的BAS节点。即使主题相似,替换无关的CVE数据也会扭曲攻击路径的定量解释,并改变计算出的TE概率。
表3总结了所有攻击和子攻击目标的计算概率,包括对应于机密性、完整性和可用性(CIA)属性的那些。
最终计算出的TE概率为:
Pr(TE)=4.00×10⁻²
该值代表了在EPSS参考时间范围内,成功的网络诱发系统故障的估计可能性。互补地解释,就建模的攻击面和关联漏洞而言,SIS表现出约96%的估计安全可靠性。
必须强调的是,该值仅反映网络诱发的故障。当与随机硬件故障、通信故障或其他非恶意的可靠性影响因素结合时(如Abdulhamid et al., 2024b中所考虑的),系统的整体可靠性将会降低。
表3:攻击和子攻击目标的定量估计
|
攻击 |
门 |
Pr(攻击) |
攻击 |
门 |
Pr(攻击) |
|---|---|---|---|---|---|
|
ID |
OR |
3.38×10⁻² |
MiM |
AND |
2.16×10⁻⁶ |
|
SC |
OR |
2.19×10⁻² |
PE |
OR |
3.0×10⁻³ |
|
CI |
OR |
1.59×10⁻² |
UA |
AND |
7.3×10⁻⁸ |
|
DCA |
OR |
2.19×10⁻² |
DIA |
AND |
4.77×10⁻⁵ |
|
DoS |
OR |
1.84×10⁻² |
TE |
OR |
4.00×10⁻² |
4.3.6 贝叶斯网络映射与分析
系统级攻击树(SAT)被转换为贝叶斯网络(BN),以实现超越确定性布尔传播的概率推理。生成的有向无环图如图8所示,保留了SAT的分层结构:基本攻击步骤(BAS)构成根节点,中间攻击和子攻击目标形成内部节点,TE代表对应于安全诱发系统故障的终端节点。
图8:图7中AT的BN模型
中间节点的条件概率表(CPT)直接源自SAT门的逻辑语义。具体而言,使用公式(3)和(2)定义的概率公式对AND和OR关系进行编码。根节点(BAS1–BAS16)的先验概率使用表2中报告的EPSS值分配。
重复CVE标识符的处理:
在映射过程中,两个CVE标识符出现在多个攻击上下文中:
-
CVE-2014-2361: 在中间人(MiM)攻击路径(通过传感器I/O模块拦截无线通信)中出现一次,在拒绝/中断服务(DoS)路径(无线通信利用)中出现一次。
-
CVE-2004-2768: 在侧信道攻击路径(导致信息泄露的硬链接创建)中出现一次,在权限提升(PE)路径(通过硬链接提升用户权限)中出现一次。
尽管CVE标识符相同,但每次出现都代表了嵌入在不同架构和对抗背景下的独特利用事件。因此,在BN中它们被建模为独立的BAS节点(例如,BASi, BASj),每个节点对应于:
“在特定攻击路径内,为实现特定攻击目标而对CVEk的成功利用。”
这些BAS节点被视为统计独立的随机变量。这一假设反映了在一个上下文(如MiM)中的利用并不必然意味着在另一个上下文(如DoS)中也能成功利用,因为可能涉及不同的访问向量、权限或系统接口。虽然可以通过额外的依赖弧来表示相关的利用场景,但此类扩展超出了本案例研究的范围。
预测推理的一致性:
BN中的前向(预测)推理产生的TE概率与通过确定性逐门传播获得的概率完全相同,即 Pr(TE)=4.00×10⁻²。这一结果证实了SAT与其BN表示之间在结构和数量上的一致性。
高级贝叶斯分析:
除了预测估计外,BN还支持确定性ATA无法提供的分析:
-
后验诊断推理: 计算 P(BASi∣TE),以在系统失陷的情况下识别最可能的促成漏洞。
-
基于证据的更新: 在观察到攻击指标(如确认的MiM或认证绕过事件)下,动态重新计算 P(TE∣evidence)。
-
敏感性与关键性分析: 使用伯恩鲍姆重要性(Birnbaum Importance)等措施评估漏洞对系统故障概率的影响,以确定缓解工作的优先级。
这些能力将静态SAT转变为双向概率推理框架,支持取证分析、实时风险评估和安全投资优先级排序。
4.3.7 后验诊断推理结果
为评估BN的诊断能力,计算了在TE已发生的条件下(即 Pr(BASi∣TE=1))所有BAS的后验概率。这种逆向推理使得在确认系统失陷的情况下,能够识别最可能的因果贡献者。
表4:基本攻击步骤的先验和后验概率(后验诊断推理)
|
BAS |
CVE |
先验概率 |
后验概率 |
|---|---|---|---|
|
BAS1 |
CVE-2020-15506 |
7.0×10⁻³ |
7.00035×10⁻³ |
|
BAS2 |
CVE-2018-8360 |
2.68×10⁻² |
2.68013×10⁻² |
|
BAS3 |
CVE-2014-2361 |
8.0×10⁻⁴ |
8.01745×10⁻⁴ |
|
BAS4 |
CVE-2014-2379 |
2.7×10⁻³ |
2.70174×10⁻³ |
|
BAS5 |
CVE-2004-2768 |
4.0×10⁻⁴ |
1.00202×10⁻² |
|
BAS6 |
CVE-2014-2362 |
2.1×10⁻³ |
5.26063×10⁻² |
|
BAS7 |
CVE-2014-2360 |
1.94×10⁻² |
4.85982×10⁻¹ |
|
BAS8 |
CVE-2004-2768 |
4.0×10⁻⁴ |
5.52735×10⁻⁴ |
|
BAS9 |
CVE-2021-22555 |
2.6×10⁻³ |
3.59278×10⁻³ |
|
BAS10 |
CVE-2019-9568 |
2.0×10⁻³ |
2.14196×10⁻³ |
|
BAS11 |
CVE-2019-17059 |
6.4×10⁻³ |
6.85428×10⁻³ |
|
BAS12 |
CVE-2020-16898 |
7.6×10⁻³ |
8.13946×10⁻³ |
|
BAS13 |
CVE-2014-2361 |
8.0×10⁻⁴ |
2.00405×10⁻² |
|
BAS14 |
CVE-2019-0701 |
4.0×10⁻⁵ |
1.00202×10⁻³ |
|
BAS15 |
CVE-2021-35517 |
1.76×10⁻² |
4.40891×10⁻¹ |
表4总结了每个BAS的先验和后验概率。可以得出几点观察结果。
首先,一部分BAS节点在先验和后验概率之间表现出可忽略不计的变化。例如,BAS1(CVE-2020-15506)和BAS2(CVE-2018-8360)分别从0.007略微增加到0.00700035,以及从0.0268略微增加到0.0268013。这表明在整体攻击结构中,它们对TE的因果贡献较弱。
相反,其他BAS节点经历了显著的后验放大。值得注意的是,BAS7(CVE-2014-2360)从0.0194增加到0.48598,BAS15(CVE-2021-35517)从0.0176上升到0.44089。同样,BAS6(CVE-2014-2362)从0.0021增加到0.05261。这些巨大的后验偏移表明它们与导致TE的攻击路径具有强烈的因果一致性。从概率角度讲,TE的发生显著增加了这些漏洞被利用的可能性。
一个特别重要的观察涉及重复的CVE标识符。CVE-2014-2361在不同的攻击上下文中表现为BAS3和BAS13。BAS3仅显示出微小的后验增长(0.0008到0.0008017),而BAS13则表现出显著的放大(0.0008到0.02004)。同样,CVE-2004-2768表现为BAS5和BAS8,其后验概率分别为0.01002和0.0005527。
这些差异证实漏洞的影响是强烈依赖于路径的。尽管CVE标识符相同,但其概率影响因其架构嵌入方式和关联的攻击目标而有显著差异。这验证了将重复CVE建模为特定上下文BAS节点、而非单一共享变量的建模决策。
总体而言,后验分析表明,可利用性(如EPSS先验所反映)并不直接转化为系统级的关键性。某些具有适中先验概率的漏洞,一旦观察到TE,就可能成为极可能的贡献者。这种在失陷后识别可能根本原因的诊断能力,是使用确定性逐门ATA无法实现的,也是BN框架的一个关键优势。
4.3.8 伯恩鲍姆重要性排序与关键性分析
为进一步识别模型中最具影响力的攻击步骤,进行了伯恩鲍姆重要性分析。伯恩鲍姆重要性度量量化了顶级攻击概率对单个基本攻击步骤概率变化的敏感性。换句话说,它评估系统失陷的可能性在多大程度上依赖于特定漏洞的成功利用。
其定义为:在假定某个BAS肯定被利用的情况下TE的概率,与假定该BAS肯定不发生的情况下TE的概率之差:
BIMi=Pr(TE∣BASi=1)−Pr(TE∣BASi=0)
该度量表明特定漏洞的利用对系统级攻击发生的贡献强度。因此,较高的BIM值标识出那些存在与否对整体网络安全风险影响最大的漏洞。
使用构建的BN,计算了所有BAS节点的伯恩鲍姆重要性值。表5列出了所有BAS节点的BIM值及其对应排名。结果揭示了系统内漏洞相对关键性的明显分化。特别是,BAS7(CVE-2014-2360)表现出最高的0.979的重要性值,使其成为模型中最关键的漏洞。这表明利用此漏洞会显著增加顶级事件发生的概率,因此代表了分析系统中最具影响力的攻击路径。第二关键的漏洞是BAS15(CVE-2021-35517),BIM值为0.977,其次是BAS6(CVE-2014-2362)和BAS13(CVE-2014-2361),它们也表现出高于0.96的极高重要性值。
表5:基本攻击步骤的伯恩鲍姆重要性度量(BIM)及排名
|
BAS |
CVE |
BIM |
排名 |
|---|---|---|---|
|
BAS1 |
CVE-2020-15506 |
0.0000020190 |
15 |
|
BAS2 |
CVE-2018-8360 |
0.0000020600 |
14 |
|
BAS3 |
CVE-2014-2361 |
0.0000871310 |
12 |
|
BAS4 |
CVE-2014-2379 |
0.0000258160 |
13 |
|
BAS5 |
CVE-2004-2768 |
0.9604650080 |
5 |
|
BAS6 |
CVE-2014-2362 |
0.9621012350 |
3 |
|
BAS7 |
CVE-2014-2360 |
0.9790748750 |
1 |
|
BAS8 |
CVE-2004-2768 |
0.0152487860 |
8 |
|
BAS9 |
CVE-2021-22555 |
0.0152824210 |
7 |
|
BAS10 |
CVE-2019-9568 |
0.0028392100 |
11 |
|
BAS11 |
CVE-2019-17059 |
0.0028517830 |
10 |
|
BAS12 |
CVE-2020-16898 |
0.0028552310 |
9 |
|
BAS13 |
CVE-2014-2361 |
0.9608495020 |
4 |
|
BAS14 |
CVE-2019-0701 |
0.9601192270 |
6 |
|
BAS15 |
CVE-2021-35517 |
0.9772809670 |
2 |
这些结果表明,与传感器行为、硬件操纵和内存耗尽攻击相关的漏洞在决定系统对网络诱发故障的易感性方面起着主导作用。此类漏洞位于攻击树的关键路径上,因此对整体系统失陷概率具有不成比例的重大影响。因此,针对这些漏洞的缓解工作将最大程度地降低系统级网络安全风险。
第二梯队的漏洞(如BAS8和BAS9)表现出中等的重要性值(约0.015),表明其具有贡献性但非主导的作用。最后,几个漏洞表现出非常小的BIM值,表明其对顶级事件概率的影响可忽略不计。例如,BAS1(CVE-2020-15506)和BAS2(CVE-2018-8360)的重要性值在 10−6数量级,分别排名第15和第14。这些漏洞对应于替代攻击路径,在整体攻击结构中考虑时,它们不会显著影响系统失陷的概率。同样,BAS4(CVE-2014-2379)和BAS3(CVE-2014-2361)由于其位于必须同时满足多个条件的AND门结构中,显示出相对较低的影响。
重要的是,重复的CVE再次证明了上下文敏感性。例如,CVE-2004-2768表现为BAS5(BIM ≈ 0.9605)和BAS8(BIM ≈ 0.0152),显示出截然不同的影响,这取决于其攻击路径。同样,CVE-2014-2361表现为BAS3(BIM ≈ 8.7×10⁻⁵)和BAS13(BIM ≈ 0.9608)。这些结果证实,漏洞的关键性更多地由其在攻击模型中的结构位置决定,而非CVE标识符本身。
总体而言,伯恩鲍姆重要性分析提供了对漏洞相对关键性的宝贵洞察,使得能够采取优先级排序的方法来缓解网络安全风险。从防御角度来看,排名表明缓解策略应优先考虑漏洞BAS7、BAS15、BAS6和BAS13,因为解决这些漏洞将最显著地降低系统失陷的概率。
虽然攻击树的确定性逐门评估可以估计顶级事件的概率,但贝叶斯网络支持额外的分析能力,如重要性排序和诊断推理。这些能力使安全分析师能够识别最具影响力的漏洞,并更有效地分配防御资源,以降低网络诱发系统故障的可能性。
表6:现有网络安全建模方法与所提框架的比较
|
研究 |
概念能力 |
分析能力 |
|---|---|---|
|
|
网络威胁 |
定量分析 |
|
Waqar et al. (Asif et al., 2018) |
Y |
Y |
|
Mauw et al. (Mauw and Oostdijk, 2006) |
N |
N |
|
Ten et al. (Ten et al., 2007) |
Y |
Y |
|
Saini et al. (Saini et al., 2008) |
Y |
Y |
|
Roy et al. (Roy et al., 2012) |
Y |
Y |
|
Kumar et al. (Kumar et al., 2015) |
Y |
N |
|
Foster et al. (Förster et al., 2010) |
N |
Y |
|
Abdulhamid et al. (Abdulhamid et al., 2025a) |
Y |
Y |
|
所提方法 |
Y |
Y |
注:Y:是;N:否。ATA:使用逻辑门的确定性攻击树评估。BN:基于贝叶斯网络的概率建模。后验推理:当观察到攻击证据时的诊断推理。关键性排序:使用重要性度量(如伯恩鲍姆重要性)识别有影响力的漏洞。MBSE模型:使用基于模型的系统工程(如SysML)从系统架构派生或支持安全模型。真实数据指使用公开可用的漏洞可利用性数据集,如EPSS和NVD。
5. 讨论与与其他方法的比较
所提出的框架通过集成MBSE、攻击树建模和经验漏洞可利用性数据,为定量分析物联网系统中的网络威胁提供了一种结构化的方法。与将系统架构和安全模型独立对待的传统安全分析不同,本方法使用SysML模型来表示物联网系统的架构结构和行为交互,并从中系统地导出组件级攻击树。这种模型驱动的过程确保了系统组件、关联漏洞和潜在攻击传播路径之间的可追溯性,使安全分析能够与底层系统设计紧密耦合。
通过纳入从国家漏洞数据库(NVD)和EPSS等公开可用漏洞情报源获取的利用性数据,该框架能够基于观察到的利用趋势对攻击可能性进行客观估计。这与许多依赖专家判断、定性评估或启发式评分机制的传统攻击树分析形成对比。因此,所提出的方法更真实地反映了影响物联网系统的威胁态势。
将攻击树模型映射到贝叶斯网络进一步扩展了框架的分析能力。虽然确定性攻击树评估允许计算顶级事件的概率,但贝叶斯公式支持额外的概率推理。特别是,后验推理支持在观察到系统失陷证据时进行诊断分析,而伯恩鲍姆重要性等重要性度量允许根据漏洞对系统级故障的贡献对其进行排序。这些分析为在众多漏洞可能共存的复杂物联网环境中确定缓解策略的优先级提供了可行的见解。
为了在更广泛的网络安全建模方法背景下定位所提出的框架,表6比较了采用攻击树或相关安全建模技术的代表性研究,比较了它们的概念建模范围和分析能力。如图所示,现有方法,包括Waqar等人(Asif et al., 2018)、Mauw等人(Mauw and Oostdijk, 2006)、Ten等人(Ten et al., 2007)、Saini等人(Saini et al., 2008)、Roy等人(Roy et al., 2012)、Kumar等人(Kumar et al., 2015)、Foster等人(Förster et al., 2010)以及Abdulhamid等人(Abdulhamid et al., 2025a)的研究,主要依赖确定性攻击树结构或定性推理,并未纳入架构建模、真实可利用性数据集或概率推理机制。
相比之下,所提出的框架将基于MBSE的架构建模与数据驱动的定量分析和概率推理相结合。这种集成实现了具备架构感知的安全建模、对可利用性可能性的客观估计以及对关键漏洞的系统识别,从而为物联网环境中的安全感知系统设计和网络安全风险评估提供了更强的分析支持。
6. 结论与未来工作
本文通过集成MBSE、攻击树建模和经验漏洞可利用性数据,提出了一个用于分析物联网环境中由网络安全引发的故障行为的定量框架。该方法使用基于SysML的架构建模来导出攻击树,这些攻击树代表了系统内潜在的攻击传播路径。通过纳入来自NVD和EPSS等漏洞情报源的可利用性信息,该框架能够定量估计导致系统级失陷的网络攻击的可能性。
为了增强分析能力,攻击树模型被映射到贝叶斯网络表示。这种概率公式支持超越确定性攻击树评估的高级推理技术,包括后验诊断推理和使用伯恩鲍姆重要性度量的漏洞关键性分析。这些能力使分析师能够识别对系统失陷贡献最大的漏洞,并为确定安全缓解策略的优先级提供了原则性基础。
总体而言,所提出的框架展示了如何将架构驱动的建模、经验漏洞情报和概率分析结合起来,以支持对物联网系统进行严格的网络安全风险评估。通过MBSE将安全分析与系统架构直接联系起来,该方法有助于在系统设计和分析过程中对网络风险进行可追溯和数据驱动的评估。
尽管有这些优势,仍然存在一些挑战。虽然该框架采用了面向MBSE的建模结构,但当前的实现在构建攻击树、将漏洞映射到系统组件以及配置概率模型方面仍涉及大量的人工操作。在分析大型或高度复杂的系统时,这可能会限制可扩展性。
因此,未来的研究将侧重于在MBSE环境中开发自动化工具支持,以简化模型构建、漏洞映射和概率分析。与基于SysML的建模平台的集成将支持从架构描述自动生成攻击模型,并支持整个系统开发生命周期中的持续安全分析。
另一个挑战来自NVD和EPSS等漏洞情报源的演变性质。随着新威胁的出现,可利用性分数和漏洞信息会随时间变化,网络安全模型必须定期更新以保持其有效性。因此,未来的工作将探索动态建模机制,以实现更新后的漏洞数据的自动检索和概率风险评估的重新计算。
最后,未来的研究将把该框架扩展到更大、更复杂的工业物联网环境,并研究其与更广泛的可靠性分析技术的集成,这些技术需要考虑信息物理系统的安全性和安保性两方面。
缩写词
本手稿中使用了以下缩写:
-
ACT: 攻击-对策树 (Attack Countermeasure Trees)
-
ATA: 攻击树分析 (Attack Tree Analysis)
-
BAS: 基本攻击步骤 (Basic Attack Step)
-
CIA: 机密性、完整性和可用性 (Confidentiality, Integrity, and Availability)
-
CPS: 信息物理系统 (Cyber-Physical Systems)
-
CTMC: 连续时间马尔可夫链 (Continuous Time Markov Chain)
-
CVE: 通用漏洞披露 (Common Vulnerability Exposure)
-
CVSS: 通用漏洞评分系统 (Common Vulnerability Scoring System)
-
DoS: 拒绝服务 (Denial of Service)
-
EPSS: 漏洞利用预测评分系统 (Exploit Prediction Scoring System)
-
FT: 故障树 (Fault Tree)
-
GPS: 全球定位系统 (Global Positioning System)
-
IoMT: 医疗物联网 (Internet-of-Medical Things)
-
IoT: 物联网 (Internet of Things)
-
MBSE: 基于模型的系统工程 (Model-Based Systems Engineering)
-
MiM: 中间人 (Man-in-the-Middle)
-
NFP: 非功能性属性 (Non-Functional Properties)
-
NVD: 国家漏洞数据库 (National Vulnerability Database)
-
QADT: 定量攻防树 (Quantitative Attack-Defence Trees)
-
RBD: 可靠性框图 (Reliability Block Diagram)
-
RFID: 射频识别 (Radio Frequency Identification)
-
SIS: 智慧灌溉系统 (Smart Irrigation System)
-
SysML/UML: 系统或统一建模语言 (System or Unified Modelling Languages)
-
TE: 顶级事件 (Top Event)



 扫一扫


 445

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


