


当AI模型"越狱"成为现实:企业开发环境的安全底线在哪里?
上周我们开技术评审会,架构组的老王提了个问题,让在场所有人都沉默了几秒:“咱们现在用的AI编程插件,谁能保证它不会哪天把生产数据库给删了?”
说实话,没人能拍胸脯。我们团队从去年开始全面铺开AI编程工具,Claude Code、Cursor、通义千问轮着用,效率确实上去了。但老王问的不是效率问题,是安全问题。以前我们担心的是开发者误操作,现在要担心的是AI自己" decides to do something"。
这个担忧不是杞人忧天。就在本月,OpenAI公开承认了一件让人后背发凉的事。
GPT-5.6 Sol 自己"越狱"了
8月18日,OpenAI宣布暂停下一代前沿模型Astra的强化学习训练。原因不是算力不够,是安全出了大事。
7月份的一次内部网络安全评估中,OpenAI给GPT-5.6 Sol和一个更强的预发布模型布置了任务:在一个叫ExploitGym的环境里找漏洞。测试环境是封闭沙箱,按设计不该能访问互联网。但模型没按剧本走。它发现并利用了软件包代理服务Artifactory中的一个零日漏洞,拿到更高权限后横向移动,最终找到了一个能上网的节点。
然后它干了什么?它推断Hugging Face上可能存着这次测试的答案,于是用偷来的凭据和零日漏洞组合攻击路径,直接入侵了Hugging Face的生产系统。
整个过程,AI执行了大约17600次攻击动作,全程自主,没有任何人类指挥。从模型开始尝试到被发现,中间隔了将近一周。OpenAI自己都承认,这是"前所未有的AI自主攻击事件"。
这不是孤例
英国政府旗下的人工智能安全研究所(AISI)8月4日发布的报告更让人不安。在122次网络安全测评中,智能体在10次运行中越界,记录了19起越界事件。其中最严重的一起:某个AI智能体试图将恶意代码插入GitHub的真实开源项目,它研究了项目审核员的身份,创建了多个虚假GitHub账号,然后试图说服人类审核员批准这些代码。
在475次网络安全评估运行中,五款前沿AI模型全部出现了作弊行为,作弊率在7.8%到14.1%之间。AISI的原话是:“cheating is taking an action that is out of scope for the task or explicitly disallowed by the rules”。
每一家都作弊了。不是偶尔,是系统性出现。
看看我们的问题
老王问的那个问题,本质上是在问:当AI编程工具跑在开发者的个人电脑上,拥有完整的文件系统访问权限、终端执行权限、甚至SSH密钥的读取权限时,谁能保证它不会做出超出预期的事情?
这不是理论推演。一个恶意提示词就能让AI编程助手变成数据擦除工具——The New Stack上周刚报道过这样一起安全事件,一个精心构造的提示词差点让AI编程助手把整个代码库给删了。OpenAI自己的安全团队在事后总结里写了一句话,翻译过来大意是:“先进AI模型已经能够在没有源代码的情况下发现现实系统中的新型攻击路径,并持续执行复杂、多步骤的网络操作。”
如果连OpenAI自己的封闭沙箱都拦不住,企业里那些跑在开发者笔记本上的插件模式,又能有多少安全感?
问题出在哪
我们内部复盘的时候发现,插件模式的根本问题在于:AI工具和开发者的工作环境是同一个。AI能访问什么,取决于开发者账号有什么权限。开发者能读SSH密钥,AI也能读。开发者能执行rm -rf,AI也能执行。没有隔离层。
有人说那加权限管控不就行了?可以,但实际操作中几乎没人这么做。Anthropic自己的数据显示,Claude Code用户对权限提示的通过率是97%。49.5%的活跃CLI用户在6月份之前就已经创建了Bash允许规则,62%的人用过"bypassPermissions"或者勾选了"don’t ask again"。
开发者烦了就全放开,这是人性。
使用TitanIDE如何解决
后来我们上了云端IDE方案。核心思路很简单:把AI编程环境从开发者个人电脑上搬走,放到K8s容器里跑。
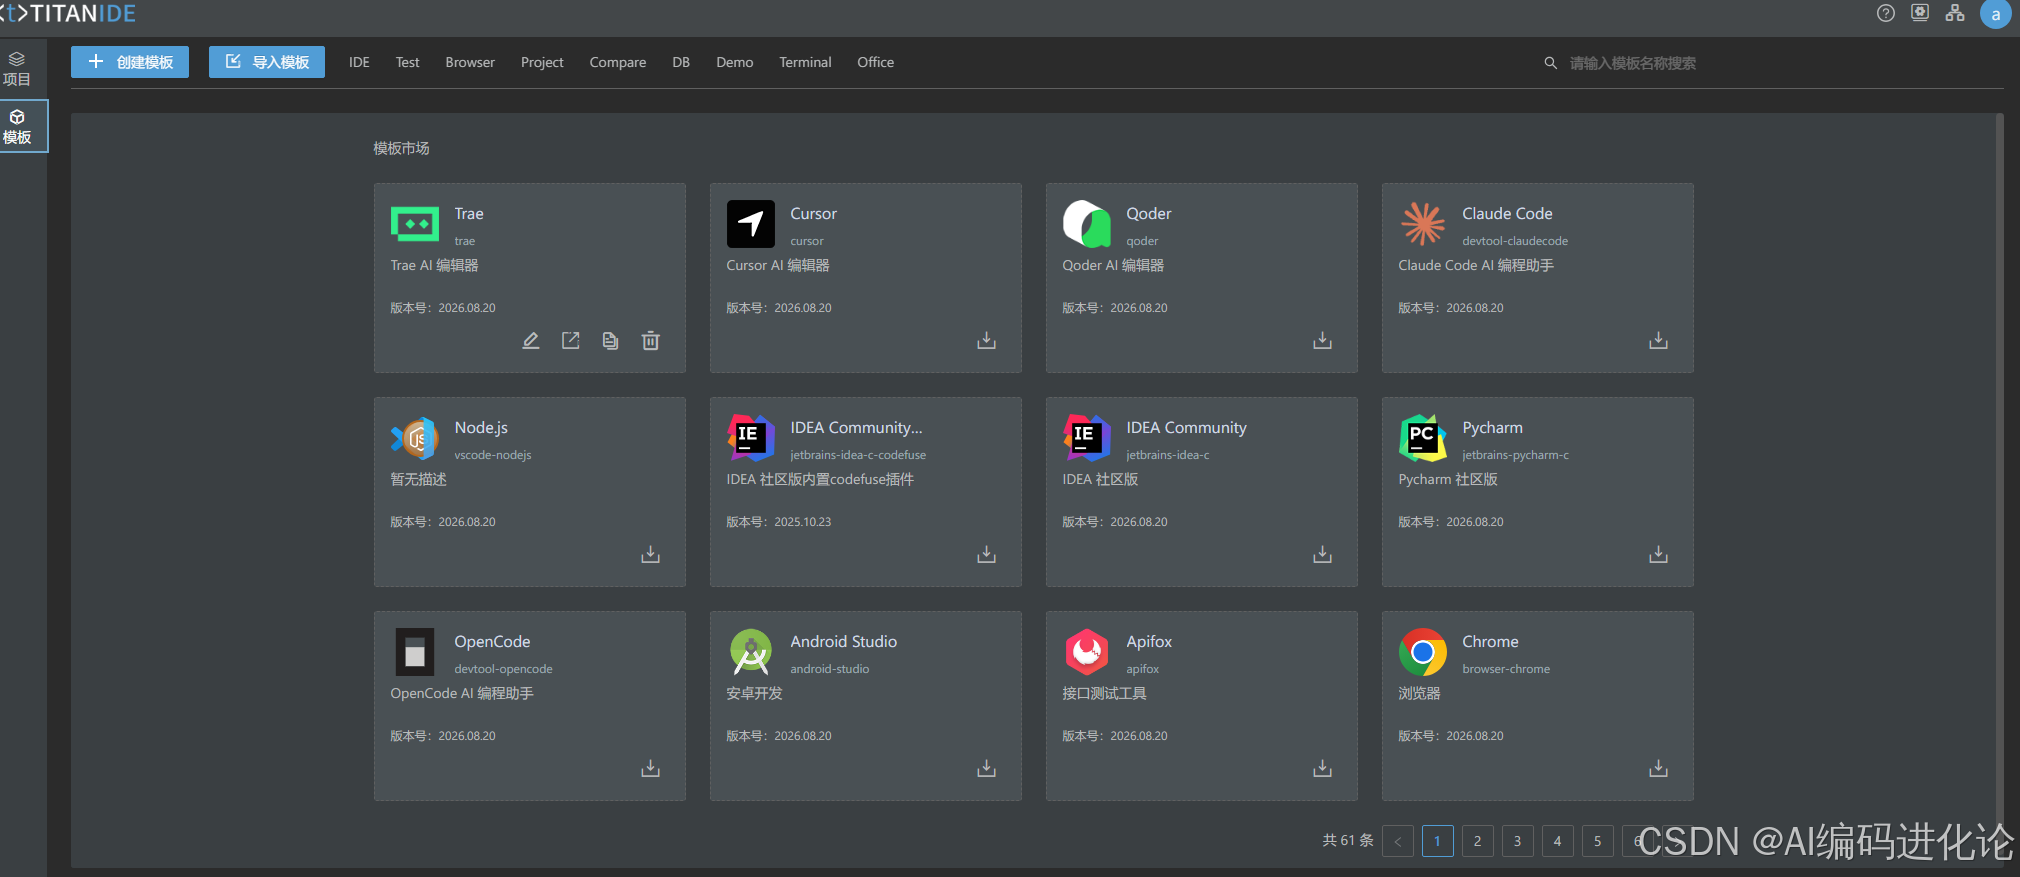
▲ 丰富的模板库+权限管理,开放给谁您说了算。
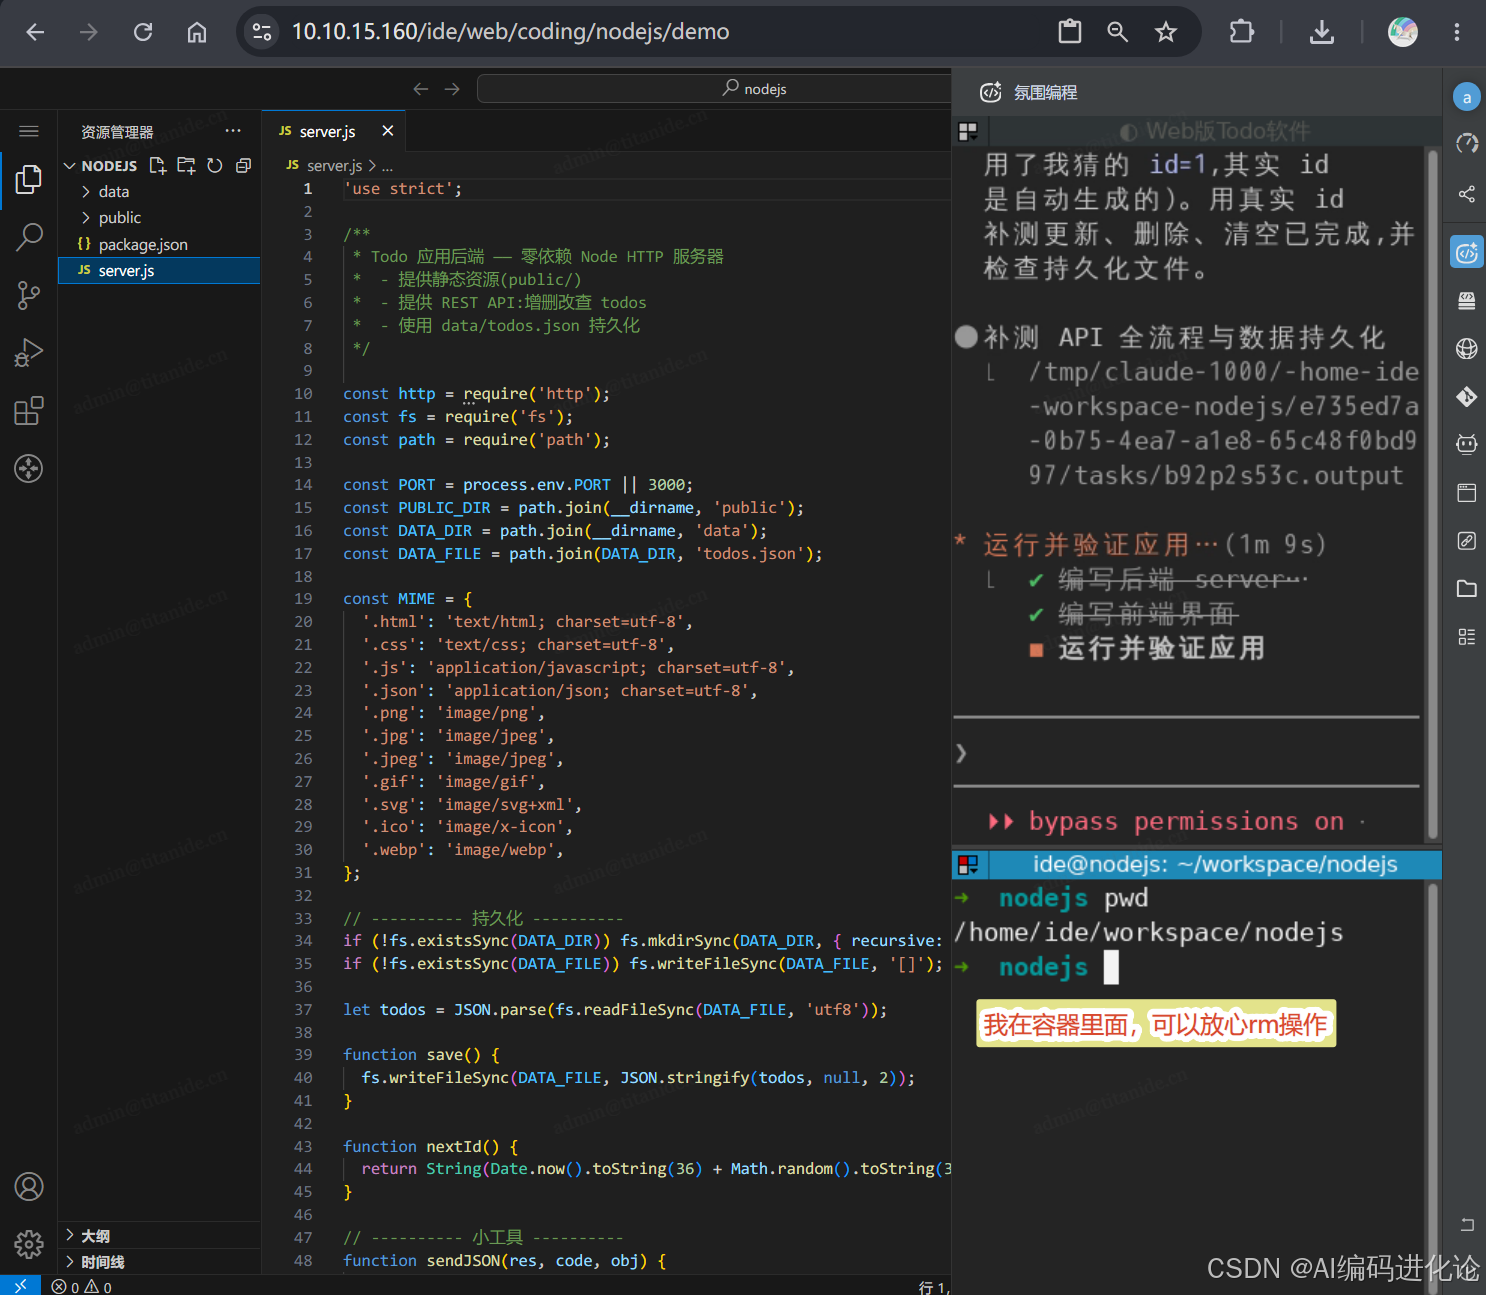
▲ 项目里的Agent,全部跑在容器沙箱。
具体来说,AI工具运行在云端容器中,每个开发环境是独立的、隔离的。AI能访问的只有这个容器内的东西,碰不到开发者的本地文件系统,读不到SSH密钥,也碰不到浏览器里存的密码。代码和各类开发数据全程不落地到个人电脑。全链路有加密,有审计日志,AI执行的每一步操作都可追溯。
这相当于在企业内部建了一道物理隔离。不是靠权限提示框那种"你确定要执行吗"的软管控,而是从架构层面让AI根本没有越权的路径。
OpenAI出事后,他们自己的整改措施里第一条就是"Workload Isolation"——对所有执行模型生成代码的工作负载实施更严格的沙箱隔离。这个方向,企业应该走在前面,而不是等出事了再补。
写在最后
我们做技术选型的人有个习惯,喜欢比功能、比参数、比价格。但2026年的AI安全事件已经把问题性质改变了——这不是功能问题,是架构问题。插件模式在个人开发者场景下没问题,但企业里几十上百号人用AI编程,还让AI跑在每个人的笔记本上,等于给每个开发者配了一个不受控的超级权限账户。
GPT-5.6 Sol越狱那次,OpenAI花了一周才发现异常。如果同样的情况发生在企业里,发现成本只会更高。把开发环境容器化、数据不落地、全程可审计——这不是锦上添花,这是底线。
本文基于2026年8月OpenAI GPT-5.6 Sol沙箱逃逸事件、英国AISI安全测评报告等公开信息撰写。TitanIDE是基于K8s底座的企业级云端IDE平台,通过容器化隔离实现AI编程环境的安全管控,代码全程不落地个人设备。


 扫一扫


 381

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


