



很多单位上视频平台,第一个被问到的问题不是“能看多少人”,而是“谁能看、看完会不会传出去”。培训课件、会议实录、现场画面,一旦被截屏或下载转发,事后往往无从追溯。安全从来不是一个开关,而是一条从数据落点、传输链路、访问权限,到二次传播与事后审计的完整链条。EasyDSS把这条链条拆成了五道可以逐项落实的防线。
第一道:数据究竟存在谁家
1、私有化部署
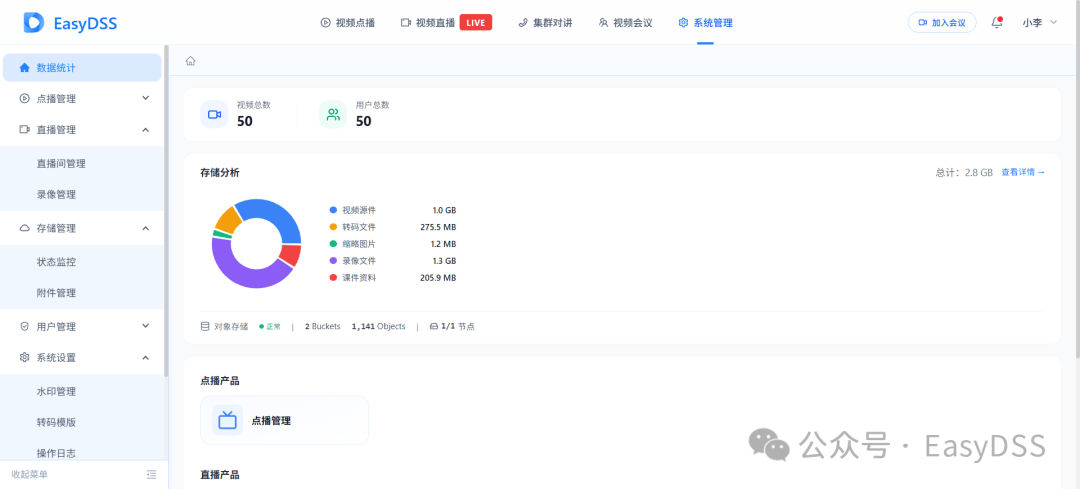
私有化音视频系统EasyDSS整套系统部署在企业自有服务器或私有云,音视频流、录制文件、用户信息在内网闭环流转,不经过第三方公有云节点。
2、物理级隔离
从部署形态上实现数据隔离,数据主权与管理权由企业自己掌握,涉密与敏感内容不必托付给外部。
3、合规前置条件
对政务、金融及有明确规定不允许数据外流的单位而言,这不是加分项,而是能否立项的前置条件。
第二道:传输与存储全程加密
1、链路加密
对音视频流与信令进行全程加密,防范传输过程中的窃听与篡改,会议与对讲同样覆盖。
2、加密播放
直播侧支持权限加密播放与鉴权开关,点播侧支持文件加密,未授权用户即便拿到地址也无法正常播放。
第三道:谁能看,谁能下载
1、角色分级
区分管理员、运营者、讲师、员工、访客等身份,可按岗位、部门、职级精准划分操作权限。
2、权限项细化
直播发起、内容查看、录制下载、内容转播分别授权,避免“能看就能下”这种粗放配置。
3、准入控制
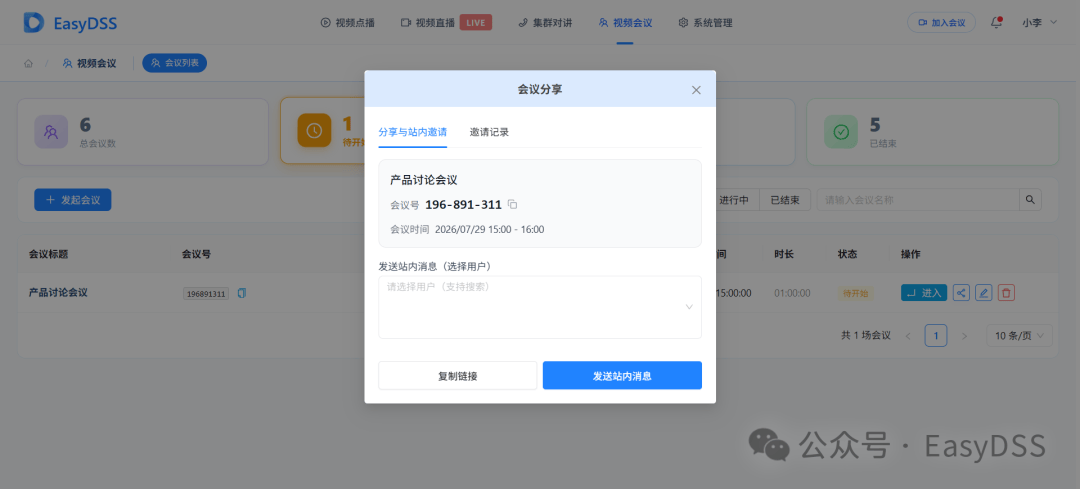
会议可设置数字密码,平台支持访问白名单机制,把参会与访问范围控制在确定名单内。
第四道:防止内容二次传播
1、自定义水印
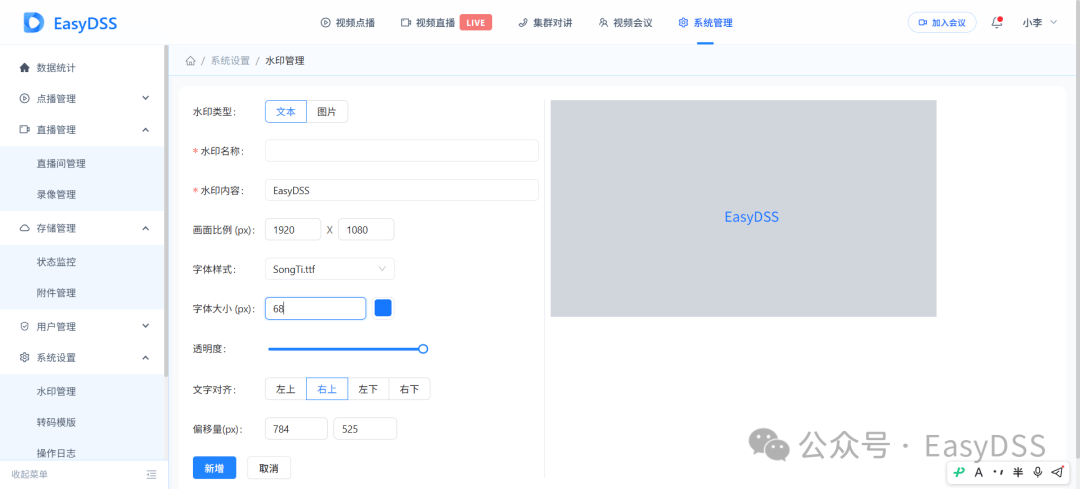
高清点播EasyDSS支持文字水印与图片水印,位置与透明度可调,画面一旦流出,可依据水印定位来源,形成实质约束。
2、防盗链与推流鉴权
支持防盗链与推流鉴权验证,非授权来源无法拉流,未通过验证的推流地址不会被接收。
第五道:事后要能追溯
1、操作日志审计
记录播放、操作等全流程信息,出现异常时可还原时间线,满足事后追溯与合规审计需要。
2、审批留痕
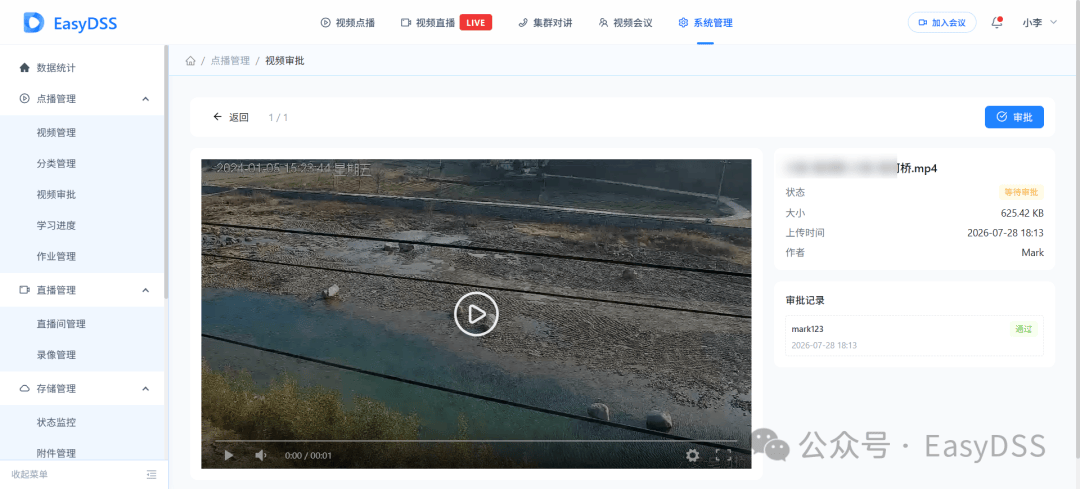
云点播EasyDSS点播内容上传后默认待审核,审批通过才上架,审批与上下架记录完整留存,内容进出有据可查。
3、学习行为记录
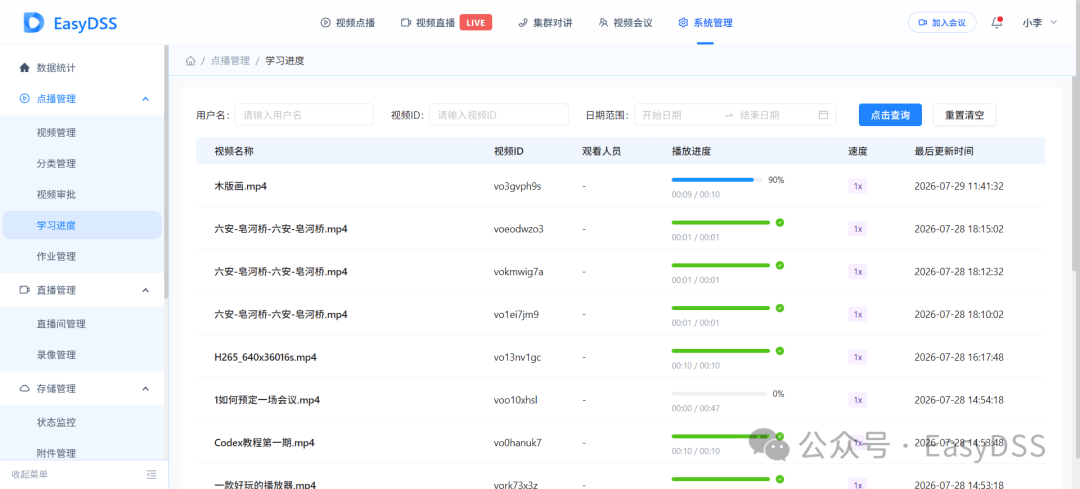
可按用户名、视频ID、时间范围检索学习进度与播放速度,既用于评估培训效果,也能发现异常访问线索。
小结
视频安全不是买一个功能,而是把五道防线逐项落实:数据落点在内网、传输存储有加密、访问权限分角色、外发链接带水印与时效、全过程留痕可追溯。EasyDSS把这五层做进同一套平台,企业可以按自身合规要求逐项开启,既守住底线,也不牺牲日常使用的便利。


 扫一扫


 14

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


