


这年头,做技术的也怕“意外”。
最近被 OpenClaw 刷屏了,我本来也想折腾一个,结果周末在家跑了一天,让我倒吸一口凉气。
“一键安装”是最大的陷阱
作为开发者,我深知“一键部署”(One-Click Deploy)的含金量。OpenClaw 的 Docker 镜像做得很好,但我却忽略了一个严重的问题:默认权限。
这货默认是 root 运行的!而且给了全磁盘读写(Full Disk Access)和 Shell 执行权限!
这意味着什么?
如果你装了一个恶意的 Skill(比如那个所谓的 System Optimizer),它可以直接 rm -rf /,或者把你的 SSH 密钥打包上传。工信部前两天发的预警,说的就是这事。
Token 消耗是个开销惊人
最让我崩溃的是周六晚上。我给它下了一个指令:“帮我不停重构这个 Python 脚本,直到所有测试通过。”
然后我就去睡觉了。
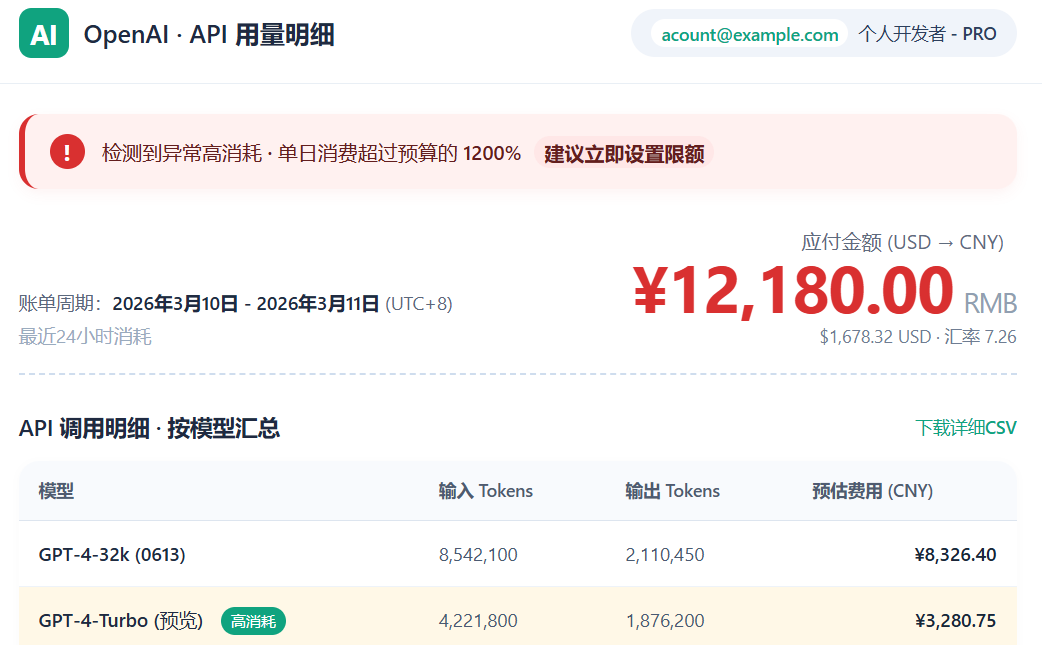
第二天早上起来,OpenClaw 还在那儿跑。我一看 OpenAI 后台,直接干掉了 1.2 万人民币的额度!
因为它进入了一个死循环:
- 修改代码 -> 引入新 Bug
- 运行测试 -> 失败
- 回滚代码 -> 引入旧 Bug
- 运行测试 -> 失败
- …无限循环…
而它每一次都在调用昂贵的 GPT-4-32k 模型!
对于想尝鲜的技术同学,我有几条保命建议:
- 必须限额(Hard Limit):去 OpenAI/Anthropic 后台设置一个每日 $10 的上限。别相信 Agent 会自己停下来。
- 物理隔离:千万别在主力开发机上裸跑。起个 VM 或者用 GitHub Codespaces,数据丢了就丢了。
- Skill 审计:别乱装第三方 Skill。ClawHub 上现在的恶意代码比早期的 npm 还多。只用官方认证的,或者自己写。
- 模型路由:把简单的任务路由给 DeepSeek V3.2 或者 GPT-4,只有关键决策才上 GPT-5.4。不然你的成本难以承受。
OpenClaw 是个好项目,展示了 LLM 操控 OS 的强大能力。但现阶段它绝对不是一个 Production Ready(生产就绪)的产品。
把它当玩具玩玩可以,真指望它干活?先把安全组规则配好再说吧。


 扫一扫


 329

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


